
ડેટા સુરક્ષા અને સાયબર કાયદો: DPDP અધિનિયમ અને નિયમો, સાયબર ગુના, છેતરપિંડી, ટેકડાઉન અને IT અધિનિયમ હેઠળ અપીલ
અહીં કાયદાનાં બે ક્ષેત્રો મળે છે: ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન અધિનિયમ, 2023 (Digital Personal Data Protection Act, 2023), જે વ્યવસાયો વ્યક્તિગત ડેટા કેવી રીતે સંભાળે તેનું નિયમન કરે છે, અને માહિતી ટેકનોલોજી અધિનિયમ, 2000 (Information Technology Act, 2000) તથા ફોજદારી કાયદો, જે કમ્પ્યુટરના દુરુપયોગ અને ઓનલાઇન છેતરપિંડી સાથે કામ પાડે છે.
ટૂંકમાં
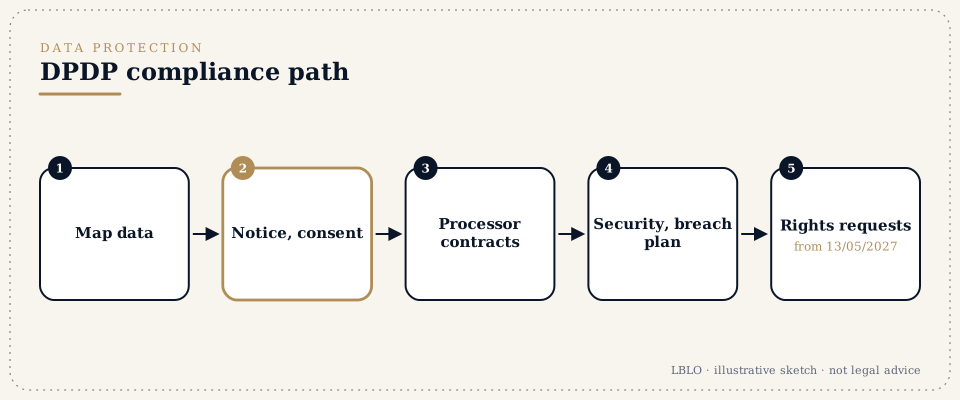
- DPDP માળખું. ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન નિયમો, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 ના રોજ જાહેર થયા. ડેટા પ્રોટેક્શન બોર્ડ અંગેની જોગવાઈઓ તરત લાગુ પડી; સંમતિ વ્યવસ્થાપક અંગેની જોગવાઈઓ 13/11/2026 થી; વ્યવસાયોની મુખ્ય ફરજો, અને વ્યક્તિઓના હકો, 13/05/2027 થી લાગુ પડે છે.
- દંડ. વાજબી સુરક્ષા સાવચેતીઓ ન લેવા બદલ રૂ. 250 કરોડ સુધી, ભંગની જાણ ન કરવા બદલ કે બાળકોના ડેટા અંગેની ફરજોના ભંગ બદલ રૂ. 200 કરોડ સુધી, અને બીજા ભંગ માટે રૂ. 50 કરોડ સુધી. દંડ સરકારને જાય છે, વ્યક્તિને નહીં.
- ભંગની જાણ. 13/05/2027 થી વ્યક્તિગત ડેટા ભંગની જાણ બોર્ડને વિલંબ વગર અને બોંતેર કલાકમાં વિગતવાર કરવામાં આવે છે, અને દરેક અસરગ્રસ્ત વ્યક્તિને જણાવવામાં આવે છે.
- સાયબર ગુના. ઓળખની ચોરી અને વેશ ધારણ કરી છેતરપિંડી (કલમ 66C અને 66D, IT અધિનિયમ) માટે ત્રણ વર્ષ સુધીની કેદ અને દંડ છે; છેતરપિંડી અને ખંડણી ભારતીય ન્યાય સંહિતા, 2023 (Bharatiya Nyaya Sanhita, 2023) ની કલમ 318 અને 308 હેઠળ સજાપાત્ર છે.
- ઓનલાઇન છેતરપિંડી. તરત 1930 હેલ્પલાઇન કે cybercrime.gov.in પર જાણ કરો જેથી પૈસા મેળવનાર ખાતામાં રકમ ફ્રીઝ થઈ શકે; ફ્રીઝ થયેલાં નાણાં મેજિસ્ટ્રેટ છોડાવે છે.
- ટેકડાઉન. પ્લેટફોર્મે વ્યક્તિની ફરિયાદના બે કલાકમાં અંગત કે મોર્ફ કરેલી તસવીરો, અને અદાલતના આદેશ કે અધિકૃત સરકારી નોટિસના ત્રણ કલાકમાં ગેરકાયદે સામગ્રી, દૂર કરવી પડે છે (IT નિયમો, 2021, 2026 માં સુધારેલા).
- વળતર. કમ્પ્યુટર સિસ્ટમને નુકસાન માટે રૂ. 5 કરોડ સુધીના દાવા IT અધિનિયમની કલમ 46 હેઠળ ન્યાયનિર્ણય અધિકારી પાસે જાય છે; અપીલ પિસ્તાળીસ દિવસમાં TDSAT માં, અને પછી સાઠ દિવસમાં હાઈકોર્ટમાં થાય છે.
તમે સાંભળશો તે શબ્દો
- ડેટા ન્યાસી (Data fiduciary)
- વ્યક્તિગત ડેટા પર શા માટે અને કેવી રીતે પ્રક્રિયા થાય તે નક્કી કરનાર વ્યક્તિ, સામાન્ય રીતે ગ્રાહક કે કર્મચારી સાથે વ્યવહાર કરતો વ્યવસાય.
- ડેટા પ્રોસેસર (Data processor)
- ડેટા ન્યાસી વતી વ્યક્તિગત ડેટા પર પ્રક્રિયા કરતી વ્યક્તિ, જેમ કે ક્લાઉડ, પગારપત્રક કે માર્કેટિંગ વેન્ડર.
- ડેટા પ્રધાન (Data principal)
- જે વ્યક્તિ સાથે વ્યક્તિગત ડેટા સંબંધિત હોય તે વ્યક્તિ; બાળક માટે, માતાપિતા કે કાયદેસર વાલી.
- સંમતિ વ્યવસ્થાપક (Consent manager)
- ડેટા પ્રોટેક્શન બોર્ડ પાસે નોંધાયેલી વ્યક્તિ જેના મારફતે કોઈ વ્યક્તિ સંમતિ આપી, તેનું સંચાલન કરી અને તે પાછી ખેંચી શકે છે (કલમ 6(7) થી 6(9), DPDP અધિનિયમ).
- મહત્ત્વપૂર્ણ ડેટા ન્યાસી (Significant data fiduciary)
- તે જે ડેટા સંભાળે છે તેના જથ્થા કે સંવેદનશીલતાને કારણે સરકારે જાહેર કરેલો ડેટા ન્યાસી, વધારાની ફરજો સાથે: ભારતમાં ડેટા પ્રોટેક્શન અધિકારી, સ્વતંત્ર ડેટા ઓડિટર અને સમયાંતરે અસર મૂલ્યાંકન (કલમ 10).
- મધ્યસ્થી (Intermediary)
- બીજાઓ વતી ઇલેક્ટ્રોનિક રેકોર્ડ મેળવતી, સંગ્રહતી કે મોકલતી વ્યક્તિ: ટેલિકોમ અને ઇન્ટરનેટ પ્રદાતાઓ, પ્લેટફોર્મ, માર્કેટપ્લેસ, સર્ચ એન્જિન, હોસ્ટિંગ સેવાઓ.
- સેફ હાર્બર (Safe harbour)
- IT અધિનિયમની કલમ 79 માંનું રક્ષણ જે મધ્યસ્થીને ત્રીજા પક્ષની સામગ્રી માટેની જવાબદારીથી બચાવે છે, જ્યાં સુધી તે યોગ્ય ખંત (due diligence) રાખે અને કાયદેસર ટેકડાઉન માગણીઓ પર પગલાં લે.
- ન્યાયનિર્ણય અધિકારી (Adjudicating officer)
- વળતર અને દંડ માટેના દાવાનો નિર્ણય કરવા IT અધિનિયમની કલમ 46 હેઠળ નિયુક્ત અધિકારી; 2003 ના કેન્દ્રીય આદેશથી દરેક રાજ્ય કે કેન્દ્રશાસિત પ્રદેશના માહિતી ટેકનોલોજી વિભાગના સચિવની નિમણૂક થઈ હતી.
- કલમ 63 પ્રમાણપત્ર (Section 63 certificate)
- ભારતીય સાક્ષ્ય અધિનિયમ, 2023 (Bharatiya Sakshya Adhiniyam, 2023) (પુરાવા અધિનિયમની જૂની કલમ 65B) હેઠળ ઇલેક્ટ્રોનિક રેકોર્ડ સાબિત કરવા જરૂરી પ્રમાણપત્ર, જેના પર ઉપકરણ કે સિસ્ટમના હવાલામાંની વ્યક્તિ અને તકનીકી રીતે લાયક વ્યક્તિ બંનેની સહી હોય, અનુસૂચિમાંના ફોર્મમાં.
વિગતવાર
DPDP અધિનિયમ અને નિયમો હેઠળ ડેટા સુરક્ષા
તારીખો
ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન અધિનિયમ, 2023 (2023 નો અધિનિયમ 22) ત્રણ તબક્કામાં અમલમાં લાવવામાં આવી રહ્યો છે. જાહેરનામું G.S.R. 843(E) અને ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન નિયમો, 2025 (G.S.R. 846(E)), બંને 13/11/2025 ના, મુજબ:
- 13/11/2025 થી: વ્યાખ્યાઓ, ડેટા પ્રોટેક્શન બોર્ડ (કલમ 18 થી 26), નિયમો બનાવવાની અને તંત્ર સંબંધી બીજી જોગવાઈઓ, અને માહિતી અધિકાર અધિનિયમ, 2005 (Right to Information Act, 2005) માંનો સુધારો, જે હવે "વ્યક્તિગત માહિતી સાથે સંબંધિત માહિતી" ને મુક્તિ આપે છે (કલમ 44(3)); નિયમ 1, 2 અને 17 થી 21;
- 13/11/2026 થી: સંમતિ વ્યવસ્થાપકોની નોંધણી અને જવાબદારીઓ (કલમ 6(9) અને નિયમ 4);
- 13/05/2027 થી: બાકીનું બધું, જેમાં ડેટા ન્યાસીઓની ફરજો (કલમ 4 થી 10), ડેટા પ્રધાનોના હકો (કલમ 11 થી 14), સરહદ પાર ટ્રાન્સફર (કલમ 16), દંડ (કલમ 33) અને નિયમ 3, 5 થી 16, 22 અને 23 નો સમાવેશ થાય છે. તે જ તારીખે IT અધિનિયમની કલમ 43A, જે સંવેદનશીલ વ્યક્તિગત ડેટાના બેદરકારીભર્યા સંચાલન માટે વળતરનો હાલનો સ્રોત છે, દૂર થાય છે (કલમ 44(2)).
બોર્ડની સ્થાપના 13/11/2025 થી થઈ. 2026 દરમિયાનના અહેવાલો દર્શાવતા હતા કે તેના અધ્યક્ષ અને સભ્યોની હજુ નિમણૂક થઈ ન હતી, તેથી તેના પર આધાર રાખતાં પહેલાં તેની કામકાજની સ્થિતિ તપાસવી જોઈએ.
તે કોને લાગુ પડે છે
અધિનિયમ ભારતમાં પ્રક્રિયા થતા ડિજિટલ વ્યક્તિગત ડેટાને, અને ભારતમાંના લોકોને માલ કે સેવાઓ ઓફર કરવા સાથે જોડાયેલી ભારત બહારની પ્રક્રિયાને લાગુ પડે છે (કલમ 3). તે કેવળ વ્યક્તિગત કે ઘરેલુ હેતુ માટે પ્રક્રિયા થતા વ્યક્તિગત ડેટાને, અથવા વ્યક્તિએ પોતે જાહેર કરેલા કે કોઈએ કાયદેસર રીતે પ્રસિદ્ધ કરવો પડે તેવા ડેટાને લાગુ પડતો નથી.
13/05/2027 સુધીમાં વ્યવસાયે શું કરવું જ પડે
- કાયદેસર આધાર. વ્યક્તિગત ડેટા પર ફક્ત સંમતિથી અથવા કલમ 7 માં સૂચિબદ્ધ કાયદેસર ઉપયોગ માટે પ્રક્રિયા કરો (ઉદાહરણ તરીકે, જે હેતુ માટે વ્યક્તિએ સ્વેચ્છાએ ડેટા આપ્યો હોય, રોજગારના હેતુઓ, કે કાયદાનું પાલન).
- નોટિસ. સંમતિની વિનંતી પહેલાં કે તેની સાથે, સ્પષ્ટ અને સરળ ભાષામાં, ડેટા અને હેતુ, અને સંમતિ કેવી રીતે પાછી ખેંચવી અને ફરિયાદ કેવી રીતે કરવી તેનું વર્ણન કરતી નોટિસ આપો (કલમ 5 અને નિયમ 3).
- માન્ય સંમતિ. મુક્ત, ચોક્કસ, જાણકારીપૂર્ણ, બિનશરતી અને અસંદિગ્ધ, સ્પષ્ટ હકારાત્મક કૃત્યથી, અને આપવા જેટલી જ સરળતાથી પાછી ખેંચી શકાય તેવી (કલમ 6).
- સુરક્ષા. વાજબી સુરક્ષા સાવચેતીઓ, જેમાં યોગ્ય હોય ત્યાં એન્ક્રિપ્શન કે માસ્કિંગ, ઍક્સેસ નિયંત્રણો, અને ઓછામાં ઓછા એક વર્ષ સુધી રખાતા લૉગનો સમાવેશ થાય છે (કલમ 8(5) અને નિયમ 6).
- ભંગ સામેની કાર્યવાહી. ભંગની જાણ થયાના બોંતેર કલાકમાં, અથવા બોર્ડ મંજૂર કરે તે લાંબા સમયગાળામાં, બોર્ડને વિલંબ વગર જાણ કરો અને વિગતવાર અહેવાલ આપો, અને દરેક અસરગ્રસ્ત ડેટા પ્રધાનને જાણ કરો (કલમ 8(6) અને નિયમ 7).
- ડેટા ભૂંસી નાખવો. હેતુ પૂરો થાય કે સંમતિ પાછી ખેંચાય ત્યારે ડેટા ભૂંસી નાખો (કલમ 8(7)); મોટાં ઇ-કોમર્સ, ગેમિંગ અને સોશિયલ મીડિયા પ્લેટફોર્મે ત્રીજી અનુસૂચિમાંના સમયગાળા પછી, અડતાળીસ કલાકની નોટિસ સાથે, નિષ્ક્રિય વપરાશકર્તાઓનો ડેટા ભૂંસી નાખવો પડે છે (નિયમ 8).
- પ્રોસેસર સાથેના કરારો. પ્રોસેસરોને ફક્ત માન્ય કરાર હેઠળ જ રોકો; તેઓ જે કરે તે માટે ન્યાસી જવાબદાર રહે છે (કલમ 8(1) અને (2)).
- ફરિયાદો. પ્રશ્નો માટેનો સંપર્ક અને નેવું દિવસથી વધુ નહીં તેવા સમયગાળામાં જવાબ આપતું ફરિયાદ તંત્ર પ્રસિદ્ધ કરો (કલમ 8(10) અને નિયમ 14).
- બાળકો. બાળકના ડેટા પર પ્રક્રિયા કરતાં પહેલાં માતાપિતાની ચકાસી શકાય તેવી સંમતિ મેળવો, અને બાળકોને ટ્રૅક ન કરો, તેમના વર્તન પર નજર ન રાખો, કે તેમને લક્ષ્ય બનાવી જાહેરાત ન કરો (કલમ 9 અને નિયમ 10).
વ્યક્તિના હકો અને બોર્ડ
13/05/2027 થી વ્યક્તિ પોતાનો જે ડેટા રખાયો છે અને તે કોની સાથે વહેંચાયો તેનો સારાંશ માગી શકે છે, તેને સુધારાવી, પૂરો કરાવી, અદ્યતન કરાવી કે ભૂંસાવી શકે છે, ફરિયાદ તંત્રનો ઉપયોગ કરી શકે છે, અને મૃત્યુ કે અસમર્થતા પછી પોતા વતી કામ કરવા કોઈને નામાંકિત કરી શકે છે (કલમ 11 થી 14). પહેલાં ફરિયાદ તંત્રનો ઉપયોગ કરવો જ પડે છે; ત્યાર પછી જ ડેટા પ્રોટેક્શન બોર્ડને ફરિયાદ થઈ શકે છે (કલમ 13(3) અને કલમ 27). બોર્ડ સ્વૈચ્છિક બાંયધરી (voluntary undertaking) સ્વીકારી શકે છે (કલમ 32) અને અનુસૂચિમાંની મર્યાદા સુધી દંડ લાદી શકે છે (કલમ 33). બોર્ડના આદેશ સામેની અપીલ આદેશ મળ્યાના સાઠ દિવસમાં ટેલિકોમ વિવાદ સમાધાન અને અપીલ ટ્રિબ્યુનલ (TDSAT) સમક્ષ થાય છે, અને TDSAT એ છ મહિનામાં તેનો નિકાલ કરવાનો પ્રયાસ કરવાનો છે (કલમ 29). નુકસાન માટે વળતર ઇચ્છતી વ્યક્તિએ દીવાની અદાલતમાં, ગ્રાહક આયોગમાં, અથવા 13/05/2027 સુધી IT અધિનિયમની કલમ 43A હેઠળ દાવો કરવો પડે છે.
વિદેશમાં ટ્રાન્સફર
કેન્દ્ર સરકાર જાહેરનામાથી પ્રતિબંધિત કરે તે દેશ સિવાય કોઈ પણ દેશમાં વ્યક્તિગત ડેટા ટ્રાન્સફર થઈ શકે છે (કલમ 16). ડેટા ભારતમાં સંગ્રહવો ફરજિયાત કરતા ક્ષેત્રીય નિયમો, જેમ કે પેમેન્ટ સિસ્ટમ ડેટા અંગે રિઝર્વ બેંકનો નિયમ, લાગુ પડતા રહે છે.
IT અધિનિયમ અને BNS હેઠળ સાયબર ગુના
સૌથી વધુ લાગુ કરાતા IT અધિનિયમના ગુના
- કલમ 66: કલમ 43 માંનું કોઈ કૃત્ય (અનધિકૃત ઍક્સેસ, ડાઉનલોડ, માલવેર દાખલ કરવું, નુકસાન, ઍક્સેસનો ઇનકાર) અપ્રામાણિકતાથી કે કપટથી કરવું: ત્રણ વર્ષ સુધીની કેદ કે રૂ. 5 લાખ સુધીનો દંડ, કે બંને.
- કલમ 66C: બીજાના પાસવર્ડ, ઇલેક્ટ્રોનિક સહી કે બીજી અનન્ય ઓળખ સુવિધાના કપટપૂર્ણ ઉપયોગથી ઓળખની ચોરી: ત્રણ વર્ષ સુધીની કેદ અને રૂ. 1 લાખ સુધીનો દંડ.
- કલમ 66D: કમ્પ્યુટર સંસાધનનો ઉપયોગ કરી વેશ ધારણ કરીને છેતરપિંડી: ત્રણ વર્ષ સુધીની કેદ અને રૂ. 1 લાખ સુધીનો દંડ.
- કલમ 66E: સંમતિ વગર વ્યક્તિનાં ગુપ્તાંગની તસવીરો લેવી કે પ્રસિદ્ધ કરવી: ત્રણ વર્ષ સુધીની કેદ કે રૂ. 2 લાખ સુધીનો દંડ, કે બંને.
- કલમ 67, 67A અને 67B: ઇલેક્ટ્રોનિક સ્વરૂપમાં અશ્લીલ સામગ્રી, જાતીય રીતે સ્પષ્ટ સામગ્રી, અને બાળ જાતીય શોષણની સામગ્રી પ્રસિદ્ધ કરવી, તે ક્રમમાં વધુ સજા સાથે.
- કલમ 72A: કાયદેસર કરારના ભંગમાં વ્યક્તિગત માહિતી જાહેર કરવી.
ત્રણ વર્ષ કે તેથી વધુની સજાપાત્ર ગુના કોગ્નિઝેબલ છે, અને ત્રણ વર્ષની સજાપાત્ર ગુના જામીનપાત્ર છે (કલમ 77B). આજીવન કેદ કે ત્રણ વર્ષથી વધુની સજાપાત્ર ગુના સિવાયના ગુનાઓમાં અદાલત સમાધાન (compounding) કરી શકે છે (કલમ 77A). તપાસ ઇન્સ્પેક્ટરથી નીચલા દરજ્જાના ન હોય તેવા અધિકારી દ્વારા થાય છે (કલમ 78). 2015 માં સુપ્રીમ કોર્ટે રદ કરેલી કલમ 66A ત્યાર પછી અધિનિયમમાંથી દૂર કરવામાં આવી છે.
ભારતીય ન્યાય સંહિતા, 2023
મોટા ભાગની ઓનલાઇન છેતરપિંડીઓ 01/07/2024 થી લાગુ સામાન્ય ફોજદારી કાયદા હેઠળ પણ ગુના છે: છેતરપિંડી (કલમ 318, IPC ની જૂની કલમ 420), વેશ ધારણ કરી છેતરપિંડી (કલમ 319), ખંડણી (કલમ 308), ગુનાહિત વિશ્વાસભંગ (કલમ 316), છેતરપિંડીના હેતુથી બનાવટ (કલમ 336(3)), પીછો કરવો, જેમાં મહિલાના ઇન્ટરનેટ ઉપયોગ પર નજર રાખવાનો સમાવેશ થાય છે (કલમ 78), બદનક્ષી (કલમ 356) અને અશ્લીલતા (કલમ 294). છેતરપિંડી કોઈ ટોળકી ચલાવતી હોય ત્યાં, સંગઠિત ગુના અને નાના સંગઠિત ગુનાના ગુના (કલમ 111 અને 112) ઉમેરાઈ શકે છે.
તેને સાબિત કરવું
સ્ક્રીનશૉટ, ચેટ, ઇમેઇલ, કૉલ રેકોર્ડ અને બેંક સ્ટેટમેન્ટ ઇલેક્ટ્રોનિક રેકોર્ડ છે. તે પુરાવામાં સ્વીકારાય તે માટે ભારતીય સાક્ષ્ય અધિનિયમ, 2023 ની કલમ 63 હેઠળ, તેની અનુસૂચિમાંના ફોર્મમાં, પ્રમાણપત્ર જોઈએ છે. મૂળ ઉપકરણ અને લિંક સાચવી રાખો, તારીખ અને સમય નોંધો, અને પ્લેટફોર્મ તથા બેંકના રેકોર્ડ ભૂંસાઈ જાય તે પહેલાં વહેલા મેળવો.
સાયબર છેતરપિંડી: જાણ કરવી, ફ્રીઝ કરાવવું અને વસૂલાત
પહેલો કલાક
- તરત 1930 પર કૉલ કરો અથવા cybercrime.gov.in પર જાણ કરો. રાષ્ટ્રીય રિપોર્ટિંગ તંત્ર ફરિયાદ તે બેંકો અને વૉલેટને મોકલે છે જેમને પૈસા મળ્યા, જે રકમ ઉપાડાય તે પહેલાં તેના પર રોક મૂકી શકે છે.
- તે જ દિવસે તમારી પોતાની બેંકને લેખિતમાં જાણ કરો, કાર્ડ અને UPI બ્લૉક કરો, અને સ્વીકૃતિ રાખો. અનધિકૃત ઇલેક્ટ્રોનિક વ્યવહારો માટેના રિઝર્વ બેંકના ગ્રાહક સુરક્ષા માળખા હેઠળ ગ્રાહકે કેટલું નુકસાન ભોગવવું તે પણ તરત જાણ કરવાથી નક્કી થાય છે.
- ટ્રાન્ઝેક્શન ID, સ્ક્રીનશૉટ, વપરાયેલા નંબરો અને 1930 ફરિયાદનો સ્વીકૃતિ નંબર જોડીને પોલીસ કે જિલ્લા સાયબર પોલીસ સ્ટેશનમાં લેખિત ફરિયાદ કરો.
ફ્રીઝ થયેલાં નાણાં પાછાં મેળવવાં
પૈસા મેળવનાર ખાતા પરની રોક પોલીસે કરેલી જપ્તી છે (ભારતીય નાગરિક સુરક્ષા સંહિતા, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) ની કલમ 106, CrPC ની જૂની કલમ 102), જેની જાણ મેજિસ્ટ્રેટને કરવી પડે છે. ભોગ બનનારને રકમ છોડવાનો આદેશ મેજિસ્ટ્રેટ BNSS ની કલમ 497 અને 503 (CrPC ની જૂની કલમ 451 અને 457) હેઠળની અરજી પર કરે છે, જેની સાથે ફરિયાદ, રોકેલી રકમ અંગે બેંકની પુષ્ટિ અને ઓળખનો પુરાવો હોય છે. BNSS ની કલમ 107 પોલીસને, વરિષ્ઠ અધિકારીઓની મંજૂરીથી, ગુનાની આવક હોવાનું માનવામાં આવતી મિલકત જપ્ત (attach) કરવા મેજિસ્ટ્રેટને વિનંતી કરવાની છૂટ પણ આપે છે. વસૂલાત માટે દીવાની દાવો, અથવા પોતાની ફરજોમાં નિષ્ફળ ગયેલી બેંક સામે ગ્રાહક ફરિયાદ, સાથે સાથે ચાલી શકે છે.
જ્યારે તમારું પોતાનું ખાતું ફ્રીઝ થાય
ઘણા ખાતાધારકોને જણાય છે કે છેતરપિંડીના પૈસા, ઘણી વાર કેટલાંક ટ્રાન્સફર પછી, તેમના ખાતામાંથી પસાર થયા હોવાથી તેમનું ખાતું ફ્રીઝ થયું છે. બેંક પાસે લેખિતમાં ફરિયાદ નંબર અને ફ્રીઝ કરવાનું કહેનાર પોલીસ સ્ટેશન માગો, પછી તમારા સ્ટેટમેન્ટ અને વિવાદિત જમા રકમની સમજૂતી સાથે તે તપાસ અધિકારીને લખો. ફ્રીઝ ચાલુ રહે, તો રકમ છોડાવવા સંબંધિત મેજિસ્ટ્રેટને અરજી કરો, અથવા, કાર્યવાહી અપ્રમાણસર કે સત્તા વગરની હોય ત્યાં, હાઈકોર્ટમાં રિટ અરજી કરો. ઑફિસનો ફ્રીઝ ખાતાં અંગેનો કાયદો જાણો વિભાગનો જવાબ પગલાં દર્શાવે છે.
"ડિજિટલ અરેસ્ટ" અને આવાં કૌભાંડ
કોઈ પોલીસ દળ, તપાસ એજન્સી કે અદાલત વીડિયો કૉલ પર કોઈની ધરપકડ કરતી નથી કે "સુરક્ષિત ખાતા" માં પૈસા ખસેડવા કહેતી નથી. ધરપકડ માટે BNSS હેઠળ શારીરિક કસ્ટડી, ધરપકડ મેમો અને ચોવીસ કલાકમાં મેજિસ્ટ્રેટ સમક્ષ રજૂઆત જરૂરી છે. ગુપ્તતા અને ટ્રાન્સફરની માગણી કરતો કૉલ કરનાર પોતે ગુનો કરી રહ્યો છે, જેની જાણ 1930 પર કરવી જોઈએ.
મધ્યસ્થીઓ અને ટેકડાઉન
સેફ હાર્બર અને તેની શરતો
IT અધિનિયમની કલમ 79 મધ્યસ્થીને ત્રીજા પક્ષની માહિતી માટેની જવાબદારીથી ત્યારે જ બચાવે છે જ્યારે તેની ભૂમિકા ઍક્સેસ કે હોસ્ટિંગ પૂરું પાડવા સુધી મર્યાદિત હોય, તે ટ્રાન્સમિશન શરૂ ન કરે, મેળવનારની પસંદગી ન કરે કે સામગ્રીમાં ફેરફાર ન કરે, અને યોગ્ય ખંત અને સરકાર નિર્ધારિત કરે તે માર્ગદર્શિકાઓનું પાલન કરે. જો તે ગેરકાયદે કૃત્યમાં કાવતરું કરે, અથવા સામગ્રી ગેરકાયદે કૃત્ય માટે વપરાઈ રહી છે તેની વાસ્તવિક જાણ, કે સરકારની નોટિસ, મળ્યા પછી તેને ઝડપથી દૂર કરવામાં કે તેની પહોંચ બંધ કરવામાં નિષ્ફળ જાય, તો રક્ષણ ગુમાવાય છે (કલમ 79(3)).
2025 અને 2026 માં સુધારેલા IT નિયમો, 2021
યોગ્ય ખંતની વિગતો માહિતી ટેકનોલોજી (મધ્યસ્થી માર્ગદર્શિકા અને ડિજિટલ મીડિયા નૈતિકતા સંહિતા) નિયમો, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021) માં છે, જે 10/02/2026 ના જાહેરનામાથી, 20/02/2026 થી અમલમાં આવે તે રીતે, સુધારાયા છે:
- અદાલતના આદેશો અને સરકારી નોટિસો. વાસ્તવિક જાણ થયાના ત્રણ કલાકમાં (અગાઉ છત્રીસ કલાક) સામગ્રી દૂર કરવી પડે છે, અને વાસ્તવિક જાણ ફક્ત અદાલતના આદેશથી અથવા સંયુક્ત સચિવ (કે એવો અધિકારી નિયુક્ત ન હોય ત્યાં ડિરેક્ટર) થી નીચલા દરજ્જાના ન હોય તેવા અધિકૃત અધિકારીની લેખિત જાણથી, અથવા પોલીસ માટે, ખાસ અધિકૃત ડેપ્યુટી ઇન્સ્પેક્ટર જનરલની લેખિત જાણથી જ થાય છે, સચિવ સ્તરે માસિક સમીક્ષા સાથે (નિયમ 3(1)(d)).
- અંગત તસવીરો અને વેશ ધારણ. વ્યક્તિનાં ગુપ્તાંગ ખુલ્લાં કરતી, નગ્નતા કે જાતીય કૃત્ય દર્શાવતી, કે વ્યક્તિનો વેશ ધારણ કરતી સામગ્રી, મોર્ફ કરેલી તસવીરો સહિત, તે વ્યક્તિની ફરિયાદના બે કલાકમાં દૂર કરવી પડે છે (નિયમ 3(2)(b), અગાઉ ચોવીસ કલાક).
- ફરિયાદો. ફરિયાદ અધિકારી ચોવીસ કલાકમાં ફરિયાદની સ્વીકૃતિ આપે છે અને સાત દિવસમાં (અગાઉ પંદર) તેનો ઉકેલ કરે છે, અને ગેરકાયદે સામગ્રીની અમુક શ્રેણીઓ દૂર કરવાની વિનંતીઓનો ઉકેલ છત્રીસ કલાકમાં (અગાઉ બોંતેર) થાય છે (નિયમ 3(2)(a)).
- AI થી બનેલી સામગ્રી. પ્લેટફોર્મે કાયદેસર કૃત્રિમ રીતે બનાવેલી સામગ્રી પર લેબલ લગાવવું, ગેરકાયદે ડીપફેક અટકાવવા, અને ફક્ત ફરિયાદો પર જ નહીં, પોતાની જાણ પર પણ પગલાં લેવાં પડે છે. નિયમોના પાલનમાં સામગ્રી દૂર કરવાથી પ્લેટફોર્મ તેનું સેફ હાર્બર ગુમાવતું નથી.
ફરિયાદ અધિકારીથી અસંતુષ્ટ વપરાશકર્તા નિયમો હેઠળ રચાયેલી ફરિયાદ અપીલ સમિતિ (Grievance Appellate Committee) સમક્ષ અપીલ કરી શકે છે. તેનાથી અલગ, કેન્દ્ર સરકાર કલમ 69A હેઠળ સામગ્રી બ્લૉક કરવાનો નિર્દેશ આપી શકે છે, અને અદાલતો નામ આપેલી અને અજાણી વ્યક્તિઓ સામે મનાઈહુકમ આપે છે, પ્લેટફોર્મને સામગ્રી દૂર કરવાના અને તે કોણે મૂકી તે જાહેર કરવાના નિર્દેશો સાથે. ઑફિસનું ડીપફેક અને AI નો દુરુપયોગ અંગેનું પાનું અદાલતી ઉપાયો આવરી લે છે.
IT અધિનિયમ હેઠળ ન્યાયનિર્ણય અને અપીલ
ન્યાયનિર્ણય અધિકારી
જેના કમ્પ્યુટર, ડેટા કે નેટવર્કને અનધિકૃત ઍક્સેસ, ડાઉનલોડ, માલવેર, વિક્ષેપ કે એવાં કૃત્યોથી નુકસાન થયું હોય તે વ્યક્તિ કલમ 43 હેઠળ વળતરનો દાવો કરી શકે છે, અને, 13/05/2027 સુધી, કંપનીના સંવેદનશીલ વ્યક્તિગત ડેટાના બેદરકારીભર્યા સંચાલનથી નુકસાન પામેલી વ્યક્તિ કલમ 43A હેઠળ દાવો કરી શકે છે. દાવો કલમ 46 હેઠળના ન્યાયનિર્ણય અધિકારી પાસે જાય છે, જે ઈજા કે નુકસાન રૂ. 5 કરોડથી વધુ ન હોય તેવા દાવાનો નિર્ણય કરે છે; મોટા દાવા સક્ષમ દીવાની અદાલતમાં જાય છે (કલમ 46(1A)). 2003 ના કેન્દ્રીય આદેશથી દરેક રાજ્ય કે કેન્દ્રશાસિત પ્રદેશના માહિતી ટેકનોલોજી વિભાગના સચિવ ન્યાયનિર્ણય અધિકારી છે. અધિકારી તપાસ કરે છે, જેની સામે ફરિયાદ છે તે વ્યક્તિને સુનાવણીની તક આપે છે, અને મેળવેલો લાભ, થયેલું નુકસાન અને કસૂર વારંવાર થઈ હતી કે નહીં તે ધ્યાનમાં રાખીને વળતર નક્કી કરે છે (કલમ 47). ન્યાયનિર્ણય અધિકારી કે એપેલેટ ટ્રિબ્યુનલને જે બાબતનો નિર્ણય કરવાની સત્તા છે તે કોઈ દીવાની અદાલત સાંભળી શકે નહીં (કલમ 61).
અપીલ
- TDSAT સમક્ષ. નાણાં અધિનિયમ, 2017 (Finance Act, 2017) થી ટેલિકોમ વિવાદ સમાધાન અને અપીલ ટ્રિબ્યુનલ, અગાઉના સાયબર એપેલેટ ટ્રિબ્યુનલને સ્થાને, IT અધિનિયમ હેઠળનું એપેલેટ ટ્રિબ્યુનલ છે (કલમ 48). ન્યાયનિર્ણય અધિકારીના આદેશ સામેની અપીલ તેની નકલ મળ્યાના પિસ્તાળીસ દિવસમાં ફાઇલ થાય છે, અને ટ્રિબ્યુનલ પૂરતા કારણ પર મોડી અપીલ સ્વીકારી શકે છે (કલમ 57). પક્ષકારોની સંમતિથી થયેલા આદેશ સામે કોઈ અપીલ થતી નથી.
- હાઈકોર્ટ સમક્ષ. TDSAT ના નિર્ણય સામેની અપીલ તથ્ય કે કાયદાના કોઈ પણ પ્રશ્ન પર, નિર્ણયની જાણ થયાના સાઠ દિવસમાં, હાઈકોર્ટમાં થાય છે, જે પૂરતા કારણ પર વધુ સાઠ દિવસ લંબાવી શકાય છે (કલમ 62).
- DPDP અપીલ. ડેટા પ્રોટેક્શન બોર્ડના આદેશો સામેની અપીલ પણ સાઠ દિવસમાં TDSAT માં જાય છે (કલમ 29, DPDP અધિનિયમ). ઑફિસનું TDSAT ની પ્રક્રિયા અંગેનું પાનું ટ્રિબ્યુનલ કેવી રીતે કામ કરે છે તેનું વર્ણન કરે છે.
લોકો પૂછે છે તે પ્રશ્નો
શું DPDP અધિનિયમ હવે અમલમાં છે?
આંશિક રીતે. ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન નિયમો, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 ના રોજ જાહેર થયા અને અધિનિયમ તબક્કાવાર અમલમાં આવી રહ્યો છે. ડેટા પ્રોટેક્શન બોર્ડ અને તંત્ર સંબંધી જોગવાઈઓ 13/11/2025 થી, અને સંમતિ વ્યવસ્થાપક અંગેની જોગવાઈઓ 13/11/2026 થી લાગુ પડી છે. વ્યવસાયોની મુખ્ય ફરજો, જેમ કે નોટિસ, સંમતિ, સુરક્ષા, ભંગની જાણ અને ડેટા ભૂંસી નાખવો, અને વ્યક્તિઓના હકો, દંડ સાથે, 13/05/2027 થી લાગુ પડે છે. ત્યાં સુધી, IT અધિનિયમની કલમ 43A અને સંવેદનશીલ વ્યક્તિગત ડેટા અંગેના 2011 ના નિયમો એવા ડેટાના બેદરકારીભર્યા સંચાલન માટેના વળતરનું નિયમન ચાલુ રાખે છે. જોકે, તૈયારીમાં મહિનાઓ લાગે છે.
DPDP અધિનિયમ હેઠળ ડેટા ભંગ માટે શું દંડ છે?
ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન અધિનિયમ, 2023 (Digital Personal Data Protection Act, 2023) ની અનુસૂચિ મહત્તમ દંડ નક્કી કરે છે. ભંગ અટકાવવા વાજબી સુરક્ષા સાવચેતીઓ ન લેવા બદલ રૂ. 250 કરોડ સુધી; બોર્ડ અને અસરગ્રસ્ત વ્યક્તિઓને ભંગની જાણ ન કરવા બદલ, અથવા બાળકોના ડેટા અંગેની ફરજોના ભંગ બદલ, રૂ. 200 કરોડ સુધી; મહત્ત્વપૂર્ણ ડેટા ન્યાસીની વધારાની ફરજોના ભંગ બદલ રૂ. 150 કરોડ સુધી; અને બીજાં ઉલ્લંઘનો માટે રૂ. 50 કરોડ સુધી. બોર્ડ ભંગના સ્વરૂપ, ગંભીરતા અને સમયગાળા અને તેની અસર ઘટાડવા લીધેલાં પગલાંને ધ્યાનમાં રાખીને રકમ નક્કી કરે છે. આ દંડ 13/05/2027 થી લાગુ પડે છે.
કંપનીએ ડેટા ભંગની જાણ કેટલા કલાકમાં કરવી પડે?
13/05/2027 થી લાગુ પડતા ડિજિટલ પર્સનલ ડેટા પ્રોટેક્શન નિયમો, 2025 ના નિયમ 7 હેઠળ, ડેટા ન્યાસીએ વ્યક્તિગત ડેટા ભંગની જાણ થતાં જ, તેના સ્વરૂપ, વ્યાપ, સમય અને સંભવિત અસરના વર્ણન સાથે, વિલંબ વગર ડેટા પ્રોટેક્શન બોર્ડને જાણ કરવી પડે છે. બોંતેર કલાકમાં, અથવા વિનંતી પર બોર્ડ મંજૂર કરે તે લાંબા સમયગાળામાં, તેણે ભંગ અંગે, તેની અસર ઘટાડવા લીધેલાં પગલાં સહિત, અદ્યતન અને વિગતવાર માહિતી બોર્ડને આપવી પડે છે. દરેક અસરગ્રસ્ત વ્યક્તિને પણ વિલંબ વગર, સરળ ભાષામાં, ભંગ, તેનાં સંભવિત પરિણામો અને તે શું કરી શકે તેની જાણ કરવી પડે છે.
ઓનલાઇન છેતરપિંડીમાં મેં પૈસા ગુમાવ્યા. તે પાછા કેવી રીતે મેળવું?
તરત 1930 હેલ્પલાઇન કે cybercrime.gov.in પર જાણ કરો, કારણ કે તંત્ર પૈસા મેળવનાર ખાતામાંથી રકમ ઉપાડાય તે પહેલાં તેના પર રોક (hold) મૂકી શકે છે. તે જ દિવસે તમારી બેંકને લેખિતમાં જાણ કરો અને સ્વીકૃતિ રાખો. ટ્રાન્ઝેક્શન ID અને સ્ક્રીનશૉટ સાથે પોલીસમાં લેખિત ફરિયાદ કરો. ફ્રીઝ થયેલાં નાણાં ભારતીય નાગરિક સુરક્ષા સંહિતા, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) ની કલમ 497 અને 503 હેઠળની અરજી પર મેજિસ્ટ્રેટ તમને છોડાવી આપે છે. બેંક તેની ફરજોમાં નિષ્ફળ ગઈ હોય, તો બેંકને અને પછી રિઝર્વ બેંકના ઓમ્બડ્સમેનને ફરિયાદ, અથવા ગ્રાહક ફરિયાદ પણ થઈ શકે છે.
બીજા કોઈની સાયબર ફરિયાદને કારણે મારું બેંક ખાતું ફ્રીઝ થઈ ગયું. હું શું કરી શકું?
બેંક પાસે લેખિતમાં ફરિયાદ કે સ્વીકૃતિ નંબર, ફ્રીઝ કરવાનું કહેનાર પોલીસ સ્ટેશન કે સાયબર સેલ, અને માર્ક કરેલી રકમ માગો. વિવાદિત જમા રકમ સમજાવતા તમારા ખાતાના સ્ટેટમેન્ટ અને દસ્તાવેજો સાથે તે તપાસ અધિકારીને લખો. ફ્રીઝ એ જપ્તી છે જેની જાણ પોલીસે મેજિસ્ટ્રેટને કરવી પડે છે, તેથી તે ચાલુ રહે તો તમે ખાતું, અથવા વિવાદિત રકમથી ઉપરની રકમ, છોડાવવા સંબંધિત મેજિસ્ટ્રેટને અરજી કરી શકો છો. ફ્રીઝ સત્તા વગરનું કે સ્પષ્ટ રીતે અપ્રમાણસર હોય ત્યાં બંધારણના અનુચ્છેદ 226 હેઠળ હાઈકોર્ટમાં રિટ અરજી કરી શકાય.
ઓનલાઇન છેતરપિંડી અને ઓળખની ચોરીને કઈ કલમો લાગુ પડે છે?
માહિતી ટેકનોલોજી અધિનિયમ, 2000 (Information Technology Act, 2000) હેઠળ, ઓળખની ચોરી કલમ 66C છે અને કમ્પ્યુટર સંસાધનનો ઉપયોગ કરીને બીજાનો વેશ ધારણ કરી છેતરપિંડી કલમ 66D છે, દરેક ત્રણ વર્ષ સુધીની કેદ અને રૂ. 1 લાખ સુધીના દંડની સજાપાત્ર. અપ્રામાણિક હેકિંગ કે ડેટા ચોરી કલમ 43 સાથે વંચાતી કલમ 66 હેઠળ આવે છે. ભારતીય ન્યાય સંહિતા, 2023 (Bharatiya Nyaya Sanhita, 2023) હેઠળ, છેતરપિંડી કલમ 318, વેશ ધારણ કરી છેતરપિંડી કલમ 319, ખંડણી કલમ 308, અને છેતરપિંડી માટે બનાવટ કલમ 336(3) છે. પોલીસ સામાન્ય રીતે બંને સમૂહના ગુના નોંધે છે. IT અધિનિયમના ત્રણ વર્ષના ગુના જામીનપાત્ર હોવાથી, કેસની ગંભીરતા ઘણી વાર BNS ની કલમો નક્કી કરે છે.
પ્લેટફોર્મે મારી નકલી કે અંગત તસવીર કેટલી ઝડપથી દૂર કરવી પડે?
20/02/2026 થી અમલમાં આવેલા સુધારા મુજબના IT નિયમો, 2021 (IT Rules, 2021) ના નિયમ 3(2)(b) હેઠળ, જ્યાં સામગ્રી તમારાં ગુપ્તાંગ ખુલ્લાં કરતી હોય, તમને નગ્નતા કે જાતીય કૃત્યમાં દર્શાવતી હોય, અથવા તમારો વેશ ધારણ કરતી હોય, મોર્ફ કરેલી કે AI થી બનેલી તસવીરો સહિત, ત્યાં મધ્યસ્થી (intermediary) એ તમારી ફરિયાદ મળ્યાના બે કલાકમાં તે દૂર કરવા કે તેની પહોંચ બંધ કરવા તમામ વાજબી પગલાં લેવાં પડે છે. અગાઉ આ સમયગાળો ચોવીસ કલાકનો હતો. પ્લેટફોર્મના ફરિયાદ તંત્ર મારફતે ફરિયાદ કરો, સ્વીકૃતિ અને લિંક સાચવી રાખો, અને cybercrime.gov.in પર જાણ કરો. સામગ્રી ચાલુ રહે તો અદાલત તેને દૂર કરવાનો આદેશ કરી શકે છે, ઘણી વાર પહેલા જ દિવસે.
મારો ડેટા લીક કરનાર કંપની પાસેથી હું વળતર માગી શકું?
હા, પણ ડેટા પ્રોટેક્શન બોર્ડ પાસેથી નહીં, જેના દંડ સરકારને જાય છે. 13/05/2027 સુધી, પોતાની પાસેના સંવેદનશીલ વ્યક્તિગત ડેટાનું રક્ષણ કરવામાં બેદરકારીથી નિષ્ફળ જતું નિગમિત મંડળ (body corporate) IT અધિનિયમની કલમ 43A હેઠળ વળતર ચૂકવવા જવાબદાર છે, જેનો દાવો રકમ રૂ. 5 કરોડથી વધુ ન હોય ત્યાં ન્યાયનિર્ણય અધિકારી સમક્ષ અને તેથી વધુ હોય તો દીવાની અદાલતમાં થાય છે. 13/05/2027 પછી કલમ 43A દૂર થાય છે, અને વળતરનો દાવો દીવાની દાવા કે ગ્રાહક ફરિયાદમાં થાય છે, જ્યારે બોર્ડ ભંગ અને દંડ સંભાળે છે. ભંગની નોટિસ અને નુકસાનનો પુરાવો સાચવી રાખો.
સાયબર એપેલેટ ટ્રિબ્યુનલ ન રહ્યું તો હવે IT અધિનિયમ હેઠળની અપીલ કોણ સાંભળે છે?
ટેલિકોમ વિવાદ સમાધાન અને અપીલ ટ્રિબ્યુનલ (Telecom Disputes Settlement and Appellate Tribunal). નાણાં અધિનિયમ, 2017 (Finance Act, 2017) થી, માહિતી ટેકનોલોજી અધિનિયમ, 2000 ની કલમ 48 TDSAT ને અધિનિયમ હેઠળનું એપેલેટ ટ્રિબ્યુનલ બનાવે છે. ન્યાયનિર્ણય અધિકારીના આદેશ સામેની અપીલ તેની નકલ મળ્યાના પિસ્તાળીસ દિવસમાં ફાઇલ કરવી પડે છે, અને ટ્રિબ્યુનલ પૂરતા કારણ પર મોડી અપીલ સ્વીકારી શકે છે (કલમ 57). ત્યાર પછી તથ્ય કે કાયદાના કોઈ પણ પ્રશ્ન પર, નિર્ણયના સાઠ દિવસમાં, હાઈકોર્ટમાં અપીલ થઈ શકે છે, જે સાઠ દિવસ લંબાવી શકાય છે (કલમ 62). ડેટા પ્રોટેક્શન બોર્ડ સામેની અપીલ પણ સાઠ દિવસમાં TDSAT માં જાય છે.
શું DPDP અધિનિયમ નાના વ્યવસાય કે સ્ટાર્ટઅપને લાગુ પડે છે?
હા. અધિનિયમમાં ટર્નઓવર કે કદની કોઈ મર્યાદા નથી: ભારતમાં ડિજિટલ વ્યક્તિગત ડેટા પર પ્રક્રિયા કરતી, અથવા વિદેશથી ભારતમાંના લોકોને માલ કે સેવાઓ ઓફર કરતી, કોઈ પણ વ્યક્તિ જે ડેટા પર પ્રક્રિયા કરવાનું તે નક્કી કરે તેના માટે, ગ્રાહક, કર્મચારી અને વેન્ડરના ડેટા સહિત, ડેટા ન્યાસી છે. સરકાર જાહેરનામાથી સ્ટાર્ટઅપ સહિત અમુક વર્ગોને કેટલીક ફરજોમાંથી મુક્તિ આપી શકે છે, અને વધુ ભારે ફરજો ફક્ત મહત્ત્વપૂર્ણ ડેટા ન્યાસી તરીકે જાહેર થયેલા પર જ આવે છે. નાના વ્યવસાયે 13/05/2027 પહેલાં તે જે ડેટા એકઠો કરે છે તેનો નકશો બનાવવો, સ્પષ્ટ નોટિસ લખવી, ફરિયાદ માટેનો સંપર્ક ઊભો કરવો અને તેના વેન્ડરો સાથે કરારો કરવા જોઈએ.
આ જવાબો શૈક્ષણિક સારાંશ છે; તે કોઈ પણ વ્યક્તિગત બાબત અંગેની કાનૂની સલાહ નથી.
ગંભીર પ્રશ્ન માટે કાગળો પૂરેપૂરા વંચાય તે જરૂરી છે.
રૂબરૂ મુલાકાત (કોન્ફરન્સ) અગાઉથી સમય લઈને G-46, Basement, Greater Kailash III, New Delhi ખાતે થાય છે. પત્રવ્યવહાર પ્રિન્સિપાલ પોતે વાંચે છે.
આ પાનું Lokesh Bhardwaj Law Offices ના કામ વિશે, બાર કાઉન્સિલ ઑફ ઇન્ડિયાના નિયમો (Bar Council of India Rules) હેઠળ માન્ય હોય તે રીતે, સામાન્ય માહિતી આપે છે. તે કાનૂની સલાહ નથી, અને તે વકીલ અને અસીલનો સંબંધ ઊભો કરતું નથી. LBLO કોઈ બાબતમાં ફક્ત લેખિતમાં નક્કી થયેલી નિમણૂક (engagement) પર જ કામ કરે છે.
16/11/2026 ના રોજનો કાયદો દર્શાવ્યો છે.