
डेटा संरक्षण आणि सायबर कायदा: DPDP अधिनियम आणि नियम, सायबर गुन्हे, फसवणूक, मजकूर काढणे आणि IT अधिनियमाखालील अपिले
येथे कायद्याच्या दोन शाखा एकत्र येतात: डिजिटल वैयक्तिक डेटा संरक्षण अधिनियम, 2023, जो व्यवसाय वैयक्तिक डेटा कसा हाताळतात ते नियंत्रित करतो, आणि माहिती तंत्रज्ञान अधिनियम, 2000 व फौजदारी कायदा, जे संगणकांचा गैरवापर आणि ऑनलाइन फसवणूक हाताळतात.
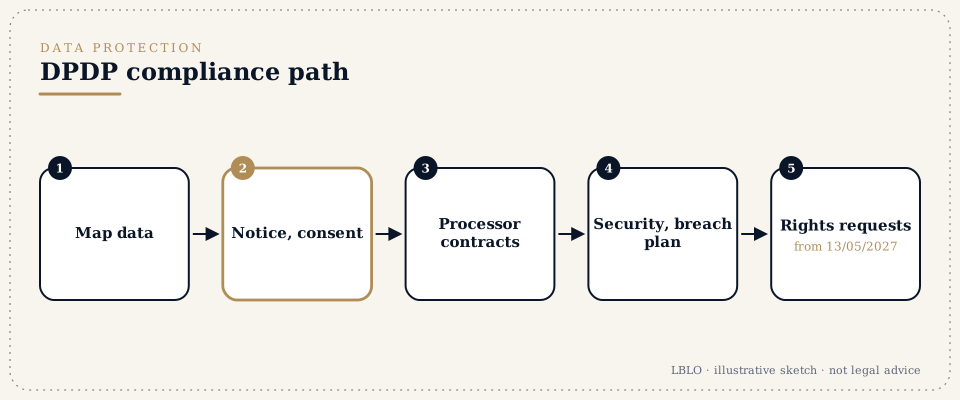
थोडक्यात
- DPDP चौकट. डिजिटल वैयक्तिक डेटा संरक्षण नियम, 2025 13/11/2025 रोजी अधिसूचित झाले. डेटा संरक्षण मंडळाच्या तरतुदी लगेच लागू झाल्या; संमती व्यवस्थापकाच्या तरतुदी 13/11/2026 पासून; व्यवसायांची मुख्य कर्तव्ये आणि व्यक्तींचे हक्क 13/05/2027 पासून लागू होतात.
- दंड. वाजवी सुरक्षा उपाय न केल्यास 250 कोटी रुपयांपर्यंत, उल्लंघनाची माहिती न दिल्यास किंवा मुलांच्या डेटाबाबतच्या कर्तव्यांचा भंग केल्यास 200 कोटी रुपयांपर्यंत, आणि इतर उल्लंघनांसाठी 50 कोटी रुपयांपर्यंत. दंड व्यक्तीला नव्हे, तर सरकारकडे जातात.
- उल्लंघनाची माहिती देणे. 13/05/2027 पासून वैयक्तिक डेटा उल्लंघनाची माहिती मंडळाला विलंब न करता आणि बहात्तर तासांच्या आत सविस्तरपणे दिली जाते, आणि प्रत्येक बाधित व्यक्तीला कळवले जाते.
- सायबर गुन्हे. ओळख चोरी आणि तोतयेगिरीने फसवणूक (कलमे 66C आणि 66D, IT अधिनियम) यांना तीन वर्षांपर्यंत कारावास आणि दंड; फसवणूक आणि खंडणी यांना भारतीय न्याय संहिता, 2023 च्या कलमे 318 आणि 308 खाली शिक्षा होते.
- ऑनलाइन फसवणूक. 1930 हेल्पलाइनवर किंवा cybercrime.gov.in वर ताबडतोब तक्रार करा, म्हणजे प्राप्तकर्त्याच्या खात्यात पैसे गोठवता येतील; गोठवलेले पैसे दंडाधिकारी मोकळे करतात.
- मजकूर काढणे. व्यक्तीच्या तक्रारीपासून दोन तासांच्या आत प्लॅटफॉर्मनी खासगी किंवा मॉर्फ केलेल्या प्रतिमा काढल्या पाहिजेत, आणि न्यायालयाचा आदेश किंवा प्राधिकृत सरकारी सूचना मिळाल्यापासून तीन तासांच्या आत बेकायदेशीर मजकूर (IT नियम, 2021, 2026 मध्ये सुधारित).
- भरपाई. संगणक प्रणालीच्या नुकसानीसाठी 5 कोटी रुपयांपर्यंतचे दावे IT अधिनियमाच्या कलम 46 खाली न्यायनिर्णय अधिकाऱ्याकडे जातात; अपिले पंचेचाळीस दिवसांच्या आत TDSAT कडे, आणि नंतर साठ दिवसांच्या आत उच्च न्यायालयात.
तुमच्या कानावर पडणाऱ्या संज्ञा
- डेटा विश्वस्त (Data fiduciary)
- वैयक्तिक डेटावर प्रक्रिया का आणि कशी करायची हे ठरवणारी व्यक्ती, सहसा ग्राहक किंवा कर्मचाऱ्याशी व्यवहार करणारा व्यवसाय.
- डेटा प्रक्रियाकर्ता (Data processor)
- डेटा विश्वस्ताच्या वतीने वैयक्तिक डेटावर प्रक्रिया करणारी व्यक्ती, जसे क्लाउड, वेतनपट किंवा विपणन सेवा देणारा विक्रेता.
- डेटा मालक (Data principal)
- वैयक्तिक डेटा ज्या व्यक्तीशी संबंधित आहे ती व्यक्ती; मुलाच्या बाबतीत, पालक किंवा कायदेशीर पालक.
- संमती व्यवस्थापक (Consent manager)
- डेटा संरक्षण मंडळाकडे नोंदणीकृत अशी व्यक्ती जिच्यामार्फत एखादी व्यक्ती संमती देऊ शकते, तिचे व्यवस्थापन करू शकते आणि ती मागे घेऊ शकते (कलम 6(7) ते 6(9), DPDP अधिनियम).
- महत्त्वपूर्ण डेटा विश्वस्त (Significant data fiduciary)
- हाताळत असलेल्या डेटाच्या प्रमाणामुळे किंवा संवेदनशीलतेमुळे सरकारने अधिसूचित केलेला डेटा विश्वस्त, ज्याची अतिरिक्त कर्तव्ये असतात: भारतात डेटा संरक्षण अधिकारी, स्वतंत्र डेटा लेखापरीक्षक आणि नियतकालिक प्रभाव मूल्यांकन (कलम 10).
- मध्यस्थ (Intermediary)
- इतरांच्या वतीने इलेक्ट्रॉनिक अभिलेख प्राप्त करणारी, साठवणारी किंवा प्रसारित करणारी व्यक्ती: दूरसंचार आणि इंटरनेट सेवा पुरवठादार, प्लॅटफॉर्म, बाजारपेठा, शोध इंजिने, होस्टिंग सेवा.
- सुरक्षित आश्रय (Safe harbour)
- IT अधिनियमाच्या कलम 79 मधील संरक्षण, जे मध्यस्थ योग्य दक्षता पाळत असेल आणि कायदेशीर मजकूर काढण्याच्या मागण्यांवर कारवाई करत असेल तोपर्यंत त्याला त्रयस्थ पक्षाच्या मजकुरासाठीच्या दायित्वापासून वाचवते.
- न्यायनिर्णय अधिकारी (Adjudicating officer)
- भरपाई आणि दंडाचे दावे ठरवण्यासाठी IT अधिनियमाच्या कलम 46 खाली नेमलेला अधिकारी; 2003 च्या केंद्रीय आदेशाने प्रत्येक राज्य किंवा केंद्रशासित प्रदेशाच्या माहिती तंत्रज्ञान विभागाच्या सचिवाची नेमणूक झाली.
- कलम 63 प्रमाणपत्र (Section 63 certificate)
- भारतीय साक्ष्य अधिनियम, 2023 (Bharatiya Sakshya Adhiniyam, 2023) खाली इलेक्ट्रॉनिक अभिलेख सिद्ध करण्यासाठी आवश्यक प्रमाणपत्र (पुरावा अधिनियमाचे जुने कलम 65B), अनुसूचीतील नमुन्यात, उपकरण किंवा प्रणालीचा प्रभारी व्यक्ती आणि तांत्रिकदृष्ट्या पात्र व्यक्ती या दोघांनी स्वाक्षरी केलेले.
सविस्तर
DPDP अधिनियम आणि नियमांखालील डेटा संरक्षण
तारखा
डिजिटल वैयक्तिक डेटा संरक्षण अधिनियम, 2023 (2023 चा अधिनियम 22) तीन टप्प्यांत अंमलात आणला जात आहे. अधिसूचना G.S.R. 843(E) आणि डिजिटल वैयक्तिक डेटा संरक्षण नियम, 2025 (G.S.R. 846(E)), दोन्ही 13/11/2025 च्या, यांद्वारे:
- 13/11/2025 पासून: व्याख्या, डेटा संरक्षण मंडळ (कलमे 18 ते 26), नियम करण्याच्या आणि इतर यंत्रणाविषयक तरतुदी, आणि माहितीचा अधिकार अधिनियम, 2005 (Right to Information Act, 2005) मधील सुधारणा, जी आता "वैयक्तिक माहितीशी संबंधित असलेली माहिती" सूट देते (कलम 44(3)); नियम 1, 2 आणि 17 ते 21;
- 13/11/2026 पासून: संमती व्यवस्थापकांची नोंदणी आणि दायित्वे (कलम 6(9) आणि नियम 4);
- 13/05/2027 पासून: उर्वरित सर्व, ज्यात डेटा विश्वस्तांची कर्तव्ये (कलमे 4 ते 10), डेटा मालकांचे हक्क (कलमे 11 ते 14), सीमापार हस्तांतरण (कलम 16), दंड (कलम 33) आणि नियम 3, 5 ते 16, 22 आणि 23 येतात. त्याच तारखेला, संवेदनशील वैयक्तिक डेटाच्या निष्काळजी हाताळणीसाठी भरपाईचा सध्याचा स्रोत असलेले IT अधिनियमाचे कलम 43A वगळले जाते (कलम 44(2)).
मंडळाची स्थापना 13/11/2025 पासून झाली. 2026 मधील वृत्तांनुसार त्याचे अध्यक्ष आणि सदस्य अद्याप नेमले गेले नव्हते, म्हणून त्याच्यावर विसंबण्यापूर्वी त्याच्या कामकाजाची स्थिती तपासली पाहिजे.
तो कोणाला लागू होतो
अधिनियम भारतात प्रक्रिया केलेल्या डिजिटल वैयक्तिक डेटाला, आणि भारतातील लोकांना वस्तू किंवा सेवा देण्याशी संबंधित भारताबाहेरील प्रक्रियेला लागू होतो (कलम 3). पूर्णपणे वैयक्तिक किंवा घरगुती प्रयोजनासाठी प्रक्रिया केलेल्या वैयक्तिक डेटाला, किंवा व्यक्तीने स्वतः सार्वजनिकरीत्या उपलब्ध केलेल्या किंवा कोणावर तरी प्रसिद्ध करण्याचे कायदेशीर बंधन असलेल्या डेटाला तो लागू होत नाही.
13/05/2027 पर्यंत व्यवसायाने काय केले पाहिजे
- कायदेशीर आधार. वैयक्तिक डेटावर केवळ संमतीवर किंवा कलम 7 मध्ये नमूद केलेल्या वैध वापरासाठीच प्रक्रिया करा (उदाहरणार्थ, व्यक्तीने ज्या प्रयोजनासाठी स्वेच्छेने डेटा दिला ते प्रयोजन, रोजगाराची प्रयोजने, किंवा कायद्याचे पालन).
- सूचना. संमतीच्या विनंतीपूर्वी किंवा तिच्यासोबत, स्पष्ट आणि सोप्या भाषेत, डेटा आणि प्रयोजन आणि संमती कशी मागे घ्यावी व तक्रार कशी करावी यांचे वर्णन करणारी सूचना द्या (कलम 5 आणि नियम 3).
- वैध संमती. मुक्त, विशिष्ट, माहितीपूर्ण, बिनशर्त आणि निःसंदिग्ध, स्पष्ट होकारार्थी कृतीद्वारे दिलेली, आणि देण्याइतकीच मागे घेण्यास सोपी (कलम 6).
- सुरक्षा. वाजवी सुरक्षा उपाय, ज्यात योग्य असेल तेथे कूटबद्धीकरण किंवा मास्किंग, प्रवेश नियंत्रणे, आणि किमान एक वर्ष ठेवलेल्या नोंदी (logs) येतात (कलम 8(5) आणि नियम 6).
- उल्लंघनावरील प्रतिसाद. उल्लंघनाची जाणीव झाल्यावर मंडळाला विलंब न करता कळवा आणि बहात्तर तासांच्या आत, किंवा मंडळ परवानगी देईल त्या जास्त कालावधीत, सविस्तर अहवाल द्या, आणि प्रत्येक बाधित डेटा मालकाला कळवा (कलम 8(6) आणि नियम 7).
- डेटा पुसून टाकणे. प्रयोजन पूर्ण झाल्यावर किंवा संमती मागे घेतल्यावर डेटा पुसून टाका (कलम 8(7)); मोठ्या ई-कॉमर्स, गेमिंग आणि सोशल मीडिया प्लॅटफॉर्मनी तिसऱ्या अनुसूचीतील कालावधीनंतर निष्क्रिय वापरकर्त्यांचा डेटा, अठ्ठेचाळीस तासांच्या सूचनेसह, पुसून टाकला पाहिजे (नियम 8).
- प्रक्रियाकर्त्यांसोबत करार. प्रक्रियाकर्त्यांना केवळ वैध करारानुसारच काम द्या; ते जे करतात त्यासाठी विश्वस्त जबाबदार राहतो (कलम 8(1) आणि (2)).
- तक्रारी. प्रश्नांसाठी संपर्क आणि नव्वद दिवसांपेक्षा जास्त नसलेल्या कालावधीत प्रतिसाद देणारी तक्रार निवारण यंत्रणा प्रसिद्ध करा (कलम 8(10) आणि नियम 14).
- मुले. मुलाच्या डेटावर प्रक्रिया करण्यापूर्वी पालकाची पडताळणीयोग्य संमती घ्या, आणि मुलांचा मागोवा घेऊ नका, त्यांच्या वर्तनावर नजर ठेवू नका किंवा त्यांना लक्ष्य करून जाहिराती दाखवू नका (कलम 9 आणि नियम 10).
व्यक्तीचे हक्क आणि मंडळ
13/05/2027 पासून व्यक्ती आपल्याबद्दल ठेवलेल्या डेटाचा सारांश आणि तो कोणाला दिला गेला याची माहिती मागू शकते, तो दुरुस्त, पूर्ण, अद्ययावत किंवा पुसून टाकण्यास सांगू शकते, तक्रार निवारण यंत्रणेचा वापर करू शकते, आणि मृत्यू किंवा असमर्थतेनंतर आपल्या वतीने कृती करण्यासाठी कोणालाही नामनिर्देशित करू शकते (कलमे 11 ते 14). आधी तक्रार निवारण यंत्रणेचा वापर केलाच पाहिजे; त्यानंतरच डेटा संरक्षण मंडळाकडे तक्रार जाऊ शकते (कलम 13(3) आणि कलम 27). मंडळ स्वेच्छेने दिलेले हमीपत्र स्वीकारू शकते (कलम 32) आणि अनुसूचीतील मर्यादांपर्यंत दंड लादू शकते (कलम 33). मंडळाच्या आदेशाविरुद्ध अपील आदेश मिळाल्यापासून साठ दिवसांच्या आत दूरसंचार विवाद निवारण आणि अपील न्यायाधिकरणाकडे (TDSAT) करता येते, आणि TDSAT ने ते सहा महिन्यांत निकाली काढण्याचा प्रयत्न करायचा असतो (कलम 29). नुकसानीची भरपाई हवी असलेल्या व्यक्तीने ती दिवाणी न्यायालयात, ग्राहक आयोगात, किंवा 13/05/2027 पर्यंत IT अधिनियमाच्या कलम 43A खाली मागितली पाहिजे.
परदेशात हस्तांतरण
केंद्र सरकार अधिसूचनेद्वारे प्रतिबंध घालेल तो देश वगळता कोणत्याही देशात वैयक्तिक डेटा हस्तांतरित करता येतो (कलम 16). पेमेंट प्रणालीच्या डेटासाठी रिझर्व्ह बँकेचा नियम यांसारखे, डेटा भारतातच साठवणे आवश्यक करणारे क्षेत्रीय नियम लागू राहतात.
IT अधिनियम आणि BNS खालील सायबर गुन्हे
IT अधिनियमाखाली सर्वाधिक लावले जाणारे गुन्हे
- कलम 66: कलम 43 मधील कोणतीही कृती (अनधिकृत प्रवेश, डाउनलोड करणे, मालवेअर टाकणे, नुकसान, प्रवेश नाकारणे) अप्रामाणिकपणे किंवा फसवणुकीने करणे: तीन वर्षांपर्यंत कारावास किंवा 5 लाख रुपयांपर्यंत दंड, किंवा दोन्ही.
- कलम 66C: दुसऱ्याचा पासवर्ड, इलेक्ट्रॉनिक स्वाक्षरी किंवा इतर अद्वितीय ओळख वैशिष्ट्य फसवणुकीने वापरून ओळख चोरी: तीन वर्षांपर्यंत कारावास आणि 1 लाख रुपयांपर्यंत दंड.
- कलम 66D: संगणक साधनाचा वापर करून तोतयेगिरीने फसवणूक: तीन वर्षांपर्यंत कारावास आणि 1 लाख रुपयांपर्यंत दंड.
- कलम 66E: संमतीशिवाय एखाद्या व्यक्तीच्या खासगी अवयवांच्या प्रतिमा टिपणे किंवा प्रसिद्ध करणे: तीन वर्षांपर्यंत कारावास किंवा 2 लाख रुपयांपर्यंत दंड, किंवा दोन्ही.
- कलमे 67, 67A आणि 67B: इलेक्ट्रॉनिक स्वरूपात अश्लील साहित्य, लैंगिकदृष्ट्या स्पष्ट साहित्य, आणि बाल लैंगिक शोषण साहित्य प्रसिद्ध करणे, त्या क्रमाने वाढत्या शिक्षांसह.
- कलम 72A: कायदेशीर कराराचा भंग करून वैयक्तिक माहिती उघड करणे.
तीन वर्षे किंवा अधिक शिक्षेचे गुन्हे दखलपात्र आहेत, आणि तीन वर्षे शिक्षेचे गुन्हे जामीनपात्र आहेत (कलम 77B). जन्मठेप किंवा तीन वर्षांपेक्षा जास्त शिक्षेच्या गुन्ह्यांखेरीज इतर गुन्ह्यांमध्ये न्यायालय तडजोड करू देऊ शकते (कलम 77A). तपास निरीक्षक दर्जापेक्षा कमी नसलेला अधिकारी करतो (कलम 78). 2015 मध्ये सर्वोच्च न्यायालयाने रद्द केलेले कलम 66A नंतर अधिनियमातून वगळण्यात आले आहे.
भारतीय न्याय संहिता, 2023
बहुतेक ऑनलाइन फसवणुकी 01/07/2024 पासून लागू असलेल्या सामान्य फौजदारी कायद्याखालीही गुन्हे आहेत: फसवणूक (कलम 318, IPC चे जुने कलम 420), तोतयेगिरीने फसवणूक (कलम 319), खंडणी (कलम 308), फौजदारी विश्वासघात (कलम 316), फसवणुकीच्या उद्देशाने बनावटीकरण (कलम 336(3)), पाठलाग, ज्यात एखाद्या महिलेच्या इंटरनेट वापरावर नजर ठेवणे येते (कलम 78), बदनामी (कलम 356) आणि अश्लीलता (कलम 294). फसवणूक टोळीकडून चालवली जात असेल तेथे संघटित गुन्हेगारी आणि किरकोळ संघटित गुन्हेगारीचे गुन्हे (कलमे 111 आणि 112) जोडले जाऊ शकतात.
ते सिद्ध करणे
स्क्रीनशॉट, चॅट, ईमेल, कॉल रेकॉर्ड आणि बँक विवरणे हे इलेक्ट्रॉनिक अभिलेख आहेत. ते ग्राह्य धरले जाण्यासाठी त्यांना भारतीय साक्ष्य अधिनियम, 2023 च्या कलम 63 खालील, त्याच्या अनुसूचीतील नमुन्यातील प्रमाणपत्र लागते. मूळ उपकरण आणि लिंक जपून ठेवा, तारीख आणि वेळ नोंदवा, आणि प्लॅटफॉर्म आणि बँकेच्या नोंदी त्या पुसल्या जाण्यापूर्वी लवकर मिळवा.
सायबर फसवणूक: तक्रार, गोठवणे आणि वसुली
पहिला तास
- ताबडतोब 1930 वर कॉल करा किंवा cybercrime.gov.in वर तक्रार करा. राष्ट्रीय तक्रार प्रणाली ही तक्रार पैसे मिळालेल्या बँका आणि वॉलेटकडे पाठवते, जे रक्कम काढली जाण्यापूर्वी ती रोखून ठेवू शकतात.
- त्याच दिवशी तुमच्या स्वतःच्या बँकेला लेखी कळवा, कार्डे आणि UPI बंद करा, आणि पोचपावती ठेवा. अनधिकृत इलेक्ट्रॉनिक व्यवहारांसाठीच्या रिझर्व्ह बँकेच्या ग्राहक संरक्षण चौकटीखाली ग्राहकाला किती नुकसान सोसावे लागते हेही तत्पर तक्रारीवरून ठरते.
- व्यवहार क्रमांक, स्क्रीनशॉट, वापरलेले क्रमांक आणि 1930 तक्रारीचा पोचपावती क्रमांक जोडून पोलिसांकडे किंवा जिल्हा सायबर पोलीस ठाण्यात लेखी तक्रार दाखल करा.
गोठवलेले पैसे परत मिळवणे
प्राप्तकर्त्याच्या खात्यावरील रोख ही पोलिसांनी केलेली जप्ती आहे (भारतीय नागरिक सुरक्षा संहिता, 2023 चे कलम 106, CrPC चे जुने कलम 102), जिचा अहवाल दंडाधिकाऱ्याला दिलाच पाहिजे. पीडिताला रक्कम परत देण्याचा आदेश दंडाधिकारी BNSS च्या कलमे 497 आणि 503 (CrPC ची जुनी कलमे 451 आणि 457) खालील अर्जावर देतात, ज्याला तक्रार, रोखलेल्या रकमेबाबत बँकेची पुष्टी आणि ओळखीचा पुरावा जोडलेला असतो. BNSS चे कलम 107 पोलिसांना, वरिष्ठ अधिकाऱ्यांच्या मंजुरीने, गुन्ह्यातून मिळालेली असल्याचे मानली जाणारी मालमत्ता जप्त करण्यासाठी दंडाधिकाऱ्यांना विनंती करण्याचीही मुभा देते. वसुलीसाठी दिवाणी दावा, किंवा आपली कर्तव्ये न पार पाडणाऱ्या बँकेविरुद्ध ग्राहक तक्रार, सोबतच चालू शकते.
तुमचे स्वतःचे खाते गोठवले जाते तेव्हा
अनेक खातेधारकांना आपले खाते गोठवल्याचे आढळते कारण फसवणुकीतील पैसे त्यातून गेलेले असतात, अनेकदा अनेक हस्तांतरणांनंतर. तक्रार क्रमांक आणि गोठवण्याची मागणी करणारे पोलीस ठाणे यांची माहिती बँकेकडे लेखी मागा, नंतर तुमचे निवेदन आणि वादग्रस्त जमा रकमेच्या स्पष्टीकरणासह त्या तपास अधिकाऱ्याला लिहा. गोठवणे चालू राहिल्यास, खाते मोकळे करण्यासाठी संबंधित दंडाधिकाऱ्याकडे अर्ज करा, किंवा, कारवाई प्रमाणाबाहेर किंवा अधिकाराशिवाय असेल तेथे, उच्च न्यायालयात रिट याचिका दाखल करा. कार्यालयाचे गोठवलेल्या खात्यांवरील Know the Law उत्तर या पायऱ्या मांडते.
"डिजिटल अरेस्ट" आणि तत्सम घोटाळे
कोणतेही पोलीस दल, तपास यंत्रणा किंवा न्यायालय व्हिडिओ कॉलवर कोणालाही अटक करत नाही किंवा पैसे "सुरक्षित खात्यात" हलवण्यास सांगत नाही. BNSS खाली अटकेसाठी प्रत्यक्ष ताबा, अटकेचा मेमो आणि चोवीस तासांच्या आत दंडाधिकाऱ्यासमोर हजर करणे आवश्यक असते. गुप्तता आणि पैसे हस्तांतरणाची मागणी करणारा फोन करणारा स्वतःच गुन्हा करत असतो, ज्याची तक्रार 1930 वर केली पाहिजे.
मध्यस्थ आणि मजकूर काढणे
सुरक्षित आश्रय आणि त्याच्या अटी
IT अधिनियमाचे कलम 79 मध्यस्थाचे त्रयस्थ पक्षाच्या माहितीसाठीच्या दायित्वापासून संरक्षण तेव्हाच करते, जेव्हा त्याची भूमिका प्रवेश किंवा होस्टिंग पुरवण्यापुरती मर्यादित असते, तो प्रसारण सुरू करत नाही, प्राप्तकर्ता निवडत नाही किंवा मजकुरात बदल करत नाही, आणि योग्य दक्षता आणि सरकार विहित करत असलेली मार्गदर्शक तत्त्वे पाळतो. त्याने बेकायदेशीर कृतीत कट केला, किंवा साहित्य बेकायदेशीर कृतीसाठी वापरले जात असल्याची प्रत्यक्ष माहिती किंवा सरकारची सूचना मिळाल्यानंतर ते तत्परतेने काढून टाकले नाही किंवा त्याचा प्रवेश बंद केला नाही, तर हे संरक्षण नाहीसे होते (कलम 79(3)).
2025 आणि 2026 मध्ये सुधारित IT नियम, 2021
योग्य दक्षता माहिती तंत्रज्ञान (मध्यस्थ मार्गदर्शक तत्त्वे आणि डिजिटल माध्यम आचारसंहिता) नियम, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021) मध्ये मांडली आहे, जे 10/02/2026 च्या अधिसूचनेने 20/02/2026 पासून सुधारित झाले:
- न्यायालयीन आदेश आणि सरकारी सूचना. प्रत्यक्ष माहिती मिळाल्यापासून तीन तासांच्या आत (पूर्वी छत्तीस तास) मजकूर काढला पाहिजे; ही माहिती केवळ न्यायालयाच्या आदेशाने, किंवा सहसचिव दर्जापेक्षा कमी नसलेल्या (असा अधिकारी नेमलेला नसल्यास संचालक) प्राधिकृत अधिकाऱ्याच्या लेखी सूचनेने, किंवा पोलिसांच्या बाबतीत खास प्राधिकृत केलेल्या उप महानिरीक्षकाच्या सूचनेने मिळते, सचिव स्तरावर मासिक आढाव्यासह (नियम 3(1)(d)).
- खासगी प्रतिमा आणि तोतयेगिरी. एखाद्या व्यक्तीचे खासगी अवयव उघड करणारा, नग्नता किंवा लैंगिक कृती दाखवणारा, किंवा व्यक्तीची तोतयेगिरी करणारा मजकूर, ज्यात मॉर्फ केलेल्या प्रतिमा येतात, त्या व्यक्तीच्या तक्रारीपासून दोन तासांच्या आत काढला पाहिजे (नियम 3(2)(b), पूर्वी चोवीस तास).
- तक्रारी. तक्रार अधिकारी चोवीस तासांच्या आत तक्रारीची पोच देतो आणि सात दिवसांत (पूर्वी पंधरा) ती सोडवतो, आणि काही प्रकारचा बेकायदेशीर मजकूर काढण्याच्या विनंत्या छत्तीस तासांत (पूर्वी बहात्तर) सोडवल्या जातात (नियम 3(2)(a)).
- AI ने तयार केलेला मजकूर. प्लॅटफॉर्मनी कृत्रिमरीत्या तयार केलेल्या कायदेशीर मजकुराला लेबल लावले पाहिजे, बेकायदेशीर डीपफेक रोखले पाहिजेत, आणि केवळ तक्रारींवरच नव्हे तर स्वतःच्या माहितीवरूनही कारवाई केली पाहिजे. नियमांचे पालन करून मजकूर काढल्याने प्लॅटफॉर्मचा सुरक्षित आश्रय जात नाही.
तक्रार अधिकाऱ्याबाबत असमाधानी वापरकर्ता नियमांखाली स्थापन केलेल्या तक्रार अपील समितीकडे अपील करू शकतो. स्वतंत्रपणे, केंद्र सरकार कलम 69A खाली मजकूर अवरोधित करण्याचा निर्देश देऊ शकते, आणि न्यायालये नामनिर्दिष्ट आणि अज्ञात व्यक्तींविरुद्ध मनाई हुकूम देतात, प्लॅटफॉर्मना मजकूर काढण्याचे आणि तो कोणी टाकला हे उघड करण्याचे निर्देश देऊन. कार्यालयाचे डीपफेक आणि AI चा गैरवापर हे पान न्यायालयीन उपायांची माहिती देते.
IT अधिनियमाखालील न्यायनिर्णय आणि अपिले
न्यायनिर्णय अधिकारी
ज्या व्यक्तीचा संगणक, डेटा किंवा नेटवर्क अनधिकृत प्रवेश, डाउनलोड करणे, मालवेअर, व्यत्यय किंवा तत्सम कृतींमुळे खराब झाले आहे ती कलम 43 खाली भरपाई मागू शकते, आणि, 13/05/2027 पर्यंत, कंपनीच्या संवेदनशील वैयक्तिक डेटाच्या निष्काळजी हाताळणीमुळे हानी झालेली व्यक्ती कलम 43A खाली दावा करू शकते. दावा कलम 46 खालील न्यायनिर्णय अधिकाऱ्याकडे जातो, जो इजा किंवा नुकसान 5 कोटी रुपयांपेक्षा जास्त नसलेले दावे ठरवतो; मोठे दावे सक्षम दिवाणी न्यायालयाकडे जातात (कलम 46(1A)). 2003 च्या केंद्रीय आदेशाने प्रत्येक राज्य किंवा केंद्रशासित प्रदेशाच्या माहिती तंत्रज्ञान विभागाचा सचिव हा न्यायनिर्णय अधिकारी आहे. अधिकारी चौकशी करतो, ज्याच्याविरुद्ध तक्रार आहे त्याला सुनावणीची संधी देतो, आणि मिळवलेला लाभ, झालेले नुकसान आणि कसूर वारंवार झाली का हे लक्षात घेऊन भरपाई ठरवतो (कलम 47). न्यायनिर्णय अधिकारी किंवा अपील न्यायाधिकरणाला ठरवण्याचा अधिकार असलेले प्रकरण कोणतेही दिवाणी न्यायालय विचारात घेऊ शकत नाही (कलम 61).
अपिले
- TDSAT कडे. वित्त अधिनियम, 2017 पासून दूरसंचार विवाद निवारण आणि अपील न्यायाधिकरण हे पूर्वीच्या सायबर अपील न्यायाधिकरणाच्या जागी IT अधिनियमाखालील अपील न्यायाधिकरण आहे (कलम 48). न्यायनिर्णय अधिकाऱ्याच्या आदेशाविरुद्ध अपील त्याची प्रत मिळाल्यापासून पंचेचाळीस दिवसांच्या आत दाखल केले जाते, आणि पुरेशा कारणावर न्यायाधिकरण उशिरा केलेले अपील दाखल करून घेऊ शकते (कलम 57). पक्षकारांच्या संमतीने दिलेल्या आदेशाविरुद्ध अपील करता येत नाही.
- उच्च न्यायालयाकडे. TDSAT च्या निर्णयाविरुद्ध, वस्तुस्थिती किंवा कायद्याच्या कोणत्याही प्रश्नावर, निर्णय कळवल्यापासून साठ दिवसांच्या आत उच्च न्यायालयात अपील करता येते, आणि पुरेशा कारणावर ही मुदत आणखी साठ दिवसांनी वाढवता येते (कलम 62).
- DPDP अपिले. डेटा संरक्षण मंडळाच्या आदेशांविरुद्धची अपिलेही साठ दिवसांच्या आत TDSAT कडेच जातात (कलम 29, DPDP अधिनियम). कार्यालयाचे TDSAT प्रक्रिया हे पान न्यायाधिकरणाचे कामकाज कसे चालते याचे वर्णन करते.
लोक विचारतात ते प्रश्न
DPDP अधिनियम आता अंमलात आहे का?
अंशतः. डिजिटल वैयक्तिक डेटा संरक्षण नियम, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 रोजी अधिसूचित झाले आणि अधिनियम टप्प्याटप्प्याने अंमलात येत आहे. डेटा संरक्षण मंडळ आणि यंत्रणाविषयक तरतुदी 13/11/2025 पासून लागू आहेत, आणि संमती व्यवस्थापकाच्या तरतुदी 13/11/2026 पासून. सूचना, संमती, सुरक्षा, उल्लंघनाची माहिती देणे आणि डेटा पुसून टाकणे यांसारखी व्यवसायांची मुख्य कर्तव्ये आणि व्यक्तींचे हक्क 13/05/2027 पासून, दंडांसह, लागू होतात. तोपर्यंत, अशा डेटाच्या निष्काळजी हाताळणीसाठीची भरपाई IT अधिनियमाचे कलम 43A आणि संवेदनशील वैयक्तिक डेटावरील 2011 चे नियम यांनुसारच ठरत राहते. मात्र तयारीला अनेक महिने लागतात.
DPDP अधिनियमाखाली डेटा उल्लंघनासाठी दंड किती आहे?
डिजिटल वैयक्तिक डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) ची अनुसूची कमाल दंड ठरवते. उल्लंघन रोखण्यासाठी वाजवी सुरक्षा उपाय न केल्यास 250 कोटी रुपयांपर्यंत; उल्लंघनाची माहिती मंडळाला आणि बाधित व्यक्तींना न दिल्यास, किंवा मुलांच्या डेटाबाबतच्या कर्तव्यांचा भंग केल्यास, 200 कोटी रुपयांपर्यंत; महत्त्वपूर्ण डेटा विश्वस्ताच्या अतिरिक्त कर्तव्यांचा भंग केल्यास 150 कोटी रुपयांपर्यंत; आणि इतर उल्लंघनांसाठी 50 कोटी रुपयांपर्यंत. उल्लंघनाचे स्वरूप, गांभीर्य आणि कालावधी आणि ते सौम्य करण्यासाठी उचललेली पावले लक्षात घेऊन मंडळ रक्कम ठरवते. हे दंड 13/05/2027 पासून लागू होतात.
कंपनीने डेटा उल्लंघनाची माहिती किती तासांत दिली पाहिजे?
13/05/2027 पासून लागू होणाऱ्या डिजिटल वैयक्तिक डेटा संरक्षण नियम, 2025 च्या नियम 7 खाली, वैयक्तिक डेटा उल्लंघनाची जाणीव होताच डेटा विश्वस्ताने त्याचे स्वरूप, व्याप्ती, वेळ आणि संभाव्य परिणाम यांच्या वर्णनासह विलंब न करता डेटा संरक्षण मंडळाला कळवले पाहिजे. बहात्तर तासांच्या आत, किंवा विनंतीवरून मंडळ परवानगी देईल त्या जास्त कालावधीत, त्याने उल्लंघन सौम्य करण्यासाठी केलेल्या उपायांसह उल्लंघनाची अद्ययावत आणि सविस्तर माहिती मंडळाला दिली पाहिजे. प्रत्येक बाधित व्यक्तीलाही उल्लंघन, त्याचे संभाव्य परिणाम आणि तो किंवा ती काय करू शकते याबद्दल सोप्या भाषेत विलंब न करता कळवले पाहिजे.
मी ऑनलाइन फसवणुकीत पैसे गमावले. ते परत कसे मिळवू?
ताबडतोब 1930 हेल्पलाइनवर किंवा cybercrime.gov.in वर तक्रार करा, कारण रक्कम काढून घेतली जाण्यापूर्वी ही यंत्रणा ती प्राप्तकर्त्याच्या खात्यात रोखून ठेवू शकते. त्याच दिवशी तुमच्या बँकेला लेखी कळवा आणि पोचपावती ठेवा. व्यवहार क्रमांक आणि स्क्रीनशॉटसह पोलिसांकडे लेखी तक्रार दाखल करा. गोठवलेले पैसे भारतीय नागरिक सुरक्षा संहिता, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) च्या कलमे 497 आणि 503 खालील अर्जावर दंडाधिकारी तुम्हाला परत देतात. बँकेने आपली कर्तव्ये पार पाडली नसल्यास, बँकेकडे आणि नंतर रिझर्व्ह बँकेच्या लोकपालाकडे तक्रार, किंवा ग्राहक तक्रारही करता येऊ शकते.
दुसऱ्या कोणाच्या सायबर तक्रारीमुळे माझे बँक खाते गोठवले गेले. मी काय करू शकतो?
तक्रार किंवा पोचपावती क्रमांक, गोठवण्याची मागणी करणारे पोलीस ठाणे किंवा सायबर सेल, आणि चिन्हांकित केलेली रक्कम यांची माहिती बँकेकडे लेखी मागा. तुमचे खाते विवरण आणि वादग्रस्त जमा रकमेचे स्पष्टीकरण देणारी कागदपत्रे घेऊन त्या तपास अधिकाऱ्याला लिहा. गोठवणे ही जप्ती आहे जिचा अहवाल पोलिसांनी दंडाधिकाऱ्याला दिलाच पाहिजे, म्हणून ती चालू राहिल्यास तुम्ही खाते, किंवा वादग्रस्त रकमेपेक्षा जास्त रक्कम, मोकळी करण्यासाठी संबंधित दंडाधिकाऱ्याकडे अर्ज करू शकता. गोठवणे अधिकाराशिवाय किंवा स्पष्टपणे प्रमाणाबाहेर असेल तेथे संविधानाच्या अनुच्छेद 226 खाली उच्च न्यायालयात रिट याचिका दाखल करता येऊ शकते.
ऑनलाइन फसवणूक आणि ओळख चोरीला कोणती कलमे लागू होतात?
माहिती तंत्रज्ञान अधिनियम, 2000 (Information Technology Act, 2000) खाली, ओळख चोरी कलम 66C आणि संगणक साधनाचा वापर करून तोतयेगिरीने फसवणूक कलम 66D आहे, प्रत्येकी तीन वर्षांपर्यंत कारावास आणि 1 लाख रुपयांपर्यंत दंडाची शिक्षा. अप्रामाणिकपणे हॅकिंग किंवा डेटा चोरी कलम 43 सोबत वाचलेल्या कलम 66 खाली येते. भारतीय न्याय संहिता, 2023 (Bharatiya Nyaya Sanhita, 2023) खाली, फसवणूक कलम 318, तोतयेगिरीने फसवणूक कलम 319, खंडणी कलम 308, आणि फसवणुकीसाठी बनावटीकरण कलम 336(3) आहे. पोलीस सहसा दोन्ही प्रकारचे गुन्हे नोंदवतात. तीन वर्षांच्या शिक्षेचे IT अधिनियमाखालील गुन्हे जामीनपात्र असल्यामुळे, प्रकरणाचे गांभीर्य अनेकदा BNS ची कलमे ठरवतात.
प्लॅटफॉर्मने माझी बनावट किंवा खासगी प्रतिमा किती लवकर काढली पाहिजे?
20/02/2026 पासून सुधारित IT नियम, 2021 च्या नियम 3(2)(b) खाली, मजकूर तुमचे खासगी अवयव उघड करत असेल, तुम्हाला नग्नावस्थेत किंवा लैंगिक कृतीत दाखवत असेल, किंवा तुमची तोतयेगिरी करत असेल, ज्यात मॉर्फ केलेल्या किंवा AI ने तयार केलेल्या प्रतिमा येतात, तर मध्यस्थाने तुमची तक्रार मिळाल्यापासून दोन तासांच्या आत तो काढून टाकण्यासाठी किंवा त्याचा प्रवेश बंद करण्यासाठी सर्व वाजवी उपाय केले पाहिजेत. पूर्वी हा कालावधी चोवीस तासांचा होता. प्लॅटफॉर्मच्या तक्रार यंत्रणेद्वारे तक्रार करा, पोचपावती आणि लिंक जपून ठेवा, आणि cybercrime.gov.in वर तक्रार नोंदवा. मजकूर तसाच राहिल्यास न्यायालय तो काढण्याचा आदेश देऊ शकते, अनेकदा पहिल्याच दिवशी.
माझा डेटा फोडणाऱ्या कंपनीकडून मी भरपाई मागू शकतो का?
होय, पण डेटा संरक्षण मंडळाकडून नाही, कारण त्याचे दंड सरकारकडे जातात. 13/05/2027 पर्यंत, स्वतःकडील संवेदनशील वैयक्तिक डेटाचे संरक्षण करण्यात निष्काळजीपणे अपयशी ठरणारी निगम संस्था IT अधिनियमाच्या कलम 43A खाली भरपाई देण्यास जबाबदार असते, जी रक्कम 5 कोटी रुपयांपेक्षा जास्त नसल्यास न्यायनिर्णय अधिकाऱ्याकडे आणि त्यापेक्षा जास्त असल्यास दिवाणी न्यायालयात मागितली जाते. 13/05/2027 नंतर कलम 43A वगळले जाते, आणि भरपाई दिवाणी दाव्यात किंवा ग्राहक तक्रारीत मागितली जाते, तर मंडळ उल्लंघन आणि दंड हाताळते. उल्लंघनाची सूचना आणि नुकसानीचा पुरावा जपून ठेवा.
सायबर अपील न्यायाधिकरण बंद झाल्यानंतर IT अधिनियमाखालील अपिले कोण ऐकते?
दूरसंचार विवाद निवारण आणि अपील न्यायाधिकरण (Telecom Disputes Settlement and Appellate Tribunal). वित्त अधिनियम, 2017 (Finance Act, 2017) पासून, माहिती तंत्रज्ञान अधिनियम, 2000 चे कलम 48 TDSAT ला त्या अधिनियमाखालील अपील न्यायाधिकरण ठरवते. न्यायनिर्णय अधिकाऱ्याच्या आदेशाविरुद्ध अपील त्याची प्रत मिळाल्यापासून पंचेचाळीस दिवसांच्या आत दाखल केले पाहिजे, आणि पुरेशा कारणावर न्यायाधिकरण उशिरा केलेले अपील दाखल करून घेऊ शकते (कलम 57). पुढील अपील निर्णयापासून साठ दिवसांच्या आत, वस्तुस्थिती किंवा कायद्याच्या कोणत्याही प्रश्नावर उच्च न्यायालयात करता येते, ही मुदत साठ दिवसांनी वाढवता येते (कलम 62). डेटा संरक्षण मंडळाविरुद्धची अपिलेही साठ दिवसांच्या आत TDSAT कडेच जातात.
DPDP अधिनियम छोट्या व्यवसायाला किंवा स्टार्टअपला लागू होतो का?
होय. अधिनियमात उलाढालीची किंवा आकाराची कोणतीही मर्यादा नाही: भारतात डिजिटल वैयक्तिक डेटावर प्रक्रिया करणारी, किंवा परदेशातून भारतातील लोकांना वस्तू किंवा सेवा देणारी कोणतीही व्यक्ती, ग्राहक, कर्मचारी आणि विक्रेत्यांच्या डेटासह, ज्या डेटावर प्रक्रिया करण्याचा निर्णय ती घेते त्यासाठी डेटा विश्वस्त असते. सरकार अधिसूचनेद्वारे स्टार्टअपसह काही वर्गांना काही कर्तव्यांतून सूट देऊ शकते, आणि जास्त कर्तव्ये केवळ महत्त्वपूर्ण डेटा विश्वस्त म्हणून अधिसूचित केलेल्यांवरच येतात. छोट्या व्यवसायाने 13/05/2027 पूर्वी तो गोळा करत असलेल्या डेटाचा नकाशा तयार करावा, स्पष्ट सूचना लिहावी, तक्रारीसाठी संपर्क व्यवस्था करावी आणि आपल्या विक्रेत्यांसोबत करार करावेत.
ही उत्तरे शैक्षणिक स्वरूपाचे सारांश आहेत; ती कोणत्याही वैयक्तिक प्रकरणावरील कायदेशीर सल्ला नाहीत.
गंभीर प्रश्नासाठी नीट वाचलेली कागदपत्रे हवीत.
भेटी पूर्वनियोजित वेळ घेऊन G-46, Basement, Greater Kailash III, New Delhi येथे होतात. पत्रव्यवहार प्रमुख वकील वाचतात.
हे पान बार कौन्सिल ऑफ इंडिया नियमांनी (Bar Council of India Rules) दिलेल्या परवानगीनुसार Lokesh Bhardwaj Law Offices च्या कामाविषयी सर्वसाधारण माहिती देते. हा कायदेशीर सल्ला नाही, आणि यामुळे वकील-अशील संबंध निर्माण होत नाही. LBLO कोणत्याही प्रकरणात केवळ लेखी मान्य केलेल्या नियुक्तीच्या आधारेच काम पाहते.
कायद्याची स्थिती 16/11/2026 रोजीची.