
ഡാറ്റാ സംരക്ഷണവും സൈബർ നിയമവും: DPDP നിയമവും ചട്ടങ്ങളും, സൈബർ കുറ്റങ്ങൾ, തട്ടിപ്പ്, നീക്കം ചെയ്യൽ, IT നിയമ അപ്പീലുകൾ
രണ്ടു നിയമ മേഖലകൾ ഇവിടെ കണ്ടുമുട്ടുന്നു: ബിസിനസുകൾ വ്യക്തിഗത ഡാറ്റ എങ്ങനെ കൈകാര്യം ചെയ്യണമെന്ന് നിയന്ത്രിക്കുന്ന ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ നിയമം, 2023; കമ്പ്യൂട്ടറുകളുടെ ദുരുപയോഗവും ഓൺലൈൻ തട്ടിപ്പും കൈകാര്യം ചെയ്യുന്ന വിവര സാങ്കേതികവിദ്യ നിയമം, 2000-ഉം ക്രിമിനൽ നിയമവും.
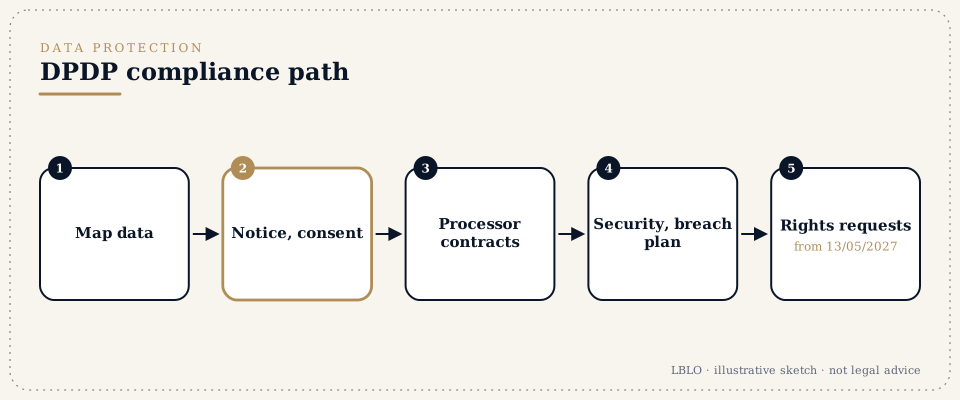
ചുരുക്കത്തിൽ
- DPDP ചട്ടക്കൂട്. ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ ചട്ടങ്ങൾ, 2025 13/11/2025-ന് വിജ്ഞാപനം ചെയ്തു. ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡ് വ്യവസ്ഥകൾ ഉടൻ ബാധകമായി; കൺസെന്റ് മാനേജർ വ്യവസ്ഥകൾ 13/11/2026 മുതൽ; ബിസിനസുകളുടെ പ്രധാന കടമകളും വ്യക്തികളുടെ അവകാശങ്ങളും 13/05/2027 മുതൽ ബാധകമാകും.
- പിഴകൾ. ന്യായമായ സുരക്ഷാ മുൻകരുതലുകൾ എടുക്കാതിരുന്നാൽ Rs. 250 കോടി വരെ, ചോർച്ച റിപ്പോർട്ട് ചെയ്യാതിരുന്നാലോ കുട്ടികളുടെ ഡാറ്റ സംബന്ധിച്ച കടമകൾ ലംഘിച്ചാലോ Rs. 200 കോടി വരെ, മറ്റു ലംഘനങ്ങൾക്ക് Rs. 50 കോടി വരെ. പിഴകൾ സർക്കാരിനാണ് പോകുന്നത്, വ്യക്തിക്കല്ല.
- ചോർച്ച റിപ്പോർട്ട് ചെയ്യൽ. 13/05/2027 മുതൽ, വ്യക്തിഗത ഡാറ്റാ ചോർച്ച കാലതാമസമില്ലാതെയും എഴുപത്തിരണ്ടു മണിക്കൂറിനകം വിശദമായും ബോർഡിനെ അറിയിക്കണം; ബാധിക്കപ്പെട്ട ഓരോ വ്യക്തിയെയും അറിയിക്കണം.
- സൈബർ കുറ്റങ്ങൾ. ഐഡന്റിറ്റി മോഷണത്തിനും ആൾമാറാട്ടത്തിലൂടെയുള്ള വഞ്ചനയ്ക്കും (വകുപ്പുകൾ 66C, 66D, IT നിയമം) മൂന്നു വർഷം വരെ തടവും പിഴയും; വഞ്ചനയും ഭീഷണിപ്പെടുത്തി പണം തട്ടലും ഭാരതീയ ന്യായ സംഹിത, 2023 വകുപ്പുകൾ 318, 308 പ്രകാരം ശിക്ഷിക്കപ്പെടുന്നു.
- ഓൺലൈൻ തട്ടിപ്പ്. സ്വീകരിച്ച അക്കൗണ്ടിൽ പണം മരവിപ്പിക്കാൻ കഴിയുംവിധം ഉടൻ 1930 ഹെൽപ്ലൈനിലോ cybercrime.gov.in-ലോ റിപ്പോർട്ട് ചെയ്യുക; മരവിപ്പിച്ച പണം മജിസ്ട്രേറ്റ് വിട്ടുനൽകുന്നു.
- നീക്കം ചെയ്യൽ. വ്യക്തിയുടെ പരാതി ലഭിച്ച് രണ്ടു മണിക്കൂറിനകം സ്വകാര്യമോ മോർഫ് ചെയ്തതോ ആയ ചിത്രങ്ങളും, കോടതി ഉത്തരവോ അധികാരപ്പെടുത്തിയ സർക്കാർ നോട്ടീസോ ലഭിച്ച് മൂന്നു മണിക്കൂറിനകം നിയമവിരുദ്ധ ഉള്ളടക്കവും പ്ലാറ്റ്ഫോമുകൾ നീക്കം ചെയ്യണം (IT ചട്ടങ്ങൾ, 2021, 2026-ൽ ഭേദഗതി ചെയ്തതുപ്രകാരം).
- നഷ്ടപരിഹാരം. കമ്പ്യൂട്ടർ സംവിധാനത്തിനുണ്ടായ നാശത്തിന് Rs. 5 കോടി വരെയുള്ള ക്ലെയിമുകൾ IT നിയമം വകുപ്പ് 46 പ്രകാരം അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർക്കാണ് പോകുന്നത്; നാൽപ്പത്തഞ്ചു ദിവസത്തിനകം TDSAT-ലേക്കും പിന്നീട് അറുപതു ദിവസത്തിനകം ഹൈക്കോടതിയിലേക്കും അപ്പീൽ.
നിങ്ങൾ കേൾക്കാനിടയുള്ള പദങ്ങൾ
- ഡാറ്റാ ഫിഡ്യൂഷ്യറി (Data fiduciary)
- വ്യക്തിഗത ഡാറ്റ എന്തിനും എങ്ങനെയും പ്രോസസ് ചെയ്യണമെന്ന് തീരുമാനിക്കുന്ന വ്യക്തി; സാധാരണ ഉപഭോക്താവുമായോ ജീവനക്കാരനുമായോ ഇടപെടുന്ന ബിസിനസ്.
- ഡാറ്റാ പ്രോസസർ (Data processor)
- ക്ലൗഡ്, പേറോൾ, മാർക്കറ്റിംഗ് വെണ്ടർ പോലെ, ഒരു ഡാറ്റാ ഫിഡ്യൂഷ്യറിക്കുവേണ്ടി വ്യക്തിഗത ഡാറ്റ പ്രോസസ് ചെയ്യുന്ന വ്യക്തി.
- ഡാറ്റാ പ്രിൻസിപ്പൽ (Data principal)
- വ്യക്തിഗത ഡാറ്റ ബന്ധപ്പെട്ടിരിക്കുന്ന വ്യക്തി; കുട്ടിയുടെ കാര്യത്തിൽ, രക്ഷിതാവോ നിയമപരമായ ഗാർഡിയനോ.
- കൺസെന്റ് മാനേജർ (Consent manager)
- ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിൽ രജിസ്റ്റർ ചെയ്ത വ്യക്തി; ഒരാൾക്ക് സമ്മതം നൽകാനും കൈകാര്യം ചെയ്യാനും പിൻവലിക്കാനും ഇതിലൂടെ കഴിയും (വകുപ്പ് 6(7) മുതൽ 6(9) വരെ, DPDP നിയമം).
- സുപ്രധാന ഡാറ്റാ ഫിഡ്യൂഷ്യറി (Significant data fiduciary)
- കൈകാര്യം ചെയ്യുന്ന ഡാറ്റയുടെ അളവോ സെൻസിറ്റിവിറ്റിയോ കാരണം സർക്കാർ വിജ്ഞാപനം ചെയ്യുന്ന ഡാറ്റാ ഫിഡ്യൂഷ്യറി; അധിക കടമകളുണ്ട്: ഇന്ത്യയിൽ ഒരു ഡാറ്റാ പ്രൊട്ടക്ഷൻ ഓഫീസർ, ഒരു സ്വതന്ത്ര ഡാറ്റാ ഓഡിറ്റർ, ഇടയ്ക്കിടെയുള്ള ആഘാത വിലയിരുത്തലുകൾ (വകുപ്പ് 10).
- ഇന്റർമീഡിയറി (Intermediary)
- മറ്റുള്ളവർക്കുവേണ്ടി ഇലക്ട്രോണിക് രേഖകൾ സ്വീകരിക്കുകയോ സൂക്ഷിക്കുകയോ കൈമാറുകയോ ചെയ്യുന്ന വ്യക്തി: ടെലികോം, ഇന്റർനെറ്റ് ദാതാക്കൾ, പ്ലാറ്റ്ഫോമുകൾ, മാർക്കറ്റ്പ്ലേസുകൾ, സെർച്ച് എഞ്ചിനുകൾ, ഹോസ്റ്റിംഗ് സേവനങ്ങൾ.
- സേഫ് ഹാർബർ (Safe harbour)
- ഡ്യൂ ഡിലിജൻസ് പാലിക്കുകയും നിയമാനുസൃതമായ നീക്കം ചെയ്യൽ ആവശ്യങ്ങളിൽ നടപടിയെടുക്കുകയും ചെയ്യുന്നിടത്തോളം, മൂന്നാം കക്ഷി ഉള്ളടക്കത്തിനുള്ള ബാധ്യതയിൽ നിന്ന് ഇന്റർമീഡിയറിയെ സംരക്ഷിക്കുന്ന IT നിയമം വകുപ്പ് 79-ലെ സംരക്ഷണം.
- അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർ (Adjudicating officer)
- നഷ്ടപരിഹാരത്തിനും പിഴകൾക്കുമുള്ള ക്ലെയിമുകൾ തീരുമാനിക്കാൻ IT നിയമം വകുപ്പ് 46 പ്രകാരം നിയമിക്കുന്ന ഉദ്യോഗസ്ഥൻ; 2003-ലെ ഒരു കേന്ദ്ര ഉത്തരവിലൂടെ ഓരോ സംസ്ഥാനത്തിന്റെയും കേന്ദ്രഭരണ പ്രദേശത്തിന്റെയും വിവര സാങ്കേതികവിദ്യ വകുപ്പ് സെക്രട്ടറിയെ നിയമിച്ചു.
- വകുപ്പ് 63 സർട്ടിഫിക്കറ്റ് (Section 63 certificate)
- ഭാരതീയ സാക്ഷ്യ അധിനിയം, 2023 (Bharatiya Sakshya Adhiniyam, 2023) പ്രകാരം (എവിഡൻസ് ആക്ടിലെ പഴയ വകുപ്പ് 65B) ഒരു ഇലക്ട്രോണിക് രേഖ തെളിയിക്കാൻ ആവശ്യമായ സർട്ടിഫിക്കറ്റ്; ഉപകരണത്തിന്റെയോ സംവിധാനത്തിന്റെയോ ചുമതലയുള്ള വ്യക്തിയും സാങ്കേതിക യോഗ്യതയുള്ള വ്യക്തിയും പട്ടികയിലെ ഫോമിൽ ഒപ്പിടണം.
വിശദമായി
DPDP നിയമവും ചട്ടങ്ങളും പ്രകാരമുള്ള ഡാറ്റാ സംരക്ഷണം
തീയതികൾ
ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ നിയമം, 2023 (2023-ലെ 22-ാം നിയമം) മൂന്നു ഘട്ടങ്ങളിലായാണ് പ്രാബല്യത്തിൽ കൊണ്ടുവരുന്നത്. രണ്ടും 13/11/2025-ലെ G.S.R. 843(E) വിജ്ഞാപനവും ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ ചട്ടങ്ങൾ, 2025 (G.S.R. 846(E))-ഉം പ്രകാരം:
- 13/11/2025 മുതൽ: നിർവചനങ്ങൾ, ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡ് (വകുപ്പുകൾ 18 മുതൽ 26 വരെ), ചട്ടങ്ങൾ ഉണ്ടാക്കാനുള്ളതും മറ്റു നിർവഹണ സംവിധാനങ്ങളുമായ വ്യവസ്ഥകൾ, "വ്യക്തിഗത വിവരവുമായി ബന്ധപ്പെട്ട വിവരം" ഇപ്പോൾ ഒഴിവാക്കുന്ന വിവരാവകാശ നിയമം, 2005 (Right to Information Act, 2005)-ലെ ഭേദഗതി (വകുപ്പ് 44(3)); ചട്ടങ്ങൾ 1, 2, 17 മുതൽ 21 വരെ;
- 13/11/2026 മുതൽ: കൺസെന്റ് മാനേജർമാരുടെ രജിസ്ട്രേഷനും ബാധ്യതകളും (വകുപ്പ് 6(9), ചട്ടം 4);
- 13/05/2027 മുതൽ: ബാക്കിയെല്ലാം, ഡാറ്റാ ഫിഡ്യൂഷ്യറികളുടെ കടമകൾ (വകുപ്പുകൾ 4 മുതൽ 10 വരെ), ഡാറ്റാ പ്രിൻസിപ്പൽമാരുടെ അവകാശങ്ങൾ (വകുപ്പുകൾ 11 മുതൽ 14 വരെ), അതിർത്തി കടന്നുള്ള കൈമാറ്റങ്ങൾ (വകുപ്പ് 16), പിഴകൾ (വകുപ്പ് 33), ചട്ടങ്ങൾ 3, 5 മുതൽ 16 വരെ, 22, 23 എന്നിവ ഉൾപ്പെടെ. അതേ തീയതിയിൽ, സെൻസിറ്റീവ് വ്യക്തിഗത ഡാറ്റ അശ്രദ്ധമായി കൈകാര്യം ചെയ്തതിനുള്ള നഷ്ടപരിഹാരത്തിന്റെ ഇപ്പോഴത്തെ ഉറവിടമായ IT നിയമം വകുപ്പ് 43A ഒഴിവാക്കപ്പെടും (വകുപ്പ് 44(2)).
13/11/2025 മുതൽ ബോർഡ് സ്ഥാപിതമായി. 2026-ലെ റിപ്പോർട്ടുകൾ പ്രകാരം അതിന്റെ ചെയർപേഴ്സണെയും അംഗങ്ങളെയും ഇതുവരെ നിയമിച്ചിട്ടില്ല; അതിനാൽ അതിനെ ആശ്രയിക്കുന്നതിനു മുമ്പ് അതിന്റെ പ്രവർത്തന നില പരിശോധിക്കണം.
ഇത് ആർക്കൊക്കെ ബാധകം
ഇന്ത്യയിൽ പ്രോസസ് ചെയ്യുന്ന ഡിജിറ്റൽ വ്യക്തിഗത ഡാറ്റയ്ക്കും, ഇന്ത്യയിലുള്ളവർക്ക് സാധനങ്ങളോ സേവനങ്ങളോ നൽകുന്നതുമായി ബന്ധപ്പെട്ട ഇന്ത്യയ്ക്കു പുറത്തുള്ള പ്രോസസിംഗിനും നിയമം ബാധകമാണ് (വകുപ്പ് 3). തികച്ചും വ്യക്തിപരമോ ഗാർഹികമോ ആയ ആവശ്യത്തിന് പ്രോസസ് ചെയ്യുന്ന വ്യക്തിഗത ഡാറ്റയ്ക്കും, വ്യക്തി തന്നെ പൊതുവായി ലഭ്യമാക്കിയതോ ആരെങ്കിലും പ്രസിദ്ധീകരിക്കാൻ നിയമപരമായി ബാധ്യസ്ഥനായതോ ആയ ഡാറ്റയ്ക്കും ഇത് ബാധകമല്ല.
13/05/2027-നകം ഒരു ബിസിനസ് ചെയ്യേണ്ടത്
- നിയമാനുസൃതമായ അടിസ്ഥാനം. സമ്മതത്തിലോ വകുപ്പ് 7-ൽ പട്ടികപ്പെടുത്തിയ നിയമാനുസൃത ഉപയോഗത്തിനോ (ഉദാഹരണത്തിന്, വ്യക്തി സ്വമേധയാ ഡാറ്റ നൽകിയ ആവശ്യം, തൊഴിൽ ആവശ്യങ്ങൾ, നിയമം പാലിക്കൽ) മാത്രം വ്യക്തിഗത ഡാറ്റ പ്രോസസ് ചെയ്യുക.
- നോട്ടീസ്. സമ്മതത്തിനുള്ള അഭ്യർത്ഥനയ്ക്കു മുമ്പോ അതോടൊപ്പമോ, ഡാറ്റയും ആവശ്യവും സമ്മതം പിൻവലിക്കേണ്ടതും പരാതിപ്പെടേണ്ടതും എങ്ങനെയെന്നും വിവരിക്കുന്ന, വ്യക്തവും ലളിതവുമായ ഭാഷയിലുള്ള നോട്ടീസ് നൽകുക (വകുപ്പ് 5, ചട്ടം 3).
- സാധുവായ സമ്മതം. സ്വതന്ത്രവും നിർദിഷ്ടവും അറിവോടെയുള്ളതും നിരുപാധികവും അവ്യക്തതയില്ലാത്തതും, വ്യക്തമായ ഒരു സ്ഥിരീകരണ പ്രവൃത്തിയിലൂടെയുള്ളതും, നൽകുന്നത്ര എളുപ്പത്തിൽ പിൻവലിക്കാവുന്നതും (വകുപ്പ് 6).
- സുരക്ഷ. ഉചിതമായിടത്ത് എൻക്രിപ്ഷനോ മാസ്കിംഗോ, ആക്സസ് നിയന്ത്രണങ്ങൾ, കുറഞ്ഞത് ഒരു വർഷം സൂക്ഷിക്കുന്ന ലോഗുകൾ എന്നിവ ഉൾപ്പെടെ ന്യായമായ സുരക്ഷാ മുൻകരുതലുകൾ (വകുപ്പ് 8(5), ചട്ടം 6).
- ചോർച്ചയോടുള്ള പ്രതികരണം. കാലതാമസമില്ലാതെ ബോർഡിനെ അറിയിക്കുക, ചോർച്ച അറിഞ്ഞ് എഴുപത്തിരണ്ടു മണിക്കൂറിനകമോ ബോർഡ് അനുവദിക്കുന്ന ദീർഘമായ കാലയളവിനകമോ വിശദമായ റിപ്പോർട്ട് നൽകുക, ബാധിക്കപ്പെട്ട ഓരോ ഡാറ്റാ പ്രിൻസിപ്പലിനെയും അറിയിക്കുക (വകുപ്പ് 8(6), ചട്ടം 7).
- മായ്ക്കൽ. ആവശ്യം നിറവേറിയാലോ സമ്മതം പിൻവലിച്ചാലോ ഡാറ്റ മായ്ക്കുക (വകുപ്പ് 8(7)); വലിയ ഇ-കൊമേഴ്സ്, ഗെയിമിംഗ്, സോഷ്യൽ മീഡിയ പ്ലാറ്റ്ഫോമുകൾ മൂന്നാം പട്ടികയിലെ കാലയളവിനു ശേഷം, നാൽപ്പത്തെട്ടു മണിക്കൂർ നോട്ടീസോടെ, നിഷ്ക്രിയ ഉപയോക്താക്കളുടെ ഡാറ്റ മായ്ക്കണം (ചട്ടം 8).
- പ്രോസസർ കരാറുകൾ. സാധുവായ കരാറിനു കീഴിൽ മാത്രം പ്രോസസർമാരെ നിയോഗിക്കുക; അവർ ചെയ്യുന്നതിന് ഫിഡ്യൂഷ്യറി ഉത്തരവാദിയായി തുടരും (വകുപ്പ് 8(1), (2)).
- പരാതികൾ. ചോദ്യങ്ങൾക്കുള്ള ഒരു ബന്ധപ്പെടൽ വിവരവും തൊണ്ണൂറു ദിവസത്തിൽ കൂടാത്ത കാലയളവിനകം പ്രതികരിക്കുന്ന പരാതി പരിഹാര സംവിധാനവും പ്രസിദ്ധീകരിക്കുക (വകുപ്പ് 8(10), ചട്ടം 14).
- കുട്ടികൾ. കുട്ടിയുടെ ഡാറ്റ പ്രോസസ് ചെയ്യുന്നതിനു മുമ്പ് രക്ഷിതാവിന്റെ പരിശോധിക്കാവുന്ന സമ്മതം നേടുക; കുട്ടികളെ ട്രാക്ക് ചെയ്യുകയോ അവരുടെ പെരുമാറ്റം നിരീക്ഷിക്കുകയോ അവരെ ലക്ഷ്യമിട്ട് പരസ്യം നൽകുകയോ ചെയ്യരുത് (വകുപ്പ് 9, ചട്ടം 10).
വ്യക്തിയുടെ അവകാശങ്ങളും ബോർഡും
13/05/2027 മുതൽ ഒരു വ്യക്തിക്ക് കൈവശമുള്ള ഡാറ്റയുടെയും അത് ആരുമായി പങ്കിട്ടു എന്നതിന്റെയും സംഗ്രഹം ആവശ്യപ്പെടാം, അത് തിരുത്താനും പൂർത്തിയാക്കാനും പുതുക്കാനും മായ്ക്കാനും ആവശ്യപ്പെടാം, പരാതി പരിഹാര സംവിധാനം ഉപയോഗിക്കാം, മരണത്തിനോ അശക്തിക്കോ ശേഷം പ്രവർത്തിക്കാൻ ഒരാളെ നാമനിർദേശം ചെയ്യാം (വകുപ്പുകൾ 11 മുതൽ 14 വരെ). ആദ്യം പരാതി പരിഹാര സംവിധാനം ഉപയോഗിക്കണം; അതിനു ശേഷം മാത്രമേ ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിന് പരാതി നൽകാനാകൂ (വകുപ്പ് 13(3), വകുപ്പ് 27). ബോർഡിന് സ്വമേധയാ ഉള്ള ഉറപ്പ് (voluntary undertaking) സ്വീകരിക്കാം (വകുപ്പ് 32), പട്ടികയിലെ പരിധിവരെ പിഴ ചുമത്താം (വകുപ്പ് 33). ബോർഡിന്റെ ഉത്തരവിനെതിരായ അപ്പീൽ ഉത്തരവ് ലഭിച്ച് അറുപതു ദിവസത്തിനകം ടെലികോം ഡിസ്പ്യൂട്ട്സ് സെറ്റിൽമെന്റ് ആൻഡ് അപ്പലേറ്റ് ട്രൈബ്യൂണലിലേക്ക് (TDSAT) ആണ്; ആറു മാസത്തിനകം തീർപ്പാക്കാൻ TDSAT ശ്രമിക്കണം (വകുപ്പ് 29). നഷ്ടത്തിന് നഷ്ടപരിഹാരം വേണ്ടയാൾ അത് സിവിൽ കോടതിയിലോ ഉപഭോക്തൃ കമ്മീഷനിലോ, അല്ലെങ്കിൽ 13/05/2027 വരെ IT നിയമം വകുപ്പ് 43A പ്രകാരമോ ആവശ്യപ്പെടണം.
വിദേശത്തേക്കുള്ള കൈമാറ്റം
കേന്ദ്ര സർക്കാർ വിജ്ഞാപനത്തിലൂടെ നിയന്ത്രിക്കുന്ന രാജ്യമൊഴികെ ഏതു രാജ്യത്തേക്കും വ്യക്തിഗത ഡാറ്റ കൈമാറാം (വകുപ്പ് 16). പേയ്മെന്റ് സിസ്റ്റം ഡാറ്റയ്ക്കുള്ള റിസർവ് ബാങ്കിന്റെ നിയമം പോലെ, ഡാറ്റ ഇന്ത്യയിൽ സൂക്ഷിക്കണമെന്ന് ആവശ്യപ്പെടുന്ന മേഖലാ നിയമങ്ങൾ തുടർന്നും ബാധകമാണ്.
IT നിയമത്തിലും BNS-ലുമുള്ള സൈബർ കുറ്റങ്ങൾ
ഏറ്റവും കൂടുതൽ ഉപയോഗിക്കുന്ന IT നിയമ കുറ്റങ്ങൾ
- വകുപ്പ് 66: വകുപ്പ് 43-ലെ ഏതെങ്കിലും പ്രവൃത്തി (അനധികൃത ആക്സസ്, ഡൗൺലോഡിംഗ്, മാൽവെയർ കടത്തിവിടൽ, നാശം, ആക്സസ് നിഷേധിക്കൽ) സത്യസന്ധമല്ലാതെയോ വഞ്ചനാപരമായോ ചെയ്യൽ: മൂന്നു വർഷം വരെ തടവോ Rs. 5 ലക്ഷം വരെ പിഴയോ രണ്ടുമോ.
- വകുപ്പ് 66C: മറ്റൊരാളുടെ പാസ്വേഡ്, ഇലക്ട്രോണിക് ഒപ്പ്, മറ്റ് തനത് തിരിച്ചറിയൽ സവിശേഷത എന്നിവ വഞ്ചനാപരമായി ഉപയോഗിച്ചുള്ള ഐഡന്റിറ്റി മോഷണം: മൂന്നു വർഷം വരെ തടവും Rs. 1 ലക്ഷം വരെ പിഴയും.
- വകുപ്പ് 66D: കമ്പ്യൂട്ടർ റിസോഴ്സ് ഉപയോഗിച്ച് ആൾമാറാട്ടത്തിലൂടെയുള്ള വഞ്ചന: മൂന്നു വർഷം വരെ തടവും Rs. 1 ലക്ഷം വരെ പിഴയും.
- വകുപ്പ് 66E: സമ്മതമില്ലാതെ ഒരാളുടെ സ്വകാര്യ ഭാഗത്തിന്റെ ചിത്രങ്ങൾ പകർത്തുകയോ പ്രസിദ്ധീകരിക്കുകയോ ചെയ്യൽ: മൂന്നു വർഷം വരെ തടവോ Rs. 2 ലക്ഷം വരെ പിഴയോ രണ്ടുമോ.
- വകുപ്പുകൾ 67, 67A, 67B: അശ്ലീല ഉള്ളടക്കം, ലൈംഗികമായി സ്പഷ്ടമായ ഉള്ളടക്കം, കുട്ടികളെ ലൈംഗികമായി ചൂഷണം ചെയ്യുന്ന ഉള്ളടക്കം എന്നിവ ഇലക്ട്രോണിക് രൂപത്തിൽ പ്രസിദ്ധീകരിക്കൽ; ആ ക്രമത്തിൽ ഉയർന്ന ശിക്ഷകൾ.
- വകുപ്പ് 72A: നിയമാനുസൃതമായ കരാർ ലംഘിച്ച് വ്യക്തിഗത വിവരം വെളിപ്പെടുത്തൽ.
മൂന്നു വർഷമോ അതിലധികമോ ശിക്ഷയുള്ള കുറ്റങ്ങൾ കോഗ്നിസബിൾ ആണ്; മൂന്നു വർഷം ശിക്ഷയുള്ളവ ജാമ്യം ലഭിക്കുന്നവയാണ് (വകുപ്പ് 77B). ജീവപര്യന്തമോ മൂന്നു വർഷത്തിലധികമോ ശിക്ഷയുള്ളവയൊഴികെയുള്ള കുറ്റങ്ങൾ കോടതിക്ക് രാജിയാക്കാം (compound) (വകുപ്പ് 77A). ഇൻസ്പെക്ടർ റാങ്കിൽ കുറയാത്ത ഉദ്യോഗസ്ഥനാണ് അന്വേഷണം നടത്തുന്നത് (വകുപ്പ് 78). 2015-ൽ സുപ്രീം കോടതി റദ്ദാക്കിയ വകുപ്പ് 66A പിന്നീട് നിയമത്തിൽ നിന്ന് ഒഴിവാക്കി.
ഭാരതീയ ന്യായ സംഹിത, 2023
മിക്ക ഓൺലൈൻ തട്ടിപ്പുകളും 01/07/2024 മുതൽ ബാധകമായ പൊതു ക്രിമിനൽ നിയമപ്രകാരവും കുറ്റങ്ങളാണ്: വഞ്ചന (വകുപ്പ് 318, പഴയ IPC വകുപ്പ് 420), ആൾമാറാട്ടത്തിലൂടെയുള്ള വഞ്ചന (വകുപ്പ് 319), ഭീഷണിപ്പെടുത്തി പണം തട്ടൽ (വകുപ്പ് 308), ക്രിമിനൽ വിശ്വാസവഞ്ചന (വകുപ്പ് 316), വഞ്ചനയ്ക്കായുള്ള വ്യാജരേഖ ചമയ്ക്കൽ (വകുപ്പ് 336(3)), ഒരു സ്ത്രീയുടെ ഇന്റർനെറ്റ് ഉപയോഗം നിരീക്ഷിക്കൽ ഉൾപ്പെടെയുള്ള പിന്തുടരൽ (stalking) (വകുപ്പ് 78), മാനനഷ്ടം (വകുപ്പ് 356), അശ്ലീലം (വകുപ്പ് 294). ഒരു സംഘമാണ് തട്ടിപ്പ് നടത്തുന്നതെങ്കിൽ, സംഘടിത കുറ്റകൃത്യത്തിന്റെയും ചെറിയ സംഘടിത കുറ്റകൃത്യത്തിന്റെയും കുറ്റങ്ങൾ (വകുപ്പുകൾ 111, 112) കൂട്ടിച്ചേർക്കാം.
അത് തെളിയിക്കൽ
സ്ക്രീൻഷോട്ടുകൾ, ചാറ്റുകൾ, ഇമെയിലുകൾ, കോൾ രേഖകൾ, ബാങ്ക് സ്റ്റേറ്റ്മെന്റുകൾ എന്നിവ ഇലക്ട്രോണിക് രേഖകളാണ്. തെളിവായി സ്വീകരിക്കാൻ അവയ്ക്ക് ഭാരതീയ സാക്ഷ്യ അധിനിയം, 2023 വകുപ്പ് 63 പ്രകാരമുള്ള, അതിന്റെ പട്ടികയിലെ ഫോമിലുള്ള സർട്ടിഫിക്കറ്റ് വേണം. യഥാർത്ഥ ഉപകരണവും ലിങ്കുകളും സൂക്ഷിക്കുക, തീയതിയും സമയവും രേഖപ്പെടുത്തുക, പ്ലാറ്റ്ഫോമിന്റെയും ബാങ്കിന്റെയും രേഖകൾ അവ മായ്ക്കപ്പെടുന്നതിനു മുമ്പ് നേരത്തെ നേടുക.
സൈബർ തട്ടിപ്പ്: റിപ്പോർട്ട് ചെയ്യൽ, മരവിപ്പിക്കൽ, തിരിച്ചുപിടിക്കൽ
ആദ്യത്തെ മണിക്കൂർ
- ഉടൻ 1930-ൽ വിളിക്കുക അല്ലെങ്കിൽ cybercrime.gov.in-ൽ റിപ്പോർട്ട് ചെയ്യുക. ദേശീയ റിപ്പോർട്ടിംഗ് സംവിധാനം പണം സ്വീകരിച്ച ബാങ്കുകൾക്കും വാലറ്റുകൾക്കും പരാതി കൈമാറുന്നു; പിൻവലിക്കപ്പെടുന്നതിനു മുമ്പ് അവയ്ക്ക് തുകയ്ക്ക് ഹോൾഡ് ഇടാനാകും.
- അതേ ദിവസം നിങ്ങളുടെ ബാങ്കിനെ രേഖാമൂലം അറിയിക്കുക, കാർഡുകളും UPI-യും ബ്ലോക്ക് ചെയ്യുക, രസീത് സൂക്ഷിക്കുക. അനധികൃത ഇലക്ട്രോണിക് ഇടപാടുകൾക്കുള്ള റിസർവ് ബാങ്കിന്റെ ഉപഭോക്തൃ സംരക്ഷണ ചട്ടക്കൂട് പ്രകാരം ഉപഭോക്താവ് എത്ര നഷ്ടം വഹിക്കണം എന്നതും വേഗത്തിലുള്ള റിപ്പോർട്ടിംഗാണ് തീരുമാനിക്കുന്നത്.
- ഇടപാട് ID-കൾ, സ്ക്രീൻഷോട്ടുകൾ, ഉപയോഗിച്ച നമ്പറുകൾ, 1930 പരാതിയുടെ രസീത് നമ്പർ എന്നിവ ചേർത്ത് പോലീസിലോ ജില്ലാ സൈബർ പോലീസ് സ്റ്റേഷനിലോ രേഖാമൂലം പരാതി നൽകുക.
മരവിപ്പിച്ച പണം തിരിച്ചുകിട്ടൽ
സ്വീകരിച്ച അക്കൗണ്ടിലെ ഹോൾഡ് പോലീസിന്റെ പിടിച്ചെടുക്കലാണ് (ഭാരതീയ നാഗരിക് സുരക്ഷാ സംഹിത, 2023 വകുപ്പ് 106, പഴയ CrPC വകുപ്പ് 102); അത് മജിസ്ട്രേറ്റിനെ അറിയിക്കണം. പരാതി, തടഞ്ഞുവെച്ച തുകയെക്കുറിച്ചുള്ള ബാങ്കിന്റെ സ്ഥിരീകരണം, തിരിച്ചറിയൽ തെളിവ് എന്നിവ സഹിതം BNSS വകുപ്പുകൾ 497, 503 (പഴയ CrPC വകുപ്പുകൾ 451, 457) പ്രകാരമുള്ള അപേക്ഷയിൽ ഇരയ്ക്ക് വിട്ടുനൽകാൻ മജിസ്ട്രേറ്റ് ഉത്തരവിടുന്നു. കുറ്റകൃത്യത്തിന്റെ വരുമാനമെന്ന് വിശ്വസിക്കപ്പെടുന്ന സ്വത്ത് കണ്ടുകെട്ടാൻ (attach), മുതിർന്ന ഉദ്യോഗസ്ഥരുടെ അംഗീകാരത്തോടെ, മജിസ്ട്രേറ്റിനോട് ആവശ്യപ്പെടാനും BNSS വകുപ്പ് 107 പോലീസിനെ അനുവദിക്കുന്നു. തിരിച്ചുപിടിക്കലിനുള്ള സിവിൽ കേസോ, കടമകളിൽ വീഴ്ച വരുത്തിയ ബാങ്കിനെതിരായ ഉപഭോക്തൃ പരാതിയോ ഒപ്പം നടത്താം.
നിങ്ങളുടെ സ്വന്തം അക്കൗണ്ട് മരവിപ്പിക്കുമ്പോൾ
തട്ടിപ്പിലെ പണം, പലപ്പോഴും പല കൈമാറ്റങ്ങൾക്കു ശേഷം, തങ്ങളുടെ അക്കൗണ്ടിലൂടെ കടന്നുപോയതിനാൽ പല അക്കൗണ്ട് ഉടമകളും അക്കൗണ്ട് മരവിപ്പിക്കപ്പെട്ടതായി കാണുന്നു. പരാതി നമ്പറും മരവിപ്പിക്കാൻ ആവശ്യപ്പെട്ട പോലീസ് സ്റ്റേഷനും രേഖാമൂലം ബാങ്കിനോട് ചോദിക്കുക, എന്നിട്ട് നിങ്ങളുടെ സ്റ്റേറ്റ്മെന്റും തർക്കത്തിലുള്ള ക്രെഡിറ്റിന്റെ വിശദീകരണവും സഹിതം ആ അന്വേഷണ ഉദ്യോഗസ്ഥന് എഴുതുക. മരവിപ്പിക്കൽ തുടർന്നാൽ, വിട്ടുകിട്ടാൻ ബന്ധപ്പെട്ട മജിസ്ട്രേറ്റിന് അപേക്ഷിക്കുക; നടപടി അനുപാതരഹിതമോ അധികാരമില്ലാത്തതോ ആണെങ്കിൽ ഹൈക്കോടതിയിൽ റിട്ട് ഹർജി ഫയൽ ചെയ്യുക. ഘട്ടങ്ങൾ ഓഫീസിന്റെ മരവിപ്പിച്ച അക്കൗണ്ടുകളെക്കുറിച്ചുള്ള നിയമം അറിയുക ഉത്തരം വിവരിക്കുന്നു.
"ഡിജിറ്റൽ അറസ്റ്റ്", സമാനമായ തട്ടിപ്പുകൾ
ഒരു പോലീസ് സേനയും അന്വേഷണ ഏജൻസിയും കോടതിയും വീഡിയോ കോളിലൂടെ ആരെയും അറസ്റ്റ് ചെയ്യുകയോ പണം ഒരു "സുരക്ഷിത അക്കൗണ്ടിലേക്ക്" മാറ്റാൻ ആവശ്യപ്പെടുകയോ ചെയ്യുന്നില്ല. BNSS പ്രകാരം അറസ്റ്റിന് ശാരീരിക കസ്റ്റഡിയും അറസ്റ്റ് മെമ്മോയും ഇരുപത്തിനാലു മണിക്കൂറിനകം മജിസ്ട്രേറ്റിനു മുമ്പാകെ ഹാജരാക്കലും വേണം. രഹസ്യാത്മകതയും പണം കൈമാറ്റവും ആവശ്യപ്പെടുന്ന വിളിക്കാരനാണ് കുറ്റകൃത്യം ചെയ്യുന്നത്; അത് 1930-ൽ റിപ്പോർട്ട് ചെയ്യണം.
ഇന്റർമീഡിയറികളും നീക്കം ചെയ്യലും
സേഫ് ഹാർബറും അതിന്റെ വ്യവസ്ഥകളും
IT നിയമം വകുപ്പ് 79 മൂന്നാം കക്ഷി വിവരങ്ങൾക്കുള്ള ബാധ്യതയിൽ നിന്ന് ഇന്റർമീഡിയറിയെ സംരക്ഷിക്കുന്നത് ഈ സാഹചര്യങ്ങളിൽ മാത്രം: അതിന്റെ പങ്ക് ആക്സസ് നൽകലിലോ ഹോസ്റ്റിംഗിലോ ഒതുങ്ങുന്നുവെങ്കിൽ, അത് കൈമാറ്റം തുടങ്ങുകയോ സ്വീകർത്താവിനെ തിരഞ്ഞെടുക്കുകയോ ഉള്ളടക്കം മാറ്റുകയോ ചെയ്യുന്നില്ലെങ്കിൽ, അത് ഡ്യൂ ഡിലിജൻസും സർക്കാർ നിശ്ചയിക്കുന്ന മാർഗനിർദേശങ്ങളും പാലിക്കുന്നുവെങ്കിൽ. നിയമവിരുദ്ധ പ്രവൃത്തിയിൽ ഗൂഢാലോചന നടത്തിയാലോ, ഉള്ളടക്കം നിയമവിരുദ്ധ പ്രവൃത്തി ചെയ്യാൻ ഉപയോഗിക്കുന്നുവെന്ന യഥാർത്ഥ അറിവോ സർക്കാരിൽ നിന്നുള്ള നോട്ടീസോ ലഭിച്ചശേഷം വേഗത്തിൽ നീക്കം ചെയ്യുകയോ ലഭ്യത തടയുകയോ ചെയ്യാതിരുന്നാലോ സംരക്ഷണം നഷ്ടപ്പെടും (വകുപ്പ് 79(3)).
2025-ലും 2026-ലും ഭേദഗതി ചെയ്ത IT ചട്ടങ്ങൾ, 2021
10/02/2026-ലെ വിജ്ഞാപനത്തിലൂടെ 20/02/2026 മുതൽ പ്രാബല്യത്തോടെ ഭേദഗതി ചെയ്ത വിവര സാങ്കേതികവിദ്യ (ഇന്റർമീഡിയറി മാർഗനിർദേശങ്ങളും ഡിജിറ്റൽ മീഡിയ എത്തിക്സ് കോഡും) ചട്ടങ്ങൾ, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021) ഡ്യൂ ഡിലിജൻസ് വ്യക്തമാക്കുന്നു:
- കോടതി ഉത്തരവുകളും സർക്കാർ നോട്ടീസുകളും. യഥാർത്ഥ അറിവ് ലഭിച്ച് മൂന്നു മണിക്കൂറിനകം (മുമ്പ് മുപ്പത്താറു മണിക്കൂർ) ഉള്ളടക്കം നീക്കം ചെയ്യണം; കോടതി ഉത്തരവിൽ നിന്നോ, ജോയിന്റ് സെക്രട്ടറി റാങ്കിൽ കുറയാത്ത (അത്തരം ഉദ്യോഗസ്ഥനെ നിയമിച്ചിട്ടില്ലെങ്കിൽ ഡയറക്ടർ) അധികാരപ്പെടുത്തിയ ഉദ്യോഗസ്ഥന്റെ രേഖാമൂലമുള്ള അറിയിപ്പിൽ നിന്നോ, പോലീസിന്റെ കാര്യത്തിൽ പ്രത്യേകം അധികാരപ്പെടുത്തിയ ഡെപ്യൂട്ടി ഇൻസ്പെക്ടർ ജനറലിൽ നിന്നോ മാത്രമാണ് യഥാർത്ഥ അറിവ് ഉണ്ടാകുന്നത്; സെക്രട്ടറി തലത്തിൽ പ്രതിമാസ അവലോകനവുമുണ്ട് (ചട്ടം 3(1)(d)).
- സ്വകാര്യ ചിത്രങ്ങളും ആൾമാറാട്ടവും. ഒരാളുടെ സ്വകാര്യ ഭാഗം വെളിപ്പെടുത്തുന്ന, നഗ്നതയോ ലൈംഗിക പ്രവൃത്തിയോ കാണിക്കുന്ന, അല്ലെങ്കിൽ മോർഫ് ചെയ്ത ചിത്രങ്ങൾ ഉൾപ്പെടെ ഒരാളെ ആൾമാറാട്ടം ചെയ്യുന്ന ഉള്ളടക്കം, ആ വ്യക്തിയുടെ പരാതി ലഭിച്ച് രണ്ടു മണിക്കൂറിനകം നീക്കം ചെയ്യണം (ചട്ടം 3(2)(b), മുമ്പ് ഇരുപത്തിനാലു മണിക്കൂർ).
- പരാതികൾ. ഗ്രീവൻസ് ഓഫീസർ ഇരുപത്തിനാലു മണിക്കൂറിനകം പരാതി കൈപ്പറ്റിയതായി അറിയിക്കുകയും ഏഴു ദിവസത്തിനകം (മുമ്പ് പതിനഞ്ച്) പരിഹരിക്കുകയും ചെയ്യുന്നു; ചിലതരം നിയമവിരുദ്ധ ഉള്ളടക്കം നീക്കം ചെയ്യാനുള്ള അഭ്യർത്ഥനകൾ മുപ്പത്താറു മണിക്കൂറിനകം (മുമ്പ് എഴുപത്തിരണ്ട്) പരിഹരിക്കുന്നു (ചട്ടം 3(2)(a)).
- AI സൃഷ്ടിച്ച ഉള്ളടക്കം. നിയമാനുസൃതമായ കൃത്രിമമായി സൃഷ്ടിച്ച ഉള്ളടക്കം പ്ലാറ്റ്ഫോമുകൾ ലേബൽ ചെയ്യണം, നിയമവിരുദ്ധ ഡീപ്ഫേക്കുകൾ തടയണം, പരാതികളിൽ മാത്രമല്ല സ്വന്തം അറിവിലും നടപടിയെടുക്കണം. ചട്ടങ്ങൾ പാലിച്ചുള്ള നീക്കം ചെയ്യൽ പ്ലാറ്റ്ഫോമിന്റെ സേഫ് ഹാർബർ നഷ്ടപ്പെടുത്തുന്നില്ല.
ഗ്രീവൻസ് ഓഫീസറിൽ തൃപ്തനല്ലാത്ത ഉപയോക്താവിന് ചട്ടങ്ങൾ പ്രകാരം രൂപീകരിച്ച ഗ്രീവൻസ് അപ്പലേറ്റ് കമ്മിറ്റിക്ക് അപ്പീൽ നൽകാം. ഇതിനു പുറമെ, വകുപ്പ് 69A പ്രകാരം ഉള്ളടക്കം ബ്ലോക്ക് ചെയ്യാൻ കേന്ദ്ര സർക്കാരിന് നിർദേശിക്കാം; പേരുള്ളവർക്കും അജ്ഞാതർക്കുമെതിരെ കോടതികൾ ഇൻജംഗ്ഷനുകൾ നൽകുന്നു, ഉള്ളടക്കം നീക്കം ചെയ്യാനും അത് പോസ്റ്റ് ചെയ്തത് ആരെന്ന് വെളിപ്പെടുത്താനും പ്ലാറ്റ്ഫോമുകൾക്ക് നിർദേശം നൽകുന്നു. കോടതി പരിഹാരങ്ങൾ ഡീപ്ഫേക്കുകളും AI ദുരുപയോഗവും സംബന്ധിച്ച ഓഫീസിന്റെ പേജ് പ്രതിപാദിക്കുന്നു.
IT നിയമപ്രകാരമുള്ള അഡ്ജുഡിക്കേഷനും അപ്പീലുകളും
അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർ
അനധികൃത ആക്സസ്, ഡൗൺലോഡിംഗ്, മാൽവെയർ, തടസ്സപ്പെടുത്തൽ തുടങ്ങിയ പ്രവൃത്തികളാൽ കമ്പ്യൂട്ടറിനോ ഡാറ്റയ്ക്കോ നെറ്റ്വർക്കിനോ നാശം സംഭവിച്ച വ്യക്തിക്ക് വകുപ്പ് 43 പ്രകാരം നഷ്ടപരിഹാരം ആവശ്യപ്പെടാം; 13/05/2027 വരെ, ഒരു കമ്പനി സെൻസിറ്റീവ് വ്യക്തിഗത ഡാറ്റ അശ്രദ്ധമായി കൈകാര്യം ചെയ്തതിനാൽ ദോഷം സംഭവിച്ച വ്യക്തിക്ക് വകുപ്പ് 43A പ്രകാരം ആവശ്യപ്പെടാം. ക്ലെയിം വകുപ്പ് 46 പ്രകാരമുള്ള അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർക്കാണ് പോകുന്നത്; പരിക്കോ നാശമോ Rs. 5 കോടി കവിയാത്ത ക്ലെയിമുകൾ അദ്ദേഹം തീരുമാനിക്കുന്നു; വലിയ ക്ലെയിമുകൾ യോഗ്യതയുള്ള സിവിൽ കോടതിയിലേക്ക് (വകുപ്പ് 46(1A)). 2003-ലെ ഒരു കേന്ദ്ര ഉത്തരവ് പ്രകാരം ഓരോ സംസ്ഥാനത്തിന്റെയും കേന്ദ്രഭരണ പ്രദേശത്തിന്റെയും വിവര സാങ്കേതികവിദ്യ വകുപ്പ് സെക്രട്ടറിയാണ് അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർ. ഉദ്യോഗസ്ഥൻ അന്വേഷണം നടത്തുന്നു, പരാതി ഉന്നയിക്കപ്പെട്ടയാൾക്ക് കേൾക്കപ്പെടാൻ അവസരം നൽകുന്നു, ഉണ്ടാക്കിയ നേട്ടം, ഉണ്ടാക്കിയ നഷ്ടം, വീഴ്ച ആവർത്തിച്ചതാണോ എന്നിവ പരിഗണിച്ച് നഷ്ടപരിഹാരം നിശ്ചയിക്കുന്നു (വകുപ്പ് 47). അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർക്കോ അപ്പലേറ്റ് ട്രൈബ്യൂണലിനോ തീരുമാനിക്കാൻ അധികാരമുള്ള ഒരു കാര്യവും ഒരു സിവിൽ കോടതിയും സ്വീകരിക്കരുത് (വകുപ്പ് 61).
അപ്പീലുകൾ
- TDSAT-ലേക്ക്. ഫിനാൻസ് ആക്ട്, 2017 മുതൽ, മുൻ സൈബർ അപ്പലേറ്റ് ട്രൈബ്യൂണലിനു പകരം ടെലികോം ഡിസ്പ്യൂട്ട്സ് സെറ്റിൽമെന്റ് ആൻഡ് അപ്പലേറ്റ് ട്രൈബ്യൂണലാണ് IT നിയമപ്രകാരമുള്ള അപ്പലേറ്റ് ട്രൈബ്യൂണൽ (വകുപ്പ് 48). അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസറുടെ ഉത്തരവിനെതിരായ അപ്പീൽ പകർപ്പ് ലഭിച്ച് നാൽപ്പത്തഞ്ചു ദിവസത്തിനകം ഫയൽ ചെയ്യുന്നു; മതിയായ കാരണമുണ്ടെങ്കിൽ ട്രൈബ്യൂണലിന് പിന്നീടുള്ള അപ്പീൽ സ്വീകരിക്കാം (വകുപ്പ് 57). കക്ഷികളുടെ സമ്മതത്തോടെ പുറപ്പെടുവിച്ച ഉത്തരവിനെതിരെ അപ്പീലില്ല.
- ഹൈക്കോടതിയിലേക്ക്. TDSAT-ന്റെ തീരുമാനത്തിനെതിരായ അപ്പീൽ, വസ്തുതയുടെയോ നിയമത്തിന്റെയോ ഏതു ചോദ്യത്തിലും, തീരുമാനം അറിയിച്ച് അറുപതു ദിവസത്തിനകം ഹൈക്കോടതിയിലേക്കാണ്; മതിയായ കാരണമുണ്ടെങ്കിൽ അറുപതു ദിവസം കൂടി നീട്ടാം (വകുപ്പ് 62).
- DPDP അപ്പീലുകൾ. ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിന്റെ ഉത്തരവുകൾക്കെതിരായ അപ്പീലുകളും അറുപതു ദിവസത്തിനകം TDSAT-ലേക്കാണ് (വകുപ്പ് 29, DPDP നിയമം). ട്രൈബ്യൂണൽ പ്രവർത്തിക്കുന്ന വിധം TDSAT നടപടിക്രമം സംബന്ധിച്ച ഓഫീസിന്റെ പേജ് വിവരിക്കുന്നു.
ആളുകൾ ചോദിക്കുന്ന ചോദ്യങ്ങൾ
DPDP നിയമം ഇപ്പോൾ പ്രാബല്യത്തിലുണ്ടോ?
ഭാഗികമായി. ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ ചട്ടങ്ങൾ, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025-ന് വിജ്ഞാപനം ചെയ്തു; നിയമം ഘട്ടം ഘട്ടമായി പ്രാബല്യത്തിൽ വരുന്നു. ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡും നിർവഹണ സംവിധാന വ്യവസ്ഥകളും 13/11/2025 മുതലും, കൺസെന്റ് മാനേജർ വ്യവസ്ഥകൾ 13/11/2026 മുതലും ബാധകമാണ്. നോട്ടീസ്, സമ്മതം, സുരക്ഷ, ചോർച്ച റിപ്പോർട്ട് ചെയ്യൽ, മായ്ക്കൽ തുടങ്ങിയ ബിസിനസുകളുടെ പ്രധാന കടമകളും വ്യക്തികളുടെ അവകാശങ്ങളും പിഴകളോടൊപ്പം 13/05/2027 മുതൽ ബാധകമാകും. അതുവരെ, അത്തരം ഡാറ്റ അശ്രദ്ധമായി കൈകാര്യം ചെയ്തതിനുള്ള നഷ്ടപരിഹാരം IT നിയമം വകുപ്പ് 43A-യും സെൻസിറ്റീവ് വ്യക്തിഗത ഡാറ്റ സംബന്ധിച്ച 2011-ലെ ചട്ടങ്ങളും നിയന്ത്രിക്കുന്നത് തുടരും. എന്നാൽ തയ്യാറെടുപ്പിന് മാസങ്ങൾ വേണം.
DPDP നിയമപ്രകാരം ഡാറ്റാ ചോർച്ചയ്ക്കുള്ള പിഴ എന്ത്?
ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ നിയമം, 2023 (Digital Personal Data Protection Act, 2023)-ന്റെ പട്ടിക പരമാവധി പിഴകൾ നിശ്ചയിക്കുന്നു. ചോർച്ച തടയാൻ ന്യായമായ സുരക്ഷാ മുൻകരുതലുകൾ എടുക്കാതിരുന്നാൽ Rs. 250 കോടി വരെ; ചോർച്ച ബോർഡിനെയും ബാധിക്കപ്പെട്ട വ്യക്തികളെയും അറിയിക്കാതിരുന്നാലോ കുട്ടികളുടെ ഡാറ്റ സംബന്ധിച്ച കടമകൾ ലംഘിച്ചാലോ Rs. 200 കോടി വരെ; സുപ്രധാന ഡാറ്റാ ഫിഡ്യൂഷ്യറിയുടെ അധിക കടമകൾ ലംഘിച്ചാൽ Rs. 150 കോടി വരെ; മറ്റു ലംഘനങ്ങൾക്ക് Rs. 50 കോടി വരെ. ലംഘനത്തിന്റെ സ്വഭാവം, ഗൗരവം, ദൈർഘ്യം, അത് ലഘൂകരിക്കാൻ എടുത്ത നടപടികൾ എന്നിവ പരിഗണിച്ച് ബോർഡ് തുക നിശ്ചയിക്കുന്നു. ഈ പിഴകൾ 13/05/2027 മുതൽ ബാധകമാണ്.
ഡാറ്റാ ചോർച്ച എത്ര മണിക്കൂറിനകം ഒരു കമ്പനി റിപ്പോർട്ട് ചെയ്യണം?
13/05/2027 മുതൽ ബാധകമാകുന്ന ഡിജിറ്റൽ വ്യക്തിഗത വിവര സംരക്ഷണ ചട്ടങ്ങൾ, 2025-ലെ ചട്ടം 7 പ്രകാരം, വ്യക്തിഗത ഡാറ്റാ ചോർച്ച അറിഞ്ഞാലുടൻ ഡാറ്റാ ഫിഡ്യൂഷ്യറി (data fiduciary) അതിന്റെ സ്വഭാവം, വ്യാപ്തി, സമയം, സാധ്യമായ ആഘാതം എന്നിവ വിവരിച്ച് കാലതാമസമില്ലാതെ ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിനെ അറിയിക്കണം. എഴുപത്തിരണ്ടു മണിക്കൂറിനകം, അല്ലെങ്കിൽ അഭ്യർത്ഥനയിൽ ബോർഡ് അനുവദിക്കുന്ന ദീർഘമായ കാലയളവിനകം, അത് ലഘൂകരിക്കാൻ എടുത്ത നടപടികൾ ഉൾപ്പെടെ ചോർച്ചയെക്കുറിച്ചുള്ള പുതുക്കിയതും വിശദവുമായ വിവരങ്ങൾ ബോർഡിന് നൽകണം. ബാധിക്കപ്പെട്ട ഓരോ വ്യക്തിയെയും ചോർച്ച, അതിന്റെ സാധ്യമായ പ്രത്യാഘാതങ്ങൾ, അവർക്ക് എന്തു ചെയ്യാം എന്നിവ ലളിതമായ ഭാഷയിൽ കാലതാമസമില്ലാതെ അറിയിക്കുകയും വേണം.
ഓൺലൈൻ തട്ടിപ്പിൽ എനിക്ക് പണം നഷ്ടപ്പെട്ടു. അത് എങ്ങനെ തിരിച്ചുകിട്ടും?
ഉടൻ 1930 ഹെൽപ്ലൈനിലോ cybercrime.gov.in-ലോ റിപ്പോർട്ട് ചെയ്യുക; പണം പിൻവലിക്കപ്പെടുന്നതിനു മുമ്പ് സ്വീകരിച്ച അക്കൗണ്ടിലെ തുകയ്ക്ക് സംവിധാനത്തിന് ഹോൾഡ് ഇടാനാകും. അതേ ദിവസം നിങ്ങളുടെ ബാങ്കിനെ രേഖാമൂലം അറിയിച്ച് രസീത് സൂക്ഷിക്കുക. ഇടപാട് ID-കളും സ്ക്രീൻഷോട്ടുകളും സഹിതം പോലീസിൽ രേഖാമൂലം പരാതി നൽകുക. മരവിപ്പിച്ച പണം, ഭാരതീയ നാഗരിക് സുരക്ഷാ സംഹിത, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) വകുപ്പുകൾ 497, 503 പ്രകാരമുള്ള അപേക്ഷയിൽ മജിസ്ട്രേറ്റ് നിങ്ങൾക്ക് വിട്ടുനൽകുന്നു. ബാങ്ക് അതിന്റെ കടമകളിൽ വീഴ്ച വരുത്തിയെങ്കിൽ, ബാങ്കിനും പിന്നീട് റിസർവ് ബാങ്കിന്റെ ഓംബുഡ്സ്മാനും പരാതി, അല്ലെങ്കിൽ ഉപഭോക്തൃ പരാതി, എന്നിവയും നിലനിൽക്കാം.
മറ്റൊരാളുടെ സൈബർ പരാതി കാരണം എന്റെ ബാങ്ക് അക്കൗണ്ട് മരവിപ്പിച്ചു. എനിക്ക് എന്തു ചെയ്യാം?
പരാതി അല്ലെങ്കിൽ രസീത് നമ്പർ, മരവിപ്പിക്കാൻ ആവശ്യപ്പെട്ട പോലീസ് സ്റ്റേഷൻ അല്ലെങ്കിൽ സൈബർ സെൽ, അടയാളപ്പെടുത്തിയ തുക എന്നിവ രേഖാമൂലം ബാങ്കിനോട് ചോദിക്കുക. നിങ്ങളുടെ അക്കൗണ്ട് സ്റ്റേറ്റ്മെന്റും തർക്കത്തിലുള്ള ക്രെഡിറ്റ് വിശദീകരിക്കുന്ന രേഖകളും സഹിതം ആ അന്വേഷണ ഉദ്യോഗസ്ഥന് എഴുതുക. മരവിപ്പിക്കൽ പോലീസ് മജിസ്ട്രേറ്റിനെ അറിയിക്കേണ്ട ഒരു പിടിച്ചെടുക്കലാണ്; അതിനാൽ അത് തുടർന്നാൽ, അക്കൗണ്ടോ തർക്കത്തിലുള്ള തുകയ്ക്ക് മുകളിലുള്ള തുകയോ വിട്ടുകിട്ടാൻ ബന്ധപ്പെട്ട മജിസ്ട്രേറ്റിന് അപേക്ഷിക്കാം. മരവിപ്പിക്കൽ അധികാരമില്ലാതെയോ വ്യക്തമായും അനുപാതരഹിതമായോ ആണെങ്കിൽ, ഭരണഘടനയുടെ അനുച്ഛേദം 226 പ്രകാരം ഹൈക്കോടതിയിൽ റിട്ട് ഹർജി ഫയൽ ചെയ്യാം.
ഓൺലൈൻ വഞ്ചനയ്ക്കും ഐഡന്റിറ്റി മോഷണത്തിനും ഏതു വകുപ്പുകളാണ് ബാധകം?
വിവര സാങ്കേതികവിദ്യ നിയമം, 2000 (Information Technology Act, 2000) പ്രകാരം, ഐഡന്റിറ്റി മോഷണം വകുപ്പ് 66C-യും കമ്പ്യൂട്ടർ റിസോഴ്സ് ഉപയോഗിച്ച് ആൾമാറാട്ടത്തിലൂടെയുള്ള വഞ്ചന വകുപ്പ് 66D-യുമാണ്; ഓരോന്നിനും മൂന്നു വർഷം വരെ തടവും Rs. 1 ലക്ഷം വരെ പിഴയും. സത്യസന്ധമല്ലാത്ത ഹാക്കിംഗോ ഡാറ്റാ മോഷണമോ വകുപ്പ് 43-നോടൊപ്പം വായിക്കുന്ന വകുപ്പ് 66-ൽ വരുന്നു. ഭാരതീയ ന്യായ സംഹിത, 2023 (Bharatiya Nyaya Sanhita, 2023) പ്രകാരം, വഞ്ചന വകുപ്പ് 318, ആൾമാറാട്ടത്തിലൂടെയുള്ള വഞ്ചന വകുപ്പ് 319, ഭീഷണിപ്പെടുത്തി പണം തട്ടൽ (extortion) വകുപ്പ് 308, വഞ്ചനയ്ക്കായുള്ള വ്യാജരേഖ ചമയ്ക്കൽ വകുപ്പ് 336(3). പോലീസ് സാധാരണ രണ്ടു കൂട്ടം കുറ്റങ്ങളും രജിസ്റ്റർ ചെയ്യുന്നു. മൂന്നു വർഷം ശിക്ഷയുള്ള IT നിയമ കുറ്റങ്ങൾ ജാമ്യം ലഭിക്കുന്നവയായതിനാൽ, കേസിന്റെ ഗൗരവം പലപ്പോഴും BNS വകുപ്പുകളാണ് നിശ്ചയിക്കുന്നത്.
എന്റെ വ്യാജമോ സ്വകാര്യമോ ആയ ചിത്രം ഒരു പ്ലാറ്റ്ഫോം എത്ര വേഗം നീക്കം ചെയ്യണം?
20/02/2026 മുതൽ പ്രാബല്യത്തോടെ ഭേദഗതി ചെയ്ത IT ചട്ടങ്ങൾ, 2021-ലെ ചട്ടം 3(2)(b) പ്രകാരം, ഉള്ളടക്കം നിങ്ങളുടെ സ്വകാര്യ ഭാഗം വെളിപ്പെടുത്തുകയോ, നിങ്ങളെ നഗ്നതയിലോ ലൈംഗിക പ്രവൃത്തിയിലോ കാണിക്കുകയോ, മോർഫ് ചെയ്തതോ AI സൃഷ്ടിച്ചതോ ആയ ചിത്രങ്ങൾ ഉൾപ്പെടെ നിങ്ങളെ ആൾമാറാട്ടം ചെയ്യുകയോ ചെയ്യുന്നുവെങ്കിൽ, നിങ്ങളുടെ പരാതി ലഭിച്ച് രണ്ടു മണിക്കൂറിനകം അത് നീക്കം ചെയ്യാനോ ലഭ്യത തടയാനോ ഇന്റർമീഡിയറി ന്യായമായ എല്ലാ നടപടികളും എടുക്കണം. മുമ്പ് ഈ കാലയളവ് ഇരുപത്തിനാലു മണിക്കൂറായിരുന്നു. പ്ലാറ്റ്ഫോമിന്റെ പരാതി പരിഹാര സംവിധാനത്തിലൂടെ പരാതി നൽകുക, രസീതും ലിങ്കുകളും സൂക്ഷിക്കുക, cybercrime.gov.in-ൽ റിപ്പോർട്ട് ചെയ്യുക. ഉള്ളടക്കം നിലനിന്നാൽ കോടതിക്ക് നീക്കം ചെയ്യാൻ ഉത്തരവിടാം, പലപ്പോഴും ആദ്യ ദിവസം തന്നെ.
എന്റെ ഡാറ്റ ചോർത്തിയ കമ്പനിയിൽ നിന്ന് നഷ്ടപരിഹാരം ആവശ്യപ്പെടാമോ?
കഴിയും, പക്ഷേ ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിൽ നിന്നല്ല; അതിന്റെ പിഴകൾ സർക്കാരിനാണ് പോകുന്നത്. 13/05/2027 വരെ, താൻ സൂക്ഷിക്കുന്ന സെൻസിറ്റീവ് വ്യക്തിഗത ഡാറ്റ അശ്രദ്ധമായി സംരക്ഷിക്കാതിരിക്കുന്ന കോർപ്പറേറ്റ് സ്ഥാപനം IT നിയമം വകുപ്പ് 43A പ്രകാരം നഷ്ടപരിഹാരം നൽകാൻ ബാധ്യസ്ഥമാണ്; തുക Rs. 5 കോടി കവിയുന്നില്ലെങ്കിൽ അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസർക്ക് മുമ്പാകെയും അതിനു മുകളിൽ സിവിൽ കോടതിയിലും ഇത് ആവശ്യപ്പെടുന്നു. 13/05/2027-നു ശേഷം വകുപ്പ് 43A ഒഴിവാക്കപ്പെടും; അപ്പോൾ നഷ്ടപരിഹാരം സിവിൽ കേസിലോ ഉപഭോക്തൃ പരാതിയിലോ ആവശ്യപ്പെടണം; ചോർച്ചയും പിഴയും ബോർഡ് കൈകാര്യം ചെയ്യും. ചോർച്ച നോട്ടീസും നഷ്ടത്തിന്റെ തെളിവും സൂക്ഷിക്കുക.
സൈബർ അപ്പലേറ്റ് ട്രൈബ്യൂണൽ ഇല്ലാതായതിനാൽ ഇപ്പോൾ IT നിയമ അപ്പീലുകൾ ആരാണ് കേൾക്കുന്നത്?
ടെലികോം ഡിസ്പ്യൂട്ട്സ് സെറ്റിൽമെന്റ് ആൻഡ് അപ്പലേറ്റ് ട്രൈബ്യൂണൽ. ഫിനാൻസ് ആക്ട്, 2017 മുതൽ, വിവര സാങ്കേതികവിദ്യ നിയമം, 2000 വകുപ്പ് 48 TDSAT-നെ നിയമപ്രകാരമുള്ള അപ്പലേറ്റ് ട്രൈബ്യൂണലാക്കുന്നു. അഡ്ജുഡിക്കേറ്റിംഗ് ഓഫീസറുടെ ഉത്തരവിനെതിരായ അപ്പീൽ പകർപ്പ് ലഭിച്ച് നാൽപ്പത്തഞ്ചു ദിവസത്തിനകം ഫയൽ ചെയ്യണം; മതിയായ കാരണമുണ്ടെങ്കിൽ ട്രൈബ്യൂണലിന് പിന്നീടുള്ള അപ്പീൽ സ്വീകരിക്കാം (വകുപ്പ് 57). വസ്തുതയുടെയോ നിയമത്തിന്റെയോ ഏതു ചോദ്യത്തിലും, തീരുമാനത്തിന്റെ അറുപതു ദിവസത്തിനകം, ഹൈക്കോടതിയിലേക്ക് തുടർ അപ്പീൽ നൽകാം; അറുപതു ദിവസം കൂടി നീട്ടാം (വകുപ്പ് 62). ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിൽ നിന്നുള്ള അപ്പീലുകളും അറുപതു ദിവസത്തിനകം TDSAT-ലേക്കാണ് പോകുന്നത്.
DPDP നിയമം ചെറിയ ബിസിനസിനോ സ്റ്റാർട്ടപ്പിനോ ബാധകമാണോ?
ബാധകമാണ്. നിയമത്തിന് വിറ്റുവരവോ വലിപ്പമോ സംബന്ധിച്ച പരിധിയില്ല: ഇന്ത്യയിൽ ഡിജിറ്റൽ വ്യക്തിഗത ഡാറ്റ പ്രോസസ് ചെയ്യുന്ന, അല്ലെങ്കിൽ വിദേശത്തുനിന്ന് ഇന്ത്യയിലുള്ളവർക്ക് സാധനങ്ങളോ സേവനങ്ങളോ നൽകുന്ന ഏതൊരാളും, ഉപഭോക്താക്കളുടെയും ജീവനക്കാരുടെയും വെണ്ടർമാരുടെയും ഡാറ്റ ഉൾപ്പെടെ, താൻ പ്രോസസ് ചെയ്യാൻ തീരുമാനിക്കുന്ന ഡാറ്റയുടെ ഡാറ്റാ ഫിഡ്യൂഷ്യറിയാണ്. സ്റ്റാർട്ടപ്പുകൾ ഉൾപ്പെടെ ചില വിഭാഗങ്ങളെ ചില കടമകളിൽ നിന്ന് വിജ്ഞാപനത്തിലൂടെ സർക്കാരിന് ഒഴിവാക്കാം; കനത്ത കടമകൾ സുപ്രധാന ഡാറ്റാ ഫിഡ്യൂഷ്യറികളായി വിജ്ഞാപനം ചെയ്യപ്പെടുന്നവർക്കു മാത്രമാണ്. ചെറിയ ബിസിനസ് 13/05/2027-നു മുമ്പ് താൻ ശേഖരിക്കുന്ന ഡാറ്റയുടെ രൂപരേഖ തയ്യാറാക്കണം, വ്യക്തമായ നോട്ടീസ് എഴുതണം, പരാതികൾക്കുള്ള ബന്ധപ്പെടൽ സംവിധാനം ഒരുക്കണം, വെണ്ടർമാരുമായി കരാറുകൾ ഉണ്ടാക്കണം.
ഈ ഉത്തരങ്ങൾ വിജ്ഞാനപരമായ സംഗ്രഹങ്ങളാണ്; ഏതെങ്കിലും വ്യക്തിഗത കേസിനെക്കുറിച്ചുള്ള നിയമോപദേശമല്ല.
ഗൗരവമുള്ള ചോദ്യത്തിന് വേണ്ടത് വായിച്ചു പഠിച്ച ബ്രീഫ് ആണ്.
കോൺഫറൻസുകൾ മുൻകൂട്ടി നിശ്ചയിച്ച സമയത്ത്, G-46, Basement, Greater Kailash III, New Delhi എന്ന വിലാസത്തിലാണ്. കത്തിടപാടുകൾ പ്രിൻസിപ്പൽ തന്നെ വായിക്കുന്നു.
ബാർ കൗൺസിൽ ഓഫ് ഇന്ത്യ ചട്ടങ്ങൾ അനുവദിക്കുന്ന പ്രകാരം, Lokesh Bhardwaj Law Offices-ന്റെ ജോലിയെക്കുറിച്ചുള്ള പൊതുവിവരങ്ങളാണ് ഈ പേജ് നൽകുന്നത്. ഇത് നിയമോപദേശമല്ല; ഇത് അഭിഭാഷക-കക്ഷി ബന്ധം സൃഷ്ടിക്കുന്നുമില്ല. രേഖാമൂലം സമ്മതിച്ച എൻഗേജ്മെന്റിന്റെ അടിസ്ഥാനത്തിൽ മാത്രമേ LBLO ഒരു വിഷയത്തിൽ പ്രവർത്തിക്കൂ.
16/11/2026-ലെ നിയമസ്ഥിതി.