
ডেটা সুরক্ষা ও সাইবার আইন: DPDP আইন ও বিধি, সাইবার অপরাধ, প্রতারণা, কনটেন্ট অপসারণ ও IT আইনের আপিল
এখানে দুটি আইনের ক্ষেত্র মেলে: ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা আইন, 2023, যা নিয়ন্ত্রণ করে ব্যবসাগুলি কীভাবে ব্যক্তিগত ডেটা পরিচালনা করে, এবং ফৌজদারি আইন সহ তথ্যপ্রযুক্তি আইন, 2000, যা কম্পিউটারের অপব্যবহার ও অনলাইন প্রতারণা নিয়ে কাজ করে।
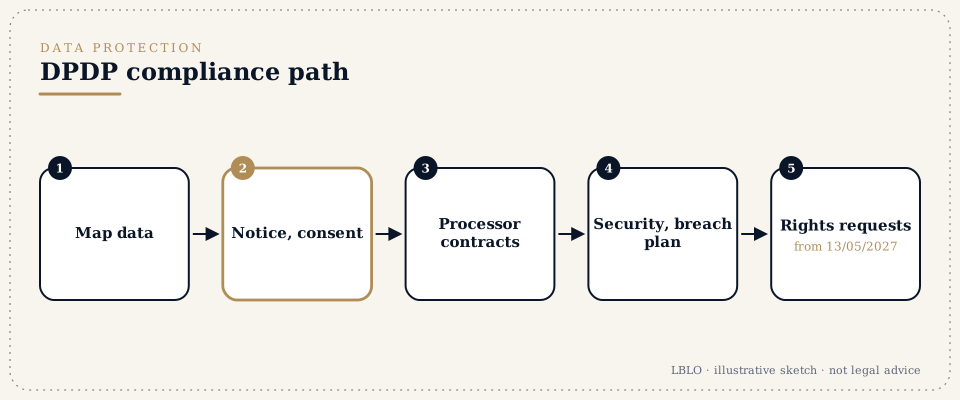
সংক্ষেপে
- DPDP কাঠামো। ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা বিধি, 2025 13/11/2025 তারিখে বিজ্ঞাপিত হয়েছে। ডেটা সুরক্ষা বোর্ড সংক্রান্ত বিধান তখনই প্রযোজ্য হয়েছে; কনসেন্ট ম্যানেজার সংক্রান্ত বিধান 13/11/2026 থেকে; ব্যবসার প্রধান কর্তব্য এবং ব্যক্তির অধিকার 13/05/2027 থেকে প্রযোজ্য।
- জরিমানা। যুক্তিসঙ্গত নিরাপত্তা ব্যবস্থা না নিলে Rs. 250 কোটি পর্যন্ত, লঙ্ঘনের রিপোর্ট না করলে বা শিশুদের ডেটা সংক্রান্ত কর্তব্য লঙ্ঘন করলে Rs. 200 কোটি পর্যন্ত, এবং অন্যান্য লঙ্ঘনে Rs. 50 কোটি পর্যন্ত। জরিমানা যায় সরকারের কাছে, ব্যক্তির কাছে নয়।
- লঙ্ঘনের রিপোর্ট। 13/05/2027 থেকে ব্যক্তিগত ডেটা লঙ্ঘনের রিপোর্ট বোর্ডকে দেরি না করে এবং বাহাত্তর ঘণ্টার মধ্যে বিস্তারিতভাবে দিতে হয়, এবং প্রত্যেক ক্ষতিগ্রস্ত ব্যক্তিকে জানাতে হয়।
- সাইবার অপরাধ। পরিচয় চুরি ও ছদ্মবেশে প্রতারণায় (ধারা 66C ও 66D, IT আইন) তিন বছর পর্যন্ত কারাদণ্ড ও জরিমানা; প্রতারণা ও তোলাবাজির শাস্তি হয় ভারতীয় ন্যায় সংহিতা, 2023-এর ধারা 318 ও 308-এর অধীনে।
- অনলাইন প্রতারণা। অবিলম্বে 1930 হেল্পলাইনে বা cybercrime.gov.in-এ রিপোর্ট করুন, যাতে প্রাপক অ্যাকাউন্টে টাকা ফ্রিজ করা যায়; ফ্রিজ করা টাকা ফেরত দেন ম্যাজিস্ট্রেট।
- কনটেন্ট অপসারণ। প্ল্যাটফর্মকে সংশ্লিষ্ট ব্যক্তির অভিযোগের দুই ঘণ্টার মধ্যে অন্তরঙ্গ বা বিকৃত ছবি, এবং আদালতের আদেশ বা অনুমোদিত সরকারি নোটিসের তিন ঘণ্টার মধ্যে বেআইনি কনটেন্ট সরাতে হবে (IT বিধি, 2021, 2026 সালে সংশোধিত)।
- ক্ষতিপূরণ। কম্পিউটার সিস্টেমের ক্ষতির জন্য Rs. 5 কোটি পর্যন্ত দাবি যায় IT আইনের ধারা 46-এর অধীনে ন্যায়নির্ণয়কারী আধিকারিকের কাছে; আপিল চলে পঁয়তাল্লিশ দিনের মধ্যে TDSAT-এ, এবং তারপর ষাট দিনের মধ্যে হাই কোর্টে।
যে শব্দগুলি আপনি শুনবেন
- ডেটা ফিডুশিয়ারি (Data fiduciary)
- যে ব্যক্তি ঠিক করেন ব্যক্তিগত ডেটা কেন ও কীভাবে প্রক্রিয়াকরণ হবে, সাধারণত গ্রাহক বা কর্মচারীর সঙ্গে লেনদেনকারী ব্যবসা।
- ডেটা প্রসেসর (Data processor)
- যে ব্যক্তি ডেটা ফিডুশিয়ারির হয়ে ব্যক্তিগত ডেটা প্রক্রিয়াকরণ করেন, যেমন ক্লাউড, বেতন-ব্যবস্থাপনা বা বিপণন সংক্রান্ত বিক্রেতা।
- ডেটা প্রিন্সিপাল (Data principal)
- যে ব্যক্তির সঙ্গে ব্যক্তিগত ডেটা সম্পর্কিত; শিশুর ক্ষেত্রে বাবা-মা বা আইনসম্মত অভিভাবক।
- কনসেন্ট ম্যানেজার (Consent manager)
- ডেটা সুরক্ষা বোর্ডে নিবন্ধিত এমন একজন, যাঁর মাধ্যমে কোনো ব্যক্তি সম্মতি দিতে, পরিচালনা করতে ও প্রত্যাহার করতে পারেন (ধারা 6(7) থেকে 6(9), DPDP আইন)।
- উল্লেখযোগ্য ডেটা ফিডুশিয়ারি (Significant data fiduciary)
- যে ডেটা ফিডুশিয়ারিকে তার পরিচালিত ডেটার পরিমাণ বা সংবেদনশীলতার কারণে সরকার বিজ্ঞাপিত করে, অতিরিক্ত কর্তব্য সহ: ভারতে একজন ডেটা সুরক্ষা আধিকারিক, একজন স্বাধীন ডেটা নিরীক্ষক এবং পর্যায়ক্রমিক প্রভাব মূল্যায়ন (ধারা 10)।
- মধ্যস্থতাকারী (Intermediary)
- যে ব্যক্তি অন্যদের হয়ে ইলেকট্রনিক রেকর্ড গ্রহণ, সংরক্ষণ বা প্রেরণ করেন: টেলিকম ও ইন্টারনেট পরিষেবা প্রদানকারী, প্ল্যাটফর্ম, মার্কেটপ্লেস, সার্চ ইঞ্জিন, হোস্টিং পরিষেবা।
- সেফ হারবার (Safe harbour)
- IT আইনের ধারা 79-এর সুরক্ষা, যা মধ্যস্থতাকারীকে তৃতীয় পক্ষের কনটেন্টের দায় থেকে রক্ষা করে, যতক্ষণ সে যথাযথ সতর্কতা (due diligence) মানে এবং বৈধ অপসারণের দাবিতে ব্যবস্থা নেয়।
- ন্যায়নির্ণয়কারী আধিকারিক (Adjudicating officer)
- ক্ষতিপূরণ ও জরিমানার দাবির নিষ্পত্তির জন্য IT আইনের ধারা 46-এর অধীনে নিযুক্ত আধিকারিক; 2003 সালের একটি কেন্দ্রীয় আদেশে প্রতিটি রাজ্য বা কেন্দ্রশাসিত অঞ্চলের তথ্যপ্রযুক্তি বিভাগের সচিবকে নিযুক্ত করা হয়েছে।
- ধারা 63-এর সার্টিফিকেট (Section 63 certificate)
- ভারতীয় সাক্ষ্য অধিনিয়ম, 2023 (Bharatiya Sakshya Adhiniyam, 2023) অনুযায়ী ইলেকট্রনিক রেকর্ড প্রমাণ করতে প্রয়োজনীয় সার্টিফিকেট (সাক্ষ্য আইনের পুরোনো ধারা 65B), যাতে ডিভাইস বা সিস্টেমের দায়িত্বপ্রাপ্ত ব্যক্তি এবং একজন প্রযুক্তিগতভাবে যোগ্য ব্যক্তি দুজনেই সই করেন, তফসিলের ফর্মে।
বিস্তারিত
DPDP আইন ও বিধির অধীনে ডেটা সুরক্ষা
তারিখগুলি
ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা আইন, 2023 (2023 সালের 22 নম্বর আইন) তিন পর্যায়ে কার্যকর করা হচ্ছে। বিজ্ঞপ্তি G.S.R. 843(E) এবং ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা বিধি, 2025 (G.S.R. 846(E)) অনুযায়ী, দুটিই 13/11/2025 তারিখের:
- 13/11/2025 থেকে: সংজ্ঞা, ডেটা সুরক্ষা বোর্ড (ধারা 18 থেকে 26), বিধি তৈরি ও অন্যান্য প্রক্রিয়াগত বিধান, এবং তথ্যের অধিকার আইন, 2005 (Right to Information Act, 2005)-এর সংশোধন, যা এখন "ব্যক্তিগত তথ্যের সঙ্গে সম্পর্কিত তথ্য" ছাড় দেয় (ধারা 44(3)); বিধি 1, 2 এবং 17 থেকে 21;
- 13/11/2026 থেকে: কনসেন্ট ম্যানেজারদের নিবন্ধন ও কর্তব্য (ধারা 6(9) ও বিধি 4);
- 13/05/2027 থেকে: বাকি সবকিছু, যার মধ্যে আছে ডেটা ফিডুশিয়ারির কর্তব্য (ধারা 4 থেকে 10), ডেটা প্রিন্সিপালের অধিকার (ধারা 11 থেকে 14), সীমান্তপারের স্থানান্তর (ধারা 16), জরিমানা (ধারা 33) এবং বিধি 3, 5 থেকে 16, 22 ও 23। একই তারিখে IT আইনের ধারা 43A, যা সংবেদনশীল ব্যক্তিগত ডেটা অবহেলায় পরিচালনার জন্য ক্ষতিপূরণের বর্তমান উৎস, বাদ যায় (ধারা 44(2))।
বোর্ড 13/11/2025 থেকে প্রতিষ্ঠিত। 2026 সালের বিভিন্ন খবর অনুযায়ী তখনও তার চেয়ারপার্সন ও সদস্যরা নিযুক্ত হননি, তাই তার ওপর নির্ভর করার আগে বোর্ডের কাজের অবস্থা যাচাই করা উচিত।
এটি কাদের ক্ষেত্রে প্রযোজ্য
আইনটি প্রযোজ্য ভারতে প্রক্রিয়াকৃত ডিজিটাল ব্যক্তিগত ডেটায়, এবং ভারতের মানুষকে পণ্য বা পরিষেবা দেওয়ার সঙ্গে যুক্ত ভারতের বাইরের প্রক্রিয়াকরণে (ধারা 3)। নিছক ব্যক্তিগত বা গার্হস্থ্য উদ্দেশ্যে প্রক্রিয়াকৃত ব্যক্তিগত ডেটায়, অথবা যে ডেটা ব্যক্তি নিজে প্রকাশ্যে এনেছেন বা যা কেউ আইনত প্রকাশ করতে বাধ্য, সেখানে এটি প্রযোজ্য নয়।
13/05/2027-এর মধ্যে ব্যবসাকে যা করতে হবে
- বৈধ ভিত্তি। ব্যক্তিগত ডেটা প্রক্রিয়াকরণ করুন কেবল সম্মতিতে বা ধারা 7-এ তালিকাভুক্ত কোনো বৈধ ব্যবহারের (legitimate use) জন্য (যেমন, যে উদ্দেশ্যে ব্যক্তি স্বেচ্ছায় ডেটা দিয়েছেন, চাকরির উদ্দেশ্যে, বা আইন মেনে চলার জন্য)।
- নোটিস। সম্মতি চাওয়ার আগে বা তার সঙ্গে স্পষ্ট ও সহজ ভাষায় একটি নোটিস দিন, যাতে ডেটা ও উদ্দেশ্যের বর্ণনা, এবং কীভাবে সম্মতি প্রত্যাহার ও অভিযোগ করা যায় তা থাকবে (ধারা 5 ও বিধি 3)।
- বৈধ সম্মতি। স্বাধীন, নির্দিষ্ট, অবহিত, নিঃশর্ত ও দ্ব্যর্থহীন, স্পষ্ট সম্মতিসূচক কাজের মাধ্যমে, এবং দেওয়ার মতোই প্রত্যাহার করা সহজ (ধারা 6)।
- নিরাপত্তা। যুক্তিসঙ্গত নিরাপত্তা ব্যবস্থা, যেখানে উপযুক্ত সেখানে এনক্রিপশন বা মাস্কিং, প্রবেশাধিকার নিয়ন্ত্রণ, এবং অন্তত এক বছর রাখা লগ সহ (ধারা 8(5) ও বিধি 6)।
- লঙ্ঘনের মোকাবিলা। দেরি না করে বোর্ডকে জানান এবং লঙ্ঘনের কথা জানার বাহাত্তর ঘণ্টার মধ্যে, অথবা বোর্ড যে দীর্ঘতর সময় দেয় তার মধ্যে, তাকে বিস্তারিত রিপোর্ট দিন, এবং প্রত্যেক ক্ষতিগ্রস্ত ডেটা প্রিন্সিপালকে জানান (ধারা 8(6) ও বিধি 7)।
- ডেটা মুছে ফেলা। উদ্দেশ্য পূরণ হলে বা সম্মতি প্রত্যাহার হলে ডেটা মুছে ফেলুন (ধারা 8(7)); বড় ই-কমার্স, গেমিং ও সোশ্যাল মিডিয়া প্ল্যাটফর্মকে তৃতীয় তফসিলের মেয়াদের পর নিষ্ক্রিয় ব্যবহারকারীদের ডেটা আটচল্লিশ ঘণ্টার নোটিস দিয়ে মুছে ফেলতে হবে (বিধি 8)।
- প্রসেসরের সঙ্গে চুক্তি। কেবল বৈধ চুক্তির অধীনে প্রসেসর নিযুক্ত করুন; তারা যা করে তার দায়িত্ব ফিডুশিয়ারিরই থাকে (ধারা 8(1) ও (2))।
- অভিযোগ। প্রশ্নের জন্য একটি যোগাযোগের ঠিকানা এবং এমন একটি অভিযোগ ব্যবস্থা প্রকাশ করুন যা নব্বই দিনের বেশি নয় এমন সময়ের মধ্যে উত্তর দেয় (ধারা 8(10) ও বিধি 14)।
- শিশু। শিশুর ডেটা প্রক্রিয়াকরণের আগে বাবা-মায়ের যাচাইযোগ্য সম্মতি নিন, এবং শিশুদের ট্র্যাক করবেন না, তাদের আচরণ পর্যবেক্ষণ করবেন না বা তাদের লক্ষ্য করে বিজ্ঞাপন দেবেন না (ধারা 9 ও বিধি 10)।
ব্যক্তির অধিকার ও বোর্ড
13/05/2027 থেকে একজন ব্যক্তি জানতে চাইতে পারেন তাঁর কোন ডেটা রাখা আছে এবং কাদের সঙ্গে তা ভাগ করা হয়েছে তার সারসংক্ষেপ, তা সংশোধন, সম্পূর্ণ, হালনাগাদ বা মুছে ফেলাতে পারেন, অভিযোগ ব্যবস্থা ব্যবহার করতে পারেন, এবং মৃত্যু বা অক্ষমতার পরে কাজ করার জন্য কাউকে মনোনীত করতে পারেন (ধারা 11 থেকে 14)। আগে অভিযোগ ব্যবস্থা ব্যবহার করতে হবে; কেবল তারপরেই ডেটা সুরক্ষা বোর্ডে অভিযোগ যেতে পারে (ধারা 13(3) ও ধারা 27)। বোর্ড স্বেচ্ছা অঙ্গীকার গ্রহণ করতে পারে (ধারা 32) এবং তফসিলের সীমা পর্যন্ত জরিমানা আরোপ করতে পারে (ধারা 33)। বোর্ডের আদেশের বিরুদ্ধে আপিল চলে আদেশ পাওয়ার ষাট দিনের মধ্যে টেলিকম বিরোধ নিষ্পত্তি ও আপিল ট্রাইব্যুনালে (TDSAT), এবং TDSAT ছয় মাসের মধ্যে তার নিষ্পত্তির চেষ্টা করবে (ধারা 29)। যিনি ক্ষতির জন্য ক্ষতিপূরণ চান তাঁকে তা দাবি করতে হবে দেওয়ানি আদালতে, ভোক্তা কমিশনে, অথবা 13/05/2027 পর্যন্ত IT আইনের ধারা 43A-এর অধীনে।
বিদেশে স্থানান্তর
কেন্দ্রীয় সরকার বিজ্ঞপ্তির মাধ্যমে যে দেশকে সীমাবদ্ধ করে তা ছাড়া যেকোনো দেশে ব্যক্তিগত ডেটা স্থানান্তর করা যায় (ধারা 16)। যে ক্ষেত্রভিত্তিক নিয়ম ডেটা ভারতে রাখতে বাধ্য করে, যেমন পেমেন্ট সিস্টেমের ডেটা নিয়ে রিজার্ভ ব্যাংকের নিয়ম, সেগুলি প্রযোজ্য থাকে।
IT আইন ও BNS-এর অধীনে সাইবার অপরাধ
IT আইনের যে অপরাধগুলি সবচেয়ে বেশি প্রয়োগ হয়
- ধারা 66: অসৎভাবে বা প্রতারণামূলকভাবে ধারা 43-এর কোনো কাজ করা (অননুমোদিত প্রবেশ, ডাউনলোড, ম্যালওয়্যার ঢোকানো, ক্ষতি, প্রবেশে বাধা): তিন বছর পর্যন্ত কারাদণ্ড বা Rs. 5 লাখ পর্যন্ত জরিমানা, অথবা দুটোই।
- ধারা 66C: অন্যের পাসওয়ার্ড, ইলেকট্রনিক স্বাক্ষর বা অন্য অনন্য শনাক্তকরণ বৈশিষ্ট্য প্রতারণামূলকভাবে ব্যবহার করে পরিচয় চুরি: তিন বছর পর্যন্ত কারাদণ্ড এবং Rs. 1 লাখ পর্যন্ত জরিমানা।
- ধারা 66D: কম্পিউটার রিসোর্স ব্যবহার করে ছদ্মবেশে প্রতারণা: তিন বছর পর্যন্ত কারাদণ্ড এবং Rs. 1 লাখ পর্যন্ত জরিমানা।
- ধারা 66E: সম্মতি ছাড়া কারও গোপনাঙ্গের ছবি তোলা বা প্রকাশ করা: তিন বছর পর্যন্ত কারাদণ্ড বা Rs. 2 লাখ পর্যন্ত জরিমানা, অথবা দুটোই।
- ধারা 67, 67A ও 67B: ইলেকট্রনিক আকারে অশ্লীল উপাদান, যৌন স্পষ্ট উপাদান, এবং শিশু যৌন নির্যাতনের উপাদান প্রকাশ, ওই ক্রমে বেশি শাস্তি সহ।
- ধারা 72A: বৈধ চুক্তি লঙ্ঘন করে ব্যক্তিগত তথ্য প্রকাশ।
তিন বছর বা তার বেশি শাস্তিযোগ্য অপরাধ আমলযোগ্য, এবং তিন বছর শাস্তিযোগ্য অপরাধ জামিনযোগ্য (ধারা 77B)। যাবজ্জীবন কারাদণ্ড বা তিন বছরের বেশি শাস্তিযোগ্য অপরাধ ছাড়া অন্যগুলি আদালত আপসযোগ্য করতে পারে (ধারা 77A)। তদন্ত করেন ইনস্পেক্টরের নিচে নন এমন পদমর্যাদার আধিকারিক (ধারা 78)। 2015 সালে সুপ্রিম কোর্ট যে ধারা 66A খারিজ করেছিল, তা পরে আইন থেকে বাদ দেওয়া হয়েছে।
ভারতীয় ন্যায় সংহিতা, 2023
বেশিরভাগ অনলাইন প্রতারণা সাধারণ ফৌজদারি আইনেও অপরাধ, যা 01/07/2024 থেকে প্রযোজ্য: প্রতারণা (ধারা 318, IPC-র পুরোনো ধারা 420), ছদ্মবেশে প্রতারণা (ধারা 319), তোলাবাজি (ধারা 308), অপরাধমূলক বিশ্বাসভঙ্গ (ধারা 316), প্রতারণার উদ্দেশ্যে জালিয়াতি (ধারা 336(3)), পিছু নেওয়া (stalking), কোনো মহিলার ইন্টারনেট ব্যবহারের ওপর নজরদারি সহ (ধারা 78), মানহানি (ধারা 356) এবং অশ্লীলতা (ধারা 294)। কোনো চক্র প্রতারণা চালালে সংগঠিত অপরাধ ও ক্ষুদ্র সংগঠিত অপরাধের ধারাও (ধারা 111 ও 112) যোগ হতে পারে।
প্রমাণ করা
স্ক্রিনশট, চ্যাট, ইমেল, কল রেকর্ড ও ব্যাংক স্টেটমেন্ট ইলেকট্রনিক রেকর্ড। এগুলি গ্রাহ্য হতে ভারতীয় সাক্ষ্য অধিনিয়ম, 2023-এর ধারা 63-এর অধীনে তার তফসিলের ফর্মে সার্টিফিকেট লাগে। মূল ডিভাইস ও লিংকগুলি সংরক্ষণ করুন, তারিখ ও সময় লিখে রাখুন, এবং প্ল্যাটফর্ম ও ব্যাংকের রেকর্ড মুছে যাওয়ার আগেই দ্রুত সংগ্রহ করুন।
সাইবার প্রতারণা: রিপোর্ট, ফ্রিজ ও উদ্ধার
প্রথম এক ঘণ্টা
- অবিলম্বে 1930-এ ফোন করুন বা cybercrime.gov.in-এ রিপোর্ট করুন। জাতীয় রিপোর্টিং ব্যবস্থা অভিযোগটি সেই ব্যাংক ও ওয়ালেটগুলির কাছে পাঠায় যারা টাকা পেয়েছে, যারা টাকা তোলার আগেই অঙ্কটি আটকে রাখতে পারে।
- একই দিনে আপনার নিজের ব্যাংককে লিখিতভাবে জানান, কার্ড ও UPI ব্লক করুন, এবং প্রাপ্তিস্বীকার রেখে দিন। অননুমোদিত ইলেকট্রনিক লেনদেনের ক্ষেত্রে রিজার্ভ ব্যাংকের গ্রাহক সুরক্ষা কাঠামোয় গ্রাহক কতটা ক্ষতি বহন করবেন তা-ও নির্ভর করে দ্রুত রিপোর্টের ওপর।
- লেনদেনের ID, স্ক্রিনশট, ব্যবহৃত নম্বর এবং 1930-এর অভিযোগের প্রাপ্তিস্বীকার নম্বর সংযুক্ত করে পুলিশ বা জেলার সাইবার থানায় লিখিত অভিযোগ দাখিল করুন।
ফ্রিজ করা টাকা ফেরত পাওয়া
প্রাপক অ্যাকাউন্টে আটকে রাখা হল পুলিশের জব্দ (ভারতীয় নাগরিক সুরক্ষা সংহিতা, 2023-এর ধারা 106, CrPC-র পুরোনো ধারা 102), যা ম্যাজিস্ট্রেটকে জানাতে হয়। ভুক্তভোগীকে টাকা ফেরতের আদেশ দেন ম্যাজিস্ট্রেট, BNSS-এর ধারা 497 ও 503 (CrPC-র পুরোনো ধারা 451 ও 457)-এর অধীনে আবেদনের ভিত্তিতে, অভিযোগ, আটকে থাকা অঙ্কের ব্যাংকের নিশ্চিতকরণ এবং পরিচয়ের প্রমাণ সহ। BNSS-এর ধারা 107 ঊর্ধ্বতন আধিকারিকদের অনুমোদন নিয়ে পুলিশকে অপরাধলব্ধ বলে বিশ্বাস করা সম্পত্তি ক্রোকের জন্য ম্যাজিস্ট্রেটের কাছে আবেদনেরও অনুমতি দেয়। পাশাপাশি আদায়ের জন্য দেওয়ানি মামলা, বা কর্তব্যে ব্যর্থ ব্যাংকের বিরুদ্ধে ভোক্তা অভিযোগ চলতে পারে।
যখন আপনার নিজের অ্যাকাউন্ট ফ্রিজ হয়
অনেক অ্যাকাউন্টধারী দেখেন তাঁদের অ্যাকাউন্ট ফ্রিজ হয়েছে কারণ প্রতারণার টাকা তার মধ্য দিয়ে গেছে, প্রায়ই কয়েকটি হস্তান্তরের দূরত্বে। ব্যাংকের কাছে লিখিতভাবে অভিযোগ নম্বর এবং যে থানা ফ্রিজ করতে বলেছে তা চান, তারপর আপনার স্টেটমেন্ট ও বিতর্কিত জমার ব্যাখ্যা সহ সেই তদন্তকারী আধিকারিককে লিখুন। ফ্রিজ চলতে থাকলে সংশ্লিষ্ট ম্যাজিস্ট্রেটের কাছে ছাড়ানোর আবেদন করুন, অথবা পদক্ষেপ অসামঞ্জস্যপূর্ণ বা কর্তৃত্বহীন হলে হাই কোর্টে রিট পিটিশন দাখিল করুন। কার্যালয়ের ফ্রিজ করা অ্যাকাউন্ট নিয়ে আইন জানুন-এর উত্তরে ধাপগুলি দেওয়া আছে।
"ডিজিটাল অ্যারেস্ট" ও এ ধরনের প্রতারণা
কোনো পুলিশ বাহিনী, তদন্তকারী সংস্থা বা আদালত ভিডিও কলে কাউকে গ্রেপ্তার করে না বা টাকা কোনো "নিরাপদ অ্যাকাউন্টে" সরাতে বলে না। BNSS অনুযায়ী গ্রেপ্তারে লাগে শারীরিক হেফাজত, গ্রেপ্তারের মেমো এবং চব্বিশ ঘণ্টার মধ্যে ম্যাজিস্ট্রেটের সামনে হাজির করা। যে ফোনকারী গোপনীয়তা ও টাকা স্থানান্তর দাবি করে সে-ই অপরাধ করছে, যা 1930-এ রিপোর্ট করা উচিত।
মধ্যস্থতাকারী ও কনটেন্ট অপসারণ
সেফ হারবার ও তার শর্ত
IT আইনের ধারা 79 মধ্যস্থতাকারীকে তৃতীয় পক্ষের তথ্যের দায় থেকে রক্ষা করে কেবল যদি তার ভূমিকা প্রবেশাধিকার দেওয়া বা হোস্টিংয়ে সীমিত থাকে, সে প্রেরণ শুরু না করে, প্রাপক বাছাই না করে বা কনটেন্ট পরিবর্তন না করে, এবং যথাযথ সতর্কতা ও সরকারের নির্ধারিত নির্দেশিকা মানে। সুরক্ষা হারিয়ে যায় যদি সে বেআইনি কাজে ষড়যন্ত্রে লিপ্ত হয়, অথবা উপাদানটি বেআইনি কাজে ব্যবহৃত হচ্ছে এমন প্রকৃত জ্ঞান, বা সরকারের নোটিস, পাওয়ার পর দ্রুত তা সরাতে বা তাতে প্রবেশ বন্ধ করতে ব্যর্থ হয় (ধারা 79(3))।
2025 ও 2026 সালে সংশোধিত IT বিধি, 2021
যথাযথ সতর্কতার বিবরণ আছে তথ্যপ্রযুক্তি (মধ্যস্থতাকারী নির্দেশিকা ও ডিজিটাল মিডিয়া নৈতিকতা বিধি) বিধি, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021)-এ, যা 10/02/2026 তারিখের বিজ্ঞপ্তিতে 20/02/2026 থেকে কার্যকর হিসেবে সংশোধিত হয়েছে:
- আদালতের আদেশ ও সরকারি নোটিস। প্রকৃত জ্ঞান হওয়ার তিন ঘণ্টার মধ্যে (আগে ছত্রিশ ঘণ্টা) কনটেন্ট সরাতে হবে, এবং সেই জ্ঞান আসে কেবল আদালতের আদেশ থেকে, অথবা যুগ্ম সচিবের নিচে নন এমন পদমর্যাদার কোনো অনুমোদিত আধিকারিকের (এমন আধিকারিক নিযুক্ত না থাকলে ডিরেক্টর) লিখিত বার্তা থেকে, অথবা পুলিশের ক্ষেত্রে বিশেষভাবে অনুমোদিত একজন ডেপুটি ইনস্পেক্টর জেনারেলের কাছ থেকে, সচিব স্তরে মাসিক পর্যালোচনা সহ (বিধি 3(1)(d))।
- অন্তরঙ্গ ছবি ও ছদ্মবেশ। যে কনটেন্ট কারও গোপনাঙ্গ প্রকাশ করে, নগ্নতা বা যৌন ক্রিয়া দেখায়, অথবা কারও ছদ্মবেশ ধারণ করে, বিকৃত ছবি সহ, তা সেই ব্যক্তির অভিযোগের দুই ঘণ্টার মধ্যে সরাতে হবে (বিধি 3(2)(b), আগে চব্বিশ ঘণ্টা)।
- অভিযোগ। অভিযোগ আধিকারিক চব্বিশ ঘণ্টার মধ্যে অভিযোগের প্রাপ্তিস্বীকার করেন এবং সাত দিনের মধ্যে (আগে পনেরো) তার নিষ্পত্তি করেন, এবং কিছু শ্রেণির বেআইনি কনটেন্ট সরানোর অনুরোধের নিষ্পত্তি হয় ছত্রিশ ঘণ্টার মধ্যে (আগে বাহাত্তর) (বিধি 3(2)(a))।
- AI দিয়ে তৈরি কনটেন্ট। প্ল্যাটফর্মগুলিকে বৈধ কৃত্রিমভাবে তৈরি কনটেন্টে লেবেল দিতে হবে, বেআইনি ডিপফেক আটকাতে হবে এবং কেবল অভিযোগে নয়, নিজেদের জ্ঞানের ভিত্তিতেও ব্যবস্থা নিতে হবে। বিধি মেনে কনটেন্ট সরালে প্ল্যাটফর্ম তার সেফ হারবার হারায় না।
অভিযোগ আধিকারিকের সিদ্ধান্তে অসন্তুষ্ট ব্যবহারকারী বিধির অধীনে গঠিত অভিযোগ আপিল কমিটির (Grievance Appellate Committee) কাছে আপিল করতে পারেন। আলাদাভাবে, কেন্দ্রীয় সরকার ধারা 69A-এর অধীনে কনটেন্ট ব্লক করার নির্দেশ দিতে পারে, এবং আদালত নামধারী ও অজ্ঞাত ব্যক্তিদের বিরুদ্ধে নিষেধাজ্ঞা দেয়, প্ল্যাটফর্মগুলিকে কনটেন্ট সরানোর ও কে তা পোস্ট করেছে তা প্রকাশের নির্দেশ সহ। কার্যালয়ের ডিপফেক ও AI-এর অপব্যবহার সংক্রান্ত পৃষ্ঠায় আদালতের প্রতিকারগুলি আছে।
IT আইনের অধীনে ন্যায়নির্ণয় ও আপিল
ন্যায়নির্ণয়কারী আধিকারিক
অননুমোদিত প্রবেশ, ডাউনলোড, ম্যালওয়্যার, ব্যাঘাত বা এমন কাজে যাঁর কম্পিউটার, ডেটা বা নেটওয়ার্কের ক্ষতি হয়েছে তিনি ধারা 43-এর অধীনে ক্ষতিপূরণ দাবি করতে পারেন, এবং 13/05/2027 পর্যন্ত, কোনো কোম্পানির সংবেদনশীল ব্যক্তিগত ডেটা অবহেলায় পরিচালনায় ক্ষতিগ্রস্ত ব্যক্তি ধারা 43A-এর অধীনে দাবি করতে পারেন। দাবি যায় ধারা 46-এর অধীনে ন্যায়নির্ণয়কারী আধিকারিকের কাছে, যিনি সেই দাবিগুলির নিষ্পত্তি করেন যেখানে আঘাত বা ক্ষতি Rs. 5 কোটির বেশি নয়; বড় দাবি যায় উপযুক্ত দেওয়ানি আদালতে (ধারা 46(1A))। 2003 সালের একটি কেন্দ্রীয় আদেশে প্রতিটি রাজ্য বা কেন্দ্রশাসিত অঞ্চলের তথ্যপ্রযুক্তি বিভাগের সচিব ন্যায়নির্ণয়কারী আধিকারিক। আধিকারিক তদন্ত করেন, যাঁর বিরুদ্ধে অভিযোগ তাঁকে শুনানির সুযোগ দেন, এবং অর্জিত লাভ, ঘটানো ক্ষতি ও ত্রুটি বারবার হয়েছে কি না বিবেচনা করে ক্ষতিপূরণ স্থির করেন (ধারা 47)। ন্যায়নির্ণয়কারী আধিকারিক বা আপিল ট্রাইব্যুনাল যে বিষয়ের নিষ্পত্তিতে ক্ষমতাপ্রাপ্ত, কোনো দেওয়ানি আদালত তা গ্রহণ করতে পারে না (ধারা 61)।
আপিল
- TDSAT-এ। অর্থ আইন, 2017-এর পর থেকে প্রাক্তন সাইবার আপিল ট্রাইব্যুনালের জায়গায় টেলিকম বিরোধ নিষ্পত্তি ও আপিল ট্রাইব্যুনাল IT আইনের অধীনে আপিল ট্রাইব্যুনাল (ধারা 48)। ন্যায়নির্ণয়কারী আধিকারিকের আদেশের বিরুদ্ধে আপিল প্রতিলিপি পাওয়ার পঁয়তাল্লিশ দিনের মধ্যে দাখিল করা হয়, এবং যথেষ্ট কারণে ট্রাইব্যুনাল দেরিতে করা আপিল গ্রহণ করতে পারে (ধারা 57)। পক্ষগুলির সম্মতিতে দেওয়া আদেশের বিরুদ্ধে কোনো আপিল চলে না।
- হাই কোর্টে। TDSAT-এর সিদ্ধান্তের বিরুদ্ধে তথ্য বা আইনের যেকোনো প্রশ্নে হাই কোর্টে আপিল চলে, সিদ্ধান্ত জানানোর ষাট দিনের মধ্যে, যথেষ্ট কারণে আরও ষাট দিন বাড়ানো যায় (ধারা 62)।
- DPDP আপিল। ডেটা সুরক্ষা বোর্ডের আদেশের বিরুদ্ধে আপিলও ষাট দিনের মধ্যে TDSAT-এ যায় (ধারা 29, DPDP আইন)। কার্যালয়ের TDSAT প্রক্রিয়া সংক্রান্ত পৃষ্ঠায় ট্রাইব্যুনাল কীভাবে কাজ করে তার বর্ণনা আছে।
যে প্রশ্নগুলি মানুষ করেন
DPDP আইন কি এখন কার্যকর?
আংশিকভাবে। ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা বিধি, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 তারিখে বিজ্ঞাপিত হয়েছে এবং আইনটি পর্যায়ক্রমে কার্যকর হচ্ছে। ডেটা সুরক্ষা বোর্ড (Data Protection Board) ও প্রক্রিয়াগত বিধানগুলি 13/11/2025 থেকে প্রযোজ্য, এবং কনসেন্ট ম্যানেজার সংক্রান্ত বিধান 13/11/2026 থেকে। ব্যবসার প্রধান কর্তব্য, যেমন নোটিস, সম্মতি, নিরাপত্তা, লঙ্ঘনের রিপোর্ট ও ডেটা মুছে ফেলা, এবং ব্যক্তির অধিকারগুলি জরিমানা সহ 13/05/2027 থেকে প্রযোজ্য। ততদিন পর্যন্ত সংবেদনশীল ব্যক্তিগত ডেটা অবহেলায় পরিচালনার জন্য ক্ষতিপূরণ নিয়ন্ত্রণ করে চলেছে তথ্যপ্রযুক্তি আইন, 2000 (Information Technology Act, 2000)-এর ধারা 43A এবং 2011 সালের বিধি। তবে প্রস্তুতিতে কয়েক মাস লাগে।
DPDP আইনে ডেটা লঙ্ঘনের জরিমানা কত?
ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা আইন, 2023 (Digital Personal Data Protection Act, 2023)-এর তফসিলে সর্বোচ্চ জরিমানা নির্ধারিত আছে। লঙ্ঘন রোধে যুক্তিসঙ্গত নিরাপত্তা ব্যবস্থা না নিলে Rs. 250 কোটি পর্যন্ত; বোর্ড ও ক্ষতিগ্রস্ত ব্যক্তিদের লঙ্ঘনের কথা না জানালে, অথবা শিশুদের ডেটা সংক্রান্ত কর্তব্য লঙ্ঘন করলে, Rs. 200 কোটি পর্যন্ত; উল্লেখযোগ্য ডেটা ফিডুশিয়ারির অতিরিক্ত কর্তব্য লঙ্ঘন করলে Rs. 150 কোটি পর্যন্ত; এবং অন্যান্য লঙ্ঘনে Rs. 50 কোটি পর্যন্ত। লঙ্ঘনের প্রকৃতি, গুরুত্ব ও স্থায়িত্ব এবং তা কমাতে নেওয়া পদক্ষেপ বিবেচনা করে বোর্ড অঙ্ক স্থির করে। এই জরিমানাগুলি 13/05/2027 থেকে প্রযোজ্য।
কোম্পানিকে কত ঘণ্টার মধ্যে ডেটা লঙ্ঘনের রিপোর্ট করতে হয়?
ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা বিধি, 2025-এর বিধি 7 অনুযায়ী, যা 13/05/2027 থেকে প্রযোজ্য, ডেটা ফিডুশিয়ারি (data fiduciary) ব্যক্তিগত ডেটা লঙ্ঘনের কথা জানামাত্র দেরি না করে ডেটা সুরক্ষা বোর্ডকে জানাবে, তার প্রকৃতি, ব্যাপ্তি, সময় ও সম্ভাব্য প্রভাবের বর্ণনা সহ। বাহাত্তর ঘণ্টার মধ্যে, অথবা অনুরোধে বোর্ড যে দীর্ঘতর সময় দেয় তার মধ্যে, তাকে বোর্ডকে লঙ্ঘন সম্পর্কে হালনাগাদ ও বিস্তারিত তথ্য দিতে হবে, তা কমাতে নেওয়া ব্যবস্থা সহ। প্রত্যেক ক্ষতিগ্রস্ত ব্যক্তিকেও দেরি না করে সহজ ভাষায় লঙ্ঘন, তার সম্ভাব্য পরিণাম এবং তিনি কী করতে পারেন তা জানাতে হবে।
অনলাইন প্রতারণায় আমি টাকা হারিয়েছি। কীভাবে তা ফেরত পাব?
অবিলম্বে 1930 হেল্পলাইনে বা cybercrime.gov.in-এ রিপোর্ট করুন, কারণ টাকা তোলার আগেই ব্যবস্থাটি প্রাপক অ্যাকাউন্টে অঙ্কটি আটকে রাখতে পারে। একই দিনে আপনার ব্যাংককে লিখিতভাবে জানান এবং প্রাপ্তিস্বীকার রেখে দিন। লেনদেনের ID ও স্ক্রিনশট সহ পুলিশের কাছে লিখিত অভিযোগ দাখিল করুন। ফ্রিজ করা টাকা আপনাকে ফেরত দেন ম্যাজিস্ট্রেট, ভারতীয় নাগরিক সুরক্ষা সংহিতা, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023)-এর ধারা 497 ও 503-এর অধীনে আবেদনের ভিত্তিতে। ব্যাংক তার কর্তব্যে ব্যর্থ হয়ে থাকলে ব্যাংকের কাছে এবং তারপর রিজার্ভ ব্যাংকের ওম্বাডসম্যানের কাছে অভিযোগ, অথবা ভোক্তা অভিযোগও চলতে পারে।
অন্য কারও সাইবার অভিযোগের কারণে আমার ব্যাংক অ্যাকাউন্ট ফ্রিজ হয়েছে। আমি কী করতে পারি?
ব্যাংকের কাছে লিখিতভাবে চান অভিযোগ বা প্রাপ্তিস্বীকার নম্বর, যে থানা বা সাইবার সেল ফ্রিজ করতে বলেছে, এবং চিহ্নিত অঙ্ক। আপনার অ্যাকাউন্ট স্টেটমেন্ট এবং বিতর্কিত জমার ব্যাখ্যা দেওয়া নথি সহ সেই তদন্তকারী আধিকারিককে লিখুন। ফ্রিজ হল একটি জব্দ, যা পুলিশকে ম্যাজিস্ট্রেটকে জানাতে হয়, তাই তা চলতে থাকলে আপনি সংশ্লিষ্ট ম্যাজিস্ট্রেটের কাছে অ্যাকাউন্ট, বা বিতর্কিত অঙ্কের অতিরিক্ত অর্থ, ছাড়ানোর আবেদন করতে পারেন। ফ্রিজ কর্তৃত্বহীন বা স্পষ্টতই অসামঞ্জস্যপূর্ণ হলে সংবিধানের অনুচ্ছেদ 226-এর অধীনে হাই কোর্টে রিট পিটিশন দাখিল করা যেতে পারে।
অনলাইন প্রতারণা ও পরিচয় চুরিতে কোন ধারা প্রযোজ্য?
তথ্যপ্রযুক্তি আইন, 2000 অনুযায়ী পরিচয় চুরি ধারা 66C এবং কম্পিউটার রিসোর্স ব্যবহার করে ছদ্মবেশে প্রতারণা ধারা 66D, প্রত্যেকটিতে তিন বছর পর্যন্ত কারাদণ্ড এবং Rs. 1 লাখ পর্যন্ত জরিমানা। অসৎ উদ্দেশ্যে হ্যাকিং বা ডেটা চুরি পড়ে ধারা 43-এর সঙ্গে পঠিত ধারা 66-এর আওতায়। ভারতীয় ন্যায় সংহিতা, 2023 (Bharatiya Nyaya Sanhita, 2023) অনুযায়ী প্রতারণা ধারা 318, ছদ্মবেশে প্রতারণা ধারা 319, তোলাবাজি ধারা 308, এবং প্রতারণার জন্য জালিয়াতি ধারা 336(3)। পুলিশ সাধারণত দুই আইনের অপরাধই নথিভুক্ত করে। তিন বছরের IT আইনের অপরাধ জামিনযোগ্য বলে মামলার গুরুত্ব প্রায়ই নির্ধারণ করে BNS-এর ধারাগুলি।
আমার নকল বা অন্তরঙ্গ ছবি প্ল্যাটফর্মকে কত দ্রুত সরাতে হবে?
20/02/2026 থেকে কার্যকর সংশোধনী সহ IT বিধি, 2021-এর বিধি 3(2)(b) অনুযায়ী, যেখানে কনটেন্ট আপনার গোপনাঙ্গ প্রকাশ করে, আপনাকে নগ্ন অবস্থায় বা যৌন ক্রিয়ায় দেখায়, অথবা আপনার ছদ্মবেশ ধারণ করে, বিকৃত বা AI দিয়ে তৈরি ছবি সহ, সেখানে আপনার অভিযোগ পাওয়ার দুই ঘণ্টার মধ্যে মধ্যস্থতাকারীকে (intermediary) তা সরাতে বা তাতে প্রবেশ বন্ধ করতে সব যুক্তিসঙ্গত ব্যবস্থা নিতে হবে। আগে এই সময় ছিল চব্বিশ ঘণ্টা। প্ল্যাটফর্মের অভিযোগ ব্যবস্থার মাধ্যমে অভিযোগ করুন, প্রাপ্তিস্বীকার ও লিংকগুলি রেখে দিন, এবং cybercrime.gov.in-এ রিপোর্ট করুন। কনটেন্ট থেকে গেলে আদালত তা সরানোর আদেশ দিতে পারে, প্রায়ই প্রথম দিনেই।
যে কোম্পানি আমার ডেটা ফাঁস করেছে তার কাছ থেকে কি ক্ষতিপূরণ দাবি করা যায়?
হ্যাঁ, তবে ডেটা সুরক্ষা বোর্ডের কাছ থেকে নয়, যার জরিমানা যায় সরকারের কাছে। 13/05/2027 পর্যন্ত, যে নিগমবদ্ধ সংস্থা তার কাছে থাকা সংবেদনশীল ব্যক্তিগত ডেটা রক্ষায় অবহেলাবশত ব্যর্থ হয়, সে IT আইনের ধারা 43A-এর অধীনে ক্ষতিপূরণ দিতে দায়ী, যা দাবি করা হয় অঙ্ক Rs. 5 কোটির বেশি না হলে ন্যায়নির্ণয়কারী আধিকারিকের কাছে এবং তার বেশি হলে দেওয়ানি আদালতে। 13/05/2027-এর পর ধারা 43A বাদ যায়, এবং ক্ষতিপূরণ দাবি করা হয় দেওয়ানি মামলা বা ভোক্তা অভিযোগে, আর বোর্ড লঙ্ঘন ও জরিমানার বিষয় দেখে। লঙ্ঘনের নোটিস এবং ক্ষতির প্রমাণ রেখে দিন।
সাইবার আপিল ট্রাইব্যুনাল উঠে যাওয়ার পর IT আইনের আপিল এখন কে শোনে?
টেলিকম বিরোধ নিষ্পত্তি ও আপিল ট্রাইব্যুনাল (Telecom Disputes Settlement and Appellate Tribunal)। অর্থ আইন, 2017 (Finance Act, 2017)-এর পর থেকে তথ্যপ্রযুক্তি আইন, 2000-এর ধারা 48 TDSAT-কে আইনটির অধীনে আপিল ট্রাইব্যুনাল করেছে। ন্যায়নির্ণয়কারী আধিকারিকের আদেশের বিরুদ্ধে আপিল প্রতিলিপি পাওয়ার পঁয়তাল্লিশ দিনের মধ্যে দাখিল করতে হবে, এবং যথেষ্ট কারণে ট্রাইব্যুনাল দেরিতে করা আপিল গ্রহণ করতে পারে (ধারা 57)। সিদ্ধান্তের ষাট দিনের মধ্যে, আরও ষাট দিন বাড়ানো যায়, তথ্য বা আইনের যেকোনো প্রশ্নে হাই কোর্টে পরবর্তী আপিল চলে (ধারা 62)। ডেটা সুরক্ষা বোর্ডের আদেশের বিরুদ্ধে আপিলও ষাট দিনের মধ্যে TDSAT-এ যায়।
DPDP আইন কি ছোট ব্যবসা বা স্টার্টআপের ক্ষেত্রে প্রযোজ্য?
হ্যাঁ। আইনটিতে টার্নওভার বা আকারের কোনো সীমা নেই: যিনি ভারতে ডিজিটাল ব্যক্তিগত ডেটা প্রক্রিয়াকরণ করেন, অথবা বিদেশ থেকে ভারতের মানুষকে পণ্য বা পরিষেবা দেন, তিনি যে ডেটা প্রক্রিয়াকরণের সিদ্ধান্ত নেন তার জন্য ডেটা ফিডুশিয়ারি, গ্রাহক, কর্মচারী ও বিক্রেতার ডেটা সহ। সরকার বিজ্ঞপ্তির মাধ্যমে কিছু শ্রেণিকে, স্টার্টআপ সহ, কয়েকটি কর্তব্য থেকে ছাড় দিতে পারে, এবং ভারী কর্তব্যগুলি পড়ে কেবল উল্লেখযোগ্য ডেটা ফিডুশিয়ারি হিসেবে বিজ্ঞাপিতদের ওপর। ছোট ব্যবসার উচিত 13/05/2027-এর আগে সে যে ডেটা সংগ্রহ করে তার মানচিত্র তৈরি করা, একটি স্পষ্ট নোটিস লেখা, অভিযোগের জন্য যোগাযোগের ব্যবস্থা করা এবং বিক্রেতাদের সঙ্গে চুক্তি করা।
এই উত্তরগুলি শিক্ষামূলক সারসংক্ষেপ; কোনো নির্দিষ্ট মামলা বা বিষয়ে এগুলি আইনি পরামর্শ নয়।
গুরুত্বপূর্ণ প্রশ্নের প্রাপ্য খুঁটিয়ে পড়া ব্রিফ।
সাক্ষাৎ-বৈঠক হয় আগে থেকে সময় নিয়ে, G-46, Basement, Greater Kailash III, New Delhi ঠিকানায়। চিঠিপত্র প্রধান আইনজীবী নিজে পড়েন।
এই পৃষ্ঠা Bar Council of India Rules-এর অনুমতি অনুযায়ী Lokesh Bhardwaj Law Offices-এর কাজ সম্পর্কে সাধারণ তথ্য দেয়। এটি আইনি পরামর্শ নয়, এবং এটি অ্যাডভোকেট ও মক্কেলের সম্পর্ক তৈরি করে না। LBLO কোনো বিষয়ে কেবল লিখিতভাবে সম্মত নিযুক্তির ভিত্তিতেই কাজ করে।
16/11/2026 তারিখে প্রচলিত আইন অনুযায়ী।