
डेटा संरक्षण और साइबर कानून: DPDP अधिनियम और नियम, साइबर अपराध, धोखाधड़ी, कंटेंट हटवाना और IT Act की अपीलें
यहाँ कानून के दो क्षेत्र मिलते हैं: डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023, जो तय करता है कि कारोबार व्यक्तिगत डेटा को कैसे संभालें, और सूचना प्रौद्योगिकी अधिनियम, 2000 तथा आपराधिक कानून, जो कंप्यूटर के दुरुपयोग और ऑनलाइन धोखाधड़ी से निपटते हैं।
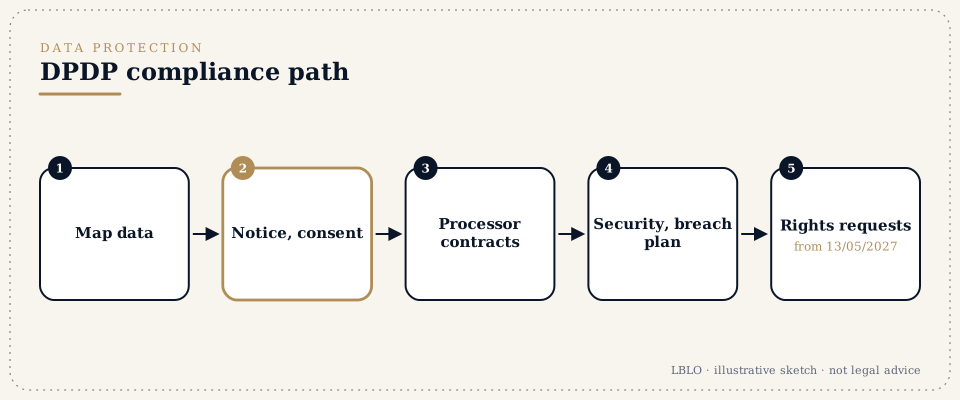
संक्षेप में
- DPDP ढाँचा। डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 13/11/2025 को अधिसूचित हुए। डेटा संरक्षण बोर्ड के प्रावधान तुरंत लागू हो गए; सहमति प्रबंधक के प्रावधान 13/11/2026 से; कारोबारों के मुख्य दायित्व और व्यक्तियों के अधिकार 13/05/2027 से लागू होंगे।
- जुर्माने। उचित सुरक्षा उपाय न करने पर Rs. 250 करोड़ तक, उल्लंघन की सूचना न देने पर या बच्चों के डेटा से जुड़े दायित्व तोड़ने पर Rs. 200 करोड़ तक, और दूसरे उल्लंघनों पर Rs. 50 करोड़ तक। जुर्माने सरकार को जाते हैं, व्यक्ति को नहीं।
- उल्लंघन की सूचना। 13/05/2027 से व्यक्तिगत डेटा के उल्लंघन की सूचना बोर्ड को बिना देरी और बहत्तर घंटों के भीतर विस्तार से दी जाएगी, और हर प्रभावित व्यक्ति को बताया जाएगा।
- साइबर अपराध। पहचान की चोरी और रूप बदलकर ठगी (धारा 66C और 66D, IT Act) में तीन साल तक की सज़ा और जुर्माना है; ठगी और जबरन वसूली की सज़ा भारतीय न्याय संहिता, 2023 की धारा 318 और 308 के तहत होती है।
- ऑनलाइन धोखाधड़ी। तुरंत 1930 हेल्पलाइन या cybercrime.gov.in पर रिपोर्ट करें ताकि पैसा पाने वाले खाते में फ़्रीज़ हो सके; फ़्रीज़ पैसा मजिस्ट्रेट छुड़वाते हैं।
- कंटेंट हटवाना। प्लेटफ़ॉर्मों को अंतरंग या मॉर्फ़ की गई तस्वीरें संबंधित व्यक्ति की शिकायत के दो घंटे के भीतर हटानी होंगी, और ग़ैरकानूनी कंटेंट अदालत के आदेश या अधिकृत सरकारी नोटिस के तीन घंटे के भीतर (IT नियम, 2021, जैसे 2026 में संशोधित)।
- मुआवज़ा। कंप्यूटर सिस्टम को हुए Rs. 5 करोड़ तक के नुकसान के दावे IT Act की धारा 46 के तहत न्यायनिर्णायक अधिकारी के पास जाते हैं; अपील पैंतालीस दिनों के भीतर TDSAT में होती है, और फिर साठ दिनों के भीतर हाई कोर्ट में।
शब्द जो आप सुनेंगे
- डेटा न्यासी (Data fiduciary)
- वह व्यक्ति जो तय करता है कि व्यक्तिगत डेटा क्यों और कैसे प्रोसेस होगा, आम तौर पर वह कारोबार जिसका ग्राहक या कर्मचारी से लेनदेन है।
- डेटा प्रोसेसर (Data processor)
- वह व्यक्ति जो किसी डेटा न्यासी की ओर से व्यक्तिगत डेटा प्रोसेस करता है, जैसे क्लाउड, पेरोल या मार्केटिंग वेंडर।
- डेटा प्रधान (Data principal)
- वह व्यक्ति जिससे व्यक्तिगत डेटा जुड़ा है; बच्चे के मामले में उसके माता-पिता या वैध अभिभावक।
- सहमति प्रबंधक (consent manager)
- डेटा संरक्षण बोर्ड में पंजीकृत वह व्यक्ति जिसके ज़रिए कोई व्यक्ति सहमति दे सकता है, उसे संभाल सकता है और वापस ले सकता है (धारा 6(7) से 6(9), DPDP अधिनियम)।
- महत्वपूर्ण डेटा न्यासी (significant data fiduciary)
- वह डेटा न्यासी जिसे सरकार उसके द्वारा संभाले जाने वाले डेटा की मात्रा या संवेदनशीलता के कारण अधिसूचित करती है, और जिस पर अतिरिक्त दायित्व होते हैं: भारत में डेटा संरक्षण अधिकारी, एक स्वतंत्र डेटा ऑडिटर और समय-समय पर प्रभाव आकलन (धारा 10)।
- मध्यस्थ (Intermediary)
- वह व्यक्ति जो दूसरों की ओर से इलेक्ट्रॉनिक रिकॉर्ड प्राप्त, संग्रहित या प्रेषित करता है: टेलीकॉम और इंटरनेट प्रदाता, प्लेटफ़ॉर्म, मार्केटप्लेस, सर्च इंजन, होस्टिंग सेवाएँ।
- सेफ़ हार्बर (Safe harbour)
- IT Act की धारा 79 का वह संरक्षण जो मध्यस्थ को तीसरे पक्ष के कंटेंट की ज़िम्मेदारी से बचाता है, बशर्ते वह उचित सावधानी बरते और कंटेंट हटाने की वैध माँगों पर कार्रवाई करे।
- न्यायनिर्णायक अधिकारी (Adjudicating officer)
- IT Act की धारा 46 के तहत मुआवज़े और जुर्माने के दावे तय करने के लिए नियुक्त अधिकारी; 2003 के एक केंद्रीय आदेश से हर राज्य या केंद्र शासित प्रदेश के सूचना प्रौद्योगिकी विभाग के सचिव को यह अधिकारी नियुक्त किया गया था।
- धारा 63 का प्रमाणपत्र (Section 63 certificate)
- भारतीय साक्ष्य अधिनियम, 2023 (Bharatiya Sakshya Adhiniyam, 2023) के तहत इलेक्ट्रॉनिक रिकॉर्ड साबित करने के लिए ज़रूरी प्रमाणपत्र (पुराने साक्ष्य अधिनियम की धारा 65B), जिस पर डिवाइस या सिस्टम के प्रभारी व्यक्ति और तकनीकी रूप से योग्य व्यक्ति, दोनों के हस्ताक्षर हों, अनुसूची में दिए प्रारूप में।
विस्तार से
DPDP अधिनियम और नियमों के तहत डेटा संरक्षण
तारीख़ें
डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (2023 का अधिनियम 22) तीन चरणों में लागू किया जा रहा है। अधिसूचना G.S.R. 843(E) और डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 (G.S.R. 846(E)) द्वारा, दोनों 13/11/2025 के:
- 13/11/2025 से: परिभाषाएँ, डेटा संरक्षण बोर्ड (धारा 18 से 26), नियम बनाने के और व्यवस्था से जुड़े दूसरे प्रावधान, और सूचना का अधिकार अधिनियम, 2005 (Right to Information Act, 2005) में संशोधन, जो अब "व्यक्तिगत जानकारी से जुड़ी सूचना" को छूट देता है (धारा 44(3)); नियम 1, 2 और 17 से 21;
- 13/11/2026 से: सहमति प्रबंधकों का पंजीकरण और उनके दायित्व (धारा 6(9) और नियम 4);
- 13/05/2027 से: बाकी सब कुछ, जिसमें डेटा न्यासियों के दायित्व (धारा 4 से 10), डेटा प्रधानों के अधिकार (धारा 11 से 14), सीमा पार डेटा भेजना (धारा 16), जुर्माने (धारा 33) और नियम 3, 5 से 16, 22 और 23 शामिल हैं। इसी तारीख़ को IT Act की धारा 43A, जो संवेदनशील व्यक्तिगत डेटा को लापरवाही से संभालने पर मुआवज़े का मौजूदा आधार है, हटा दी जाएगी (धारा 44(2))।
बोर्ड 13/11/2025 से स्थापित है। 2026 की रिपोर्टों से संकेत मिला कि उसके अध्यक्ष और सदस्यों की नियुक्ति अभी नहीं हुई थी, इसलिए उस पर भरोसा करने से पहले जाँच लें कि वह काम कर रहा है या नहीं।
यह किन पर लागू होता है
अधिनियम भारत में प्रोसेस होने वाले डिजिटल व्यक्तिगत डेटा पर लागू होता है, और भारत के बाहर होने वाली उस प्रोसेसिंग पर भी जो भारत के लोगों को सामान या सेवाएँ देने से जुड़ी हो (धारा 3)। यह पूरी तरह निजी या घरेलू उद्देश्य से प्रोसेस किए गए व्यक्तिगत डेटा पर लागू नहीं होता, न उस डेटा पर जिसे व्यक्ति ने ख़ुद सार्वजनिक किया हो या जिसे प्रकाशित करना किसी की कानूनी बाध्यता हो।
13/05/2027 तक कारोबार को क्या करना होगा
- वैध आधार। व्यक्तिगत डेटा केवल सहमति पर या धारा 7 में सूचीबद्ध किसी वैध उपयोग के लिए प्रोसेस करें (जैसे वह उद्देश्य जिसके लिए व्यक्ति ने अपनी मर्ज़ी से डेटा दिया, रोज़गार से जुड़े उद्देश्य, या कानून का पालन)।
- नोटिस। सहमति माँगने से पहले या उसके साथ, साफ़ और सरल भाषा में नोटिस दें, जिसमें डेटा और उद्देश्य का ब्योरा हो और यह बताया जाए कि सहमति कैसे वापस ली जाए और शिकायत कैसे की जाए (धारा 5 और नियम 3)।
- वैध सहमति। स्वतंत्र, विशिष्ट, सूचित, बिना शर्त और असंदिग्ध, साफ़ सकारात्मक कार्रवाई से दी गई, और उसे वापस लेना उतना ही आसान हो जितना देना (धारा 6)।
- सुरक्षा। उचित सुरक्षा उपाय, जिनमें जहाँ ठीक हो वहाँ एन्क्रिप्शन या मास्किंग, पहुँच पर नियंत्रण, और कम से कम एक साल तक रखे गए लॉग शामिल हैं (धारा 8(5) और नियम 6)।
- उल्लंघन पर कार्रवाई। उल्लंघन का पता चलने पर बोर्ड को बिना देरी सूचना दें और बहत्तर घंटों के भीतर, या बोर्ड जो लंबी अवधि दे उसके भीतर, विस्तृत रिपोर्ट दें, और हर प्रभावित डेटा प्रधान को सूचना दें (धारा 8(6) और नियम 7)।
- डेटा मिटाना। उद्देश्य पूरा होने पर या सहमति वापस लिए जाने पर डेटा मिटा दें (धारा 8(7)); बड़े ई-कॉमर्स, गेमिंग और सोशल मीडिया प्लेटफ़ॉर्मों को तीसरी अनुसूची में दी अवधि के बाद निष्क्रिय उपयोगकर्ताओं का डेटा अड़तालीस घंटे के नोटिस के साथ मिटाना होगा (नियम 8)।
- प्रोसेसर के अनुबंध। प्रोसेसरों को केवल वैध अनुबंध के तहत काम पर रखें; वे जो करें उसकी ज़िम्मेदारी डेटा न्यासी की ही रहती है (धारा 8(1) और (2))।
- शिकायतें। सवालों के लिए एक संपर्क और ऐसी शिकायत व्यवस्था प्रकाशित करें जो नब्बे दिनों से अधिक न होने वाली अवधि में जवाब दे (धारा 8(10) और नियम 14)।
- बच्चे। बच्चे का डेटा प्रोसेस करने से पहले माता-पिता की सत्यापन योग्य सहमति लें, और बच्चों को ट्रैक न करें, उनके व्यवहार की निगरानी न करें और उन्हें लक्ष्य बनाकर विज्ञापन न दिखाएँ (धारा 9 और नियम 10)।
व्यक्ति के अधिकार और बोर्ड
13/05/2027 से कोई व्यक्ति अपने पास रखे गए डेटा का और यह किसके साथ साझा किया गया इसका सार माँग सकता है, उसे सुधरवा, पूरा करवा, अद्यतन करवा या मिटवा सकता है, शिकायत व्यवस्था का उपयोग कर सकता है, और अपनी मृत्यु या अक्षमता के बाद अपनी ओर से काम करने के लिए किसी को नामित कर सकता है (धारा 11 से 14)। पहले शिकायत व्यवस्था का उपयोग करना होगा; उसके बाद ही शिकायत डेटा संरक्षण बोर्ड के पास जा सकती है (धारा 13(3) और धारा 27)। बोर्ड स्वैच्छिक वचन स्वीकार कर सकता है (धारा 32) और अनुसूची की सीमाओं तक जुर्माना लगा सकता है (धारा 33)। बोर्ड के आदेश के ख़िलाफ़ अपील आदेश मिलने के साठ दिनों के भीतर दूरसंचार विवाद समाधान और अपीलीय अधिकरण (TDSAT) में होती है, और TDSAT को छह महीनों में उसका निपटारा करने का प्रयास करना है (धारा 29)। जो व्यक्ति नुकसान का मुआवज़ा चाहता है, उसे दीवानी अदालत, उपभोक्ता आयोग में, या 13/05/2027 तक IT Act की धारा 43A के तहत दावा करना होगा।
विदेश में डेटा भेजना
व्यक्तिगत डेटा किसी भी देश में भेजा जा सकता है, सिवाय उस देश के जिस पर केंद्र सरकार अधिसूचना से रोक लगाए (धारा 16)। जो क्षेत्रीय नियम डेटा भारत में रखने की माँग करते हैं, जैसे भुगतान प्रणाली के डेटा पर रिज़र्व बैंक का नियम, वे लागू रहते हैं।
IT Act और BNS के तहत साइबर अपराध
IT Act के सबसे ज़्यादा लगाए जाने वाले अपराध
- धारा 66: धारा 43 का कोई काम (बिना अनुमति पहुँच, डाउनलोड करना, मैलवेयर डालना, नुकसान पहुँचाना, पहुँच रोकना) बेईमानी से या कपटपूर्वक करना: तीन साल तक की सज़ा या Rs. 5 लाख तक का जुर्माना, या दोनों।
- धारा 66C: पहचान की चोरी, यानी किसी और के पासवर्ड, इलेक्ट्रॉनिक हस्ताक्षर या दूसरी विशिष्ट पहचान का कपटपूर्ण उपयोग: तीन साल तक की सज़ा और Rs. 1 लाख तक का जुर्माना।
- धारा 66D: कंप्यूटर संसाधन से रूप बदलकर ठगी: तीन साल तक की सज़ा और Rs. 1 लाख तक का जुर्माना।
- धारा 66E: बिना सहमति किसी व्यक्ति के निजी अंगों की तस्वीरें लेना या प्रकाशित करना: तीन साल तक की सज़ा या Rs. 2 लाख तक का जुर्माना, या दोनों।
- धारा 67, 67A और 67B: इलेक्ट्रॉनिक रूप में अश्लील सामग्री, यौन रूप से स्पष्ट सामग्री, और बाल यौन शोषण सामग्री प्रकाशित करना, इसी क्रम में बढ़ती सज़ा के साथ।
- धारा 72A: वैध अनुबंध का उल्लंघन करते हुए व्यक्तिगत जानकारी उजागर करना।
तीन साल या उससे अधिक की सज़ा वाले अपराध संज्ञेय हैं, और तीन साल की सज़ा वाले अपराध ज़मानती हैं (धारा 77B)। आजीवन कारावास या तीन साल से अधिक की सज़ा वाले अपराधों को छोड़कर बाकी अपराधों में अदालत समझौता (कंपाउंडिंग) करा सकती है (धारा 77A)। जाँच इंस्पेक्टर से नीचे के पद का अधिकारी नहीं कर सकता (धारा 78)। धारा 66A, जिसे सुप्रीम कोर्ट ने 2015 में रद्द कर दिया था, अब अधिनियम से हटा दी गई है।
भारतीय न्याय संहिता, 2023
ज़्यादातर ऑनलाइन धोखाधड़ी सामान्य आपराधिक कानून के तहत भी अपराध है, जो 01/07/2024 से लागू है: ठगी (धारा 318, पुरानी IPC धारा 420), रूप बदलकर ठगी (धारा 319), जबरन वसूली (धारा 308), आपराधिक न्यासभंग (धारा 316), ठगी के उद्देश्य से जालसाज़ी (धारा 336(3)), पीछा करना, जिसमें किसी महिला के इंटरनेट उपयोग की निगरानी भी शामिल है (धारा 78), मानहानि (धारा 356) और अश्लीलता (धारा 294)। जहाँ धोखाधड़ी कोई गिरोह चलाता हो, वहाँ संगठित अपराध और छोटे संगठित अपराध (धारा 111 और 112) के अपराध भी जोड़े जा सकते हैं।
इसे साबित करना
स्क्रीनशॉट, चैट, ईमेल, कॉल रिकॉर्ड और बैंक स्टेटमेंट इलेक्ट्रॉनिक रिकॉर्ड हैं। इन्हें सबूत के रूप में स्वीकार करवाने के लिए भारतीय साक्ष्य अधिनियम, 2023 की धारा 63 के तहत उसकी अनुसूची में दिए प्रारूप में प्रमाणपत्र चाहिए। मूल डिवाइस और लिंक सँभालकर रखें, तारीख़ और समय दर्ज करें, और प्लेटफ़ॉर्म व बैंक के रिकॉर्ड जल्दी मँगवाएँ, इससे पहले कि वे मिट जाएँ।
साइबर धोखाधड़ी: रिपोर्ट, फ़्रीज़ और वसूली
पहला घंटा
- तुरंत 1930 पर कॉल करें या cybercrime.gov.in पर रिपोर्ट करें। राष्ट्रीय रिपोर्टिंग व्यवस्था शिकायत उन बैंकों और वॉलेट को भेजती है जिनमें पैसा गया है, जो उसके निकाले जाने से पहले राशि पर रोक लगा सकते हैं।
- उसी दिन अपने बैंक को लिखित में बताएँ, कार्ड और UPI ब्लॉक करें, और पावती रखें। बिना अनुमति वाले इलेक्ट्रॉनिक लेनदेन के लिए रिज़र्व बैंक के ग्राहक संरक्षण ढाँचे के तहत ग्राहक कितना नुकसान उठाएगा, यह भी इसी पर निर्भर करता है कि रिपोर्ट कितनी जल्दी की गई।
- पुलिस या ज़िले के साइबर पुलिस थाने में लिखित शिकायत दें, और उसके साथ ट्रांज़ैक्शन ID, स्क्रीनशॉट, इस्तेमाल हुए नंबर और 1930 वाली शिकायत की पावती संख्या लगाएँ।
फ़्रीज़ हुआ पैसा वापस पाना
पैसा पाने वाले खाते पर लगी रोक पुलिस द्वारा की गई ज़ब्ती है (भारतीय नागरिक सुरक्षा संहिता, 2023 की धारा 106, पुरानी CrPC धारा 102), जिसकी रिपोर्ट मजिस्ट्रेट को देनी होती है। पीड़ित को पैसा लौटाने का आदेश मजिस्ट्रेट BNSS की धारा 497 और 503 (पुरानी CrPC धारा 451 और 457) के तहत आवेदन पर देते हैं, जिसके साथ शिकायत, रोकी गई राशि की बैंक की पुष्टि और पहचान का सबूत हो। BNSS की धारा 107 पुलिस को यह भी अनुमति देती है कि वह वरिष्ठ अधिकारियों की मंज़ूरी से मजिस्ट्रेट से उस संपत्ति की कुर्की माँगे जिसे अपराध से अर्जित माना जाता है। इसके साथ वसूली का दीवानी मुकदमा, या अपने दायित्व में चूकने वाले बैंक के ख़िलाफ़ उपभोक्ता शिकायत भी चल सकती है।
जब आपका अपना खाता फ़्रीज़ हो
बहुत से खाताधारकों को पता चलता है कि उनका खाता इसलिए फ़्रीज़ हुआ क्योंकि किसी धोखाधड़ी का पैसा उससे होकर गुज़रा, अक्सर कई ट्रांसफ़र के बाद। बैंक से लिखित में शिकायत संख्या और फ़्रीज़ करवाने वाले पुलिस थाने का नाम माँगें, फिर उस जाँच अधिकारी को अपने स्टेटमेंट और विवादित जमा राशि की व्याख्या के साथ लिखें। अगर फ़्रीज़ जारी रहे, तो संबंधित मजिस्ट्रेट के पास छुड़वाने का आवेदन दें, या जहाँ कार्रवाई अनुपातहीन या बिना अधिकार के हो, वहाँ हाई कोर्ट में रिट याचिका दायर करें। कार्यालय का फ़्रीज़ खातों पर कानून जानिए वाला जवाब इसके कदम बताता है।
"डिजिटल अरेस्ट" और ऐसे ही दूसरे घोटाले
कोई भी पुलिस बल, जाँच एजेंसी या अदालत वीडियो कॉल पर किसी को गिरफ़्तार नहीं करती, न किसी "सुरक्षित खाते" में पैसा भेजने को कहती है। BNSS के तहत गिरफ़्तारी के लिए शारीरिक हिरासत, गिरफ़्तारी मेमो और चौबीस घंटों के भीतर मजिस्ट्रेट के सामने पेशी ज़रूरी है। जो कॉल करने वाला गोपनीयता और पैसे के ट्रांसफ़र की माँग करता है, वह ख़ुद अपराध कर रहा है, और इसकी रिपोर्ट 1930 पर करनी चाहिए।
मध्यस्थ और कंटेंट हटवाना
सेफ़ हार्बर और उसकी शर्तें
IT Act की धारा 79 किसी मध्यस्थ को तीसरे पक्ष की जानकारी की ज़िम्मेदारी से तभी बचाती है जब उसकी भूमिका केवल पहुँच देने या होस्टिंग तक सीमित हो, वह प्रेषण शुरू न करे, प्राप्तकर्ता न चुने या कंटेंट में बदलाव न करे, और वह उचित सावधानी और सरकार द्वारा तय दिशानिर्देशों का पालन करे। यह संरक्षण तब ख़त्म हो जाता है जब वह ग़ैरकानूनी काम में साज़िश करे, या यह वास्तविक जानकारी मिलने पर, या सरकार से नोटिस मिलने पर, कि सामग्री का उपयोग किसी ग़ैरकानूनी काम के लिए हो रहा है, उसे तुरंत हटाने या उस तक पहुँच बंद करने में विफल रहे (धारा 79(3))।
IT नियम, 2021, जैसे 2025 और 2026 में संशोधित
उचित सावधानी के दायित्व सूचना प्रौद्योगिकी (मध्यस्थ दिशानिर्देश और डिजिटल मीडिया आचार संहिता) नियम, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021) में दिए गए हैं, जो 10/02/2026 की अधिसूचना से 20/02/2026 से संशोधित हैं:
- अदालत के आदेश और सरकारी नोटिस। वास्तविक जानकारी मिलने के तीन घंटे के भीतर (पहले छत्तीस घंटे) कंटेंट हटाना होगा, और यह जानकारी केवल अदालत के आदेश से, या संयुक्त सचिव से नीचे के पद के न होने वाले अधिकृत अधिकारी (या जहाँ ऐसा अधिकारी नियुक्त न हो वहाँ निदेशक) की लिखित सूचना से, या पुलिस के मामले में विशेष रूप से अधिकृत उप महानिरीक्षक की सूचना से मानी जाती है, जिसकी हर महीने सचिव स्तर पर समीक्षा होती है (नियम 3(1)(d))।
- अंतरंग तस्वीरें और रूप धरना। जो कंटेंट किसी व्यक्ति के निजी अंग दिखाता हो, नग्नता या यौन क्रिया दिखाता हो, या किसी का रूप धरता हो, जिसमें मॉर्फ़ की गई तस्वीरें भी शामिल हैं, उसे उस व्यक्ति की शिकायत के दो घंटे के भीतर हटाना होगा (नियम 3(2)(b), पहले चौबीस घंटे)।
- शिकायतें। शिकायत अधिकारी चौबीस घंटों के भीतर शिकायत की पावती देता है और सात दिनों (पहले पंद्रह) के भीतर उसका समाधान करता है, और ग़ैरकानूनी कंटेंट की कुछ श्रेणियाँ हटाने के अनुरोध छत्तीस घंटों (पहले बहत्तर) के भीतर निपटाए जाते हैं (नियम 3(2)(a))।
- AI से बना कंटेंट। प्लेटफ़ॉर्मों को वैध कृत्रिम रूप से बनाए गए कंटेंट पर लेबल लगाना होगा, ग़ैरकानूनी डीपफ़ेक रोकने होंगे और केवल शिकायतों पर नहीं, अपनी जानकारी पर भी कार्रवाई करनी होगी। नियमों के पालन में कंटेंट हटाने से प्लेटफ़ॉर्म का सेफ़ हार्बर नहीं छिनता।
शिकायत अधिकारी से असंतुष्ट उपयोगकर्ता नियमों के तहत बनी शिकायत अपीलीय समिति (Grievance Appellate Committee) में अपील कर सकता है। इससे अलग, केंद्र सरकार धारा 69A के तहत कंटेंट ब्लॉक करने का निर्देश दे सकती है, और अदालतें नामित और अज्ञात व्यक्तियों के ख़िलाफ़ निषेधाज्ञा देती हैं, साथ ही प्लेटफ़ॉर्मों को कंटेंट हटाने और उसे पोस्ट करने वाले की जानकारी देने का निर्देश देती हैं। कार्यालय का डीपफ़ेक और AI के दुरुपयोग वाला पृष्ठ अदालती उपायों को बताता है।
IT Act के तहत न्यायनिर्णयन और अपीलें
न्यायनिर्णायक अधिकारी
जिस व्यक्ति के कंप्यूटर, डेटा या नेटवर्क को बिना अनुमति पहुँच, डाउनलोड, मैलवेयर, व्यवधान या ऐसे ही कामों से नुकसान हुआ हो, वह धारा 43 के तहत मुआवज़े का दावा कर सकता है, और 13/05/2027 तक, जिस व्यक्ति को किसी कंपनी द्वारा संवेदनशील व्यक्तिगत डेटा को लापरवाही से संभालने से नुकसान हुआ हो, वह धारा 43A के तहत दावा कर सकता है। दावा धारा 46 के तहत न्यायनिर्णायक अधिकारी के पास जाता है, जो उन दावों को तय करता है जिनमें चोट या नुकसान Rs. 5 करोड़ से अधिक न हो; बड़े दावे सक्षम दीवानी अदालत में जाते हैं (धारा 46(1A))। 2003 के एक केंद्रीय आदेश से हर राज्य या केंद्र शासित प्रदेश के सूचना प्रौद्योगिकी विभाग के सचिव न्यायनिर्णायक अधिकारी हैं। अधिकारी जाँच करता है, जिसके ख़िलाफ़ शिकायत है उसे सुनवाई का अवसर देता है, और हुए लाभ, हुए नुकसान और चूक के दोहराए जाने को देखकर मुआवज़ा तय करता है (धारा 47)। जिस मामले को तय करने का अधिकार न्यायनिर्णायक अधिकारी या अपीलीय अधिकरण को है, उसे कोई दीवानी अदालत नहीं सुन सकती (धारा 61)।
अपीलें
- TDSAT में। वित्त अधिनियम, 2017 के बाद से दूरसंचार विवाद समाधान और अपीलीय अधिकरण, पहले के साइबर अपीलीय अधिकरण की जगह, IT Act के तहत अपीलीय अधिकरण है (धारा 48)। न्यायनिर्णायक अधिकारी के आदेश के ख़िलाफ़ अपील उसकी प्रति मिलने के पैंतालीस दिनों के भीतर दायर होती है, और पर्याप्त कारण होने पर अधिकरण देर से आई अपील भी स्वीकार कर सकता है (धारा 57)। पक्षों की सहमति से दिए गए आदेश के ख़िलाफ़ अपील नहीं होती।
- हाई कोर्ट में। TDSAT के फ़ैसले के ख़िलाफ़ तथ्य या कानून के किसी भी प्रश्न पर हाई कोर्ट में अपील होती है, फ़ैसले की सूचना के साठ दिनों के भीतर, जिसे पर्याप्त कारण होने पर साठ दिन और बढ़ाया जा सकता है (धारा 62)।
- DPDP अपीलें। डेटा संरक्षण बोर्ड के आदेशों के ख़िलाफ़ अपीलें भी साठ दिनों के भीतर TDSAT में जाती हैं (धारा 29, DPDP अधिनियम)। कार्यालय का TDSAT की प्रक्रिया वाला पृष्ठ बताता है कि अधिकरण कैसे काम करता है।
सवाल जो लोग पूछते हैं
क्या DPDP अधिनियम अभी लागू है?
आंशिक रूप से। डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 को अधिसूचित हुए और अधिनियम चरणों में लागू हो रहा है। डेटा संरक्षण बोर्ड (Data Protection Board) और व्यवस्था से जुड़े प्रावधान 13/11/2025 से लागू हैं, और सहमति प्रबंधक (consent manager) के प्रावधान 13/11/2026 से। कारोबारों के मुख्य दायित्व, जैसे नोटिस, सहमति, सुरक्षा, उल्लंघन की सूचना और डेटा मिटाना, और व्यक्तियों के अधिकार 13/05/2027 से लागू होंगे, साथ ही जुर्माने भी। तब तक संवेदनशील व्यक्तिगत डेटा को लापरवाही से संभालने पर मुआवज़ा IT Act की धारा 43A और 2011 के नियमों से ही तय होता रहेगा। फिर भी तैयारी में महीनों लगते हैं।
DPDP अधिनियम के तहत डेटा उल्लंघन पर कितना जुर्माना है?
डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) की अनुसूची अधिकतम जुर्माने तय करती है। उल्लंघन रोकने के लिए उचित सुरक्षा उपाय न करने पर Rs. 250 करोड़ तक; बोर्ड और प्रभावित व्यक्तियों को उल्लंघन की सूचना न देने पर, या बच्चों के डेटा से जुड़े दायित्व तोड़ने पर, Rs. 200 करोड़ तक; महत्वपूर्ण डेटा न्यासी (significant data fiduciary) के अतिरिक्त दायित्व तोड़ने पर Rs. 150 करोड़ तक; और दूसरे उल्लंघनों पर Rs. 50 करोड़ तक। बोर्ड उल्लंघन की प्रकृति, गंभीरता और अवधि तथा उसका असर कम करने के लिए उठाए गए कदमों को देखकर राशि तय करता है। ये जुर्माने 13/05/2027 से लागू होंगे।
किसी कंपनी को डेटा उल्लंघन की सूचना कितने घंटों में देनी होती है?
डिजिटल व्यक्तिगत डेटा संरक्षण नियम, 2025 (Digital Personal Data Protection Rules, 2025) के नियम 7 के तहत, जो 13/05/2027 से लागू होगा, डेटा न्यासी (data fiduciary) को व्यक्तिगत डेटा के उल्लंघन का पता चलते ही बिना देरी डेटा संरक्षण बोर्ड को सूचना देनी होगी, जिसमें उल्लंघन की प्रकृति, विस्तार, समय और संभावित असर का ब्योरा हो। बहत्तर घंटों के भीतर, या बोर्ड अनुरोध पर जो लंबी अवधि दे उसके भीतर, उसे बोर्ड को उल्लंघन की अद्यतन और विस्तृत जानकारी देनी होगी, जिसमें असर कम करने के लिए उठाए गए कदम भी हों। हर प्रभावित व्यक्ति को भी बिना देरी, सरल भाषा में, उल्लंघन, उसके संभावित नतीजों और वह क्या कर सकता है, इसकी जानकारी देनी होगी।
ऑनलाइन धोखाधड़ी में मेरा पैसा चला गया। वह वापस कैसे मिलेगा?
तुरंत 1930 हेल्पलाइन या cybercrime.gov.in पर रिपोर्ट करें, क्योंकि यह व्यवस्था पैसा निकाले जाने से पहले उसे पाने वाले खाते में रोक लगवा सकती है। उसी दिन अपने बैंक को लिखित में बताएँ और पावती रखें। ट्रांज़ैक्शन ID और स्क्रीनशॉट के साथ पुलिस को लिखित शिकायत दें। जो पैसा फ़्रीज़ हो गया है, वह भारतीय नागरिक सुरक्षा संहिता, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) की धारा 497 और 503 के तहत आवेदन पर मजिस्ट्रेट आपको लौटाते हैं। अगर बैंक ने अपने दायित्व पूरे नहीं किए, तो बैंक से और फिर रिज़र्व बैंक के लोकपाल से शिकायत, या उपभोक्ता शिकायत भी की जा सकती है।
किसी और की साइबर शिकायत की वजह से मेरा बैंक खाता फ़्रीज़ हो गया। मैं क्या करूँ?
बैंक से लिखित में शिकायत या पावती संख्या, फ़्रीज़ करवाने वाले पुलिस थाने या साइबर सेल का नाम, और रोकी गई राशि माँगें। उस जाँच अधिकारी को अपने खाते के स्टेटमेंट और विवादित जमा राशि को समझाने वाले दस्तावेज़ों के साथ लिखें। फ़्रीज़ एक ज़ब्ती है जिसकी रिपोर्ट पुलिस को मजिस्ट्रेट को देनी होती है, इसलिए अगर यह जारी रहे तो आप संबंधित मजिस्ट्रेट के पास खाते को, या विवादित राशि से ऊपर की रकम को, छुड़वाने का आवेदन दे सकते हैं। जहाँ फ़्रीज़ बिना अधिकार के हो या साफ़ तौर पर अनुपातहीन हो, वहाँ संविधान के अनुच्छेद 226 के तहत हाई कोर्ट में रिट याचिका दायर की जा सकती है।
ऑनलाइन ठगी और पहचान की चोरी पर कौन सी धाराएँ लगती हैं?
सूचना प्रौद्योगिकी अधिनियम, 2000 (Information Technology Act, 2000) के तहत पहचान की चोरी धारा 66C है और कंप्यूटर संसाधन से रूप बदलकर ठगी धारा 66D, दोनों में तीन साल तक की सज़ा और Rs. 1 लाख तक का जुर्माना है। बेईमानी से हैकिंग या डेटा चोरी धारा 43 के साथ पढ़ी जाने वाली धारा 66 में आती है। भारतीय न्याय संहिता, 2023 (Bharatiya Nyaya Sanhita, 2023) के तहत ठगी धारा 318 है, रूप बदलकर ठगी धारा 319, जबरन वसूली धारा 308, और ठगी के लिए जालसाज़ी धारा 336(3)। पुलिस आम तौर पर दोनों तरह के अपराध दर्ज करती है। चूँकि IT Act के तीन साल वाले अपराध ज़मानती हैं, इसलिए मामले की गंभीरता अक्सर BNS की धाराएँ तय करती हैं।
किसी प्लेटफ़ॉर्म को मेरी नकली या अंतरंग तस्वीर कितनी जल्दी हटानी होगी?
IT नियम, 2021 (IT Rules, 2021) के नियम 3(2)(b) के तहत, जैसा वह 20/02/2026 से संशोधित है, जहाँ कंटेंट आपके निजी अंग दिखाता हो, आपको नग्नता या यौन क्रिया में दिखाता हो, या आपका रूप धरता हो, जिसमें मॉर्फ़ की गई या AI से बनी तस्वीरें भी शामिल हैं, वहाँ मध्यस्थ (intermediary) को आपकी शिकायत मिलने के दो घंटे के भीतर उसे हटाने या उस तक पहुँच बंद करने के सभी उचित उपाय करने होंगे। पहले यह अवधि चौबीस घंटे थी। प्लेटफ़ॉर्म की शिकायत व्यवस्था में शिकायत करें, पावती और लिंक सँभालकर रखें, और cybercrime.gov.in पर रिपोर्ट करें। अगर कंटेंट फिर भी बना रहे, तो अदालत उसे हटाने का आदेश दे सकती है, अक्सर पहले ही दिन।
क्या मैं उस कंपनी से मुआवज़ा माँग सकता हूँ जिसने मेरा डेटा लीक किया?
हाँ, लेकिन डेटा संरक्षण बोर्ड से नहीं, क्योंकि उसके लगाए जुर्माने सरकार को जाते हैं। 13/05/2027 तक, जो बॉडी कॉरपोरेट अपने पास रखे संवेदनशील व्यक्तिगत डेटा की सुरक्षा में लापरवाही करे, वह IT Act की धारा 43A के तहत मुआवज़ा देने की ज़िम्मेदार है; Rs. 5 करोड़ तक की राशि का दावा न्यायनिर्णायक अधिकारी (adjudicating officer) के सामने होता है और उससे ऊपर दीवानी अदालत में। 13/05/2027 के बाद धारा 43A हटा दी जाएगी, और मुआवज़े का दावा दीवानी मुकदमे या उपभोक्ता शिकायत में होगा, जबकि बोर्ड उल्लंघन और जुर्माने को देखेगा। उल्लंघन की सूचना और नुकसान के सबूत सँभालकर रखें।
साइबर अपीलीय अधिकरण ख़त्म होने के बाद अब IT Act की अपीलें कौन सुनता है?
दूरसंचार विवाद समाधान और अपीलीय अधिकरण (Telecom Disputes Settlement and Appellate Tribunal)। वित्त अधिनियम, 2017 (Finance Act, 2017) के बाद से सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 48 TDSAT को इस अधिनियम के तहत अपीलीय अधिकरण बनाती है। न्यायनिर्णायक अधिकारी के आदेश के ख़िलाफ़ अपील उसकी प्रति मिलने के पैंतालीस दिनों के भीतर दायर करनी होगी, और पर्याप्त कारण होने पर अधिकरण देर से आई अपील भी स्वीकार कर सकता है (धारा 57)। उसके बाद तथ्य या कानून के किसी भी प्रश्न पर फ़ैसले के साठ दिनों के भीतर हाई कोर्ट में अपील होती है, जिसे साठ दिन और बढ़ाया जा सकता है (धारा 62)। डेटा संरक्षण बोर्ड के आदेशों के ख़िलाफ़ अपीलें भी साठ दिनों के भीतर TDSAT में जाती हैं।
क्या DPDP अधिनियम छोटे कारोबार या स्टार्टअप पर भी लागू होता है?
हाँ। अधिनियम में टर्नओवर या आकार की कोई सीमा नहीं है: जो भी व्यक्ति भारत में डिजिटल व्यक्तिगत डेटा प्रोसेस करता है, या विदेश से भारत के लोगों को सामान या सेवाएँ देता है, वह उस डेटा के लिए डेटा न्यासी है जिसे प्रोसेस करने का फ़ैसला वह करता है, जिसमें ग्राहकों, कर्मचारियों और वेंडरों का डेटा भी शामिल है। सरकार अधिसूचना से कुछ वर्गों को, जिनमें स्टार्टअप भी हैं, कुछ दायित्वों से छूट दे सकती है, और भारी दायित्व केवल उन पर पड़ते हैं जिन्हें महत्वपूर्ण डेटा न्यासी अधिसूचित किया गया हो। छोटे कारोबार को 13/05/2027 से पहले यह नक्शा बना लेना चाहिए कि वह कौन सा डेटा जुटाता है, साफ़ नोटिस लिखना चाहिए, शिकायत के लिए संपर्क तय करना चाहिए और अपने वेंडरों के साथ अनुबंध कर लेने चाहिए।
ये जवाब जानकारी के लिए दिए गए शैक्षिक सार हैं; ये किसी व्यक्तिगत मामले पर कानूनी सलाह नहीं हैं।
गंभीर सवाल का हक है कि उसके कागज़ पढ़े जाएँ।
परामर्श पहले से समय लेकर G-46, Basement, Greater Kailash III, New Delhi में होते हैं। पत्राचार प्रिंसिपल ख़ुद पढ़ते हैं।
यह पृष्ठ Lokesh Bhardwaj Law Offices के काम के बारे में सामान्य जानकारी देता है, जैसा कि बार काउंसिल ऑफ़ इंडिया नियमावली (Bar Council of India Rules) के तहत अनुमत है। यह कानूनी सलाह नहीं है, और इससे एडवोकेट और मुवक्किल का संबंध नहीं बनता। LBLO किसी मामले में तभी काम करता है जब एंगेजमेंट लिखित में तय हो।
16/11/2026 की स्थिति के अनुसार कानून।