
Protección de datos y ciberderecho: la Ley DPDP y sus Normas, ciberdelitos, fraude, retirada de contenidos y recursos conforme a la Ley IT
Aquí confluyen dos cuerpos normativos: la Ley de Protección de Datos Personales Digitales de 2023 (Digital Personal Data Protection Act, 2023), que regula cómo tratan las empresas los datos personales, y la Ley de Tecnología de la Información de 2000 (Information Technology Act, 2000) junto con el derecho penal, que se ocupan del uso indebido de los ordenadores y del fraude en línea.
En resumen
- El marco de la DPDP. Las Normas de Protección de Datos Personales Digitales de 2025 (Digital Personal Data Protection Rules, 2025) se notificaron el 13/11/2025. Las disposiciones sobre la Junta de Protección de Datos se aplicaron de inmediato; las relativas a los gestores del consentimiento, desde el 13/11/2026; los principales deberes de las empresas y los derechos de las personas se aplican a partir del 13/05/2027.
- Sanciones. Hasta Rs. 250 crore por no adoptar medidas de seguridad razonables, hasta Rs. 200 crore por no notificar una brecha o por incumplir los deberes sobre los datos de menores, y hasta Rs. 50 crore por otras infracciones. Las sanciones van al Gobierno, no a la persona.
- Notificación de brechas. A partir del 13/05/2027, una brecha de datos personales se notifica a la Junta sin demora y con detalle dentro de las setenta y dos horas, y se informa a cada persona afectada.
- Ciberdelitos. La suplantación de identidad y la estafa mediante suplantación de personalidad (secciones 66C y 66D, Ley IT) se castigan con hasta tres años y multa; la estafa y la extorsión se castigan conforme a las secciones 318 y 308 del Código de Justicia de la India de 2023 (Bharatiya Nyaya Sanhita, 2023).
- Fraude en línea. Denúncielo de inmediato en la línea de ayuda 1930 o en cybercrime.gov.in para que el dinero pueda congelarse en la cuenta receptora; el dinero congelado lo libera el Magistrado.
- Retirada de contenidos. Las plataformas deben retirar las imágenes íntimas o manipuladas dentro de las dos horas siguientes a la queja de la persona, y el contenido ilícito dentro de las tres horas siguientes a una orden judicial o a un aviso gubernamental autorizado (Normas IT de 2021, modificadas en 2026).
- Indemnización. Las reclamaciones por daños a un sistema informático de hasta Rs. 5 crore se dirigen al funcionario de resolución conforme a la sección 46 de la Ley IT; cabe recurso ante el TDSAT en cuarenta y cinco días, y después ante el Tribunal Superior en sesenta días.
Términos que oirá
- Responsable fiduciario de datos (data fiduciary)
- La persona que decide por qué y cómo se tratan los datos personales, normalmente la empresa que trata con el cliente o el empleado.
- Encargado del tratamiento (data processor)
- La persona que trata datos personales por cuenta de un responsable fiduciario de datos, como un proveedor de servicios en la nube, de nóminas o de marketing.
- Titular de los datos (data principal)
- La persona física a la que se refieren los datos personales; en el caso de un menor, el progenitor o el tutor legal.
- Gestor del consentimiento (consent manager)
- La persona registrada ante la Junta de Protección de Datos a través de la cual una persona puede dar, gestionar y retirar su consentimiento (sección 6(7) a 6(9), Ley DPDP).
- Responsable fiduciario de datos significativo (significant data fiduciary)
- El responsable fiduciario de datos que el Gobierno notifica como tal por el volumen o la sensibilidad de los datos que trata, con deberes adicionales: un delegado de protección de datos en la India, un auditor de datos independiente y evaluaciones de impacto periódicas (sección 10).
- Intermediario (intermediary)
- La persona que recibe, almacena o transmite registros electrónicos por cuenta de otros: proveedores de telecomunicaciones y de internet, plataformas, mercados en línea, motores de búsqueda, servicios de alojamiento.
- Puerto seguro (safe harbour)
- La protección de la sección 79 de la Ley IT que exime a un intermediario de responsabilidad por el contenido de terceros, siempre que observe la diligencia debida y atienda las peticiones legales de retirada.
- Funcionario de resolución (adjudicating officer)
- El funcionario designado conforme a la sección 46 de la Ley IT para resolver las reclamaciones de indemnización y las sanciones; una orden central de 2003 designó al Secretario del departamento de Tecnología de la Información de cada Estado o Territorio de la Unión.
- Certificado de la sección 63 (Section 63 certificate)
- El certificado exigido para probar un registro electrónico conforme a la Ley de Pruebas de la India de 2023 (Bharatiya Sakshya Adhiniyam, 2023) (antigua sección 65B de la Ley de Pruebas), firmado tanto por la persona a cargo del dispositivo o sistema como por una persona técnicamente cualificada, en el formulario del Anexo.
En detalle
La protección de datos conforme a la Ley DPDP y sus Normas
Las fechas
La Ley de Protección de Datos Personales Digitales de 2023 (Ley 22 de 2023) entra en vigor en tres etapas. Por la notificación G.S.R. 843(E) y las Normas de Protección de Datos Personales Digitales de 2025 (G.S.R. 846(E)), ambas de 13/11/2025:
- desde el 13/11/2025: las definiciones, la Junta de Protección de Datos (secciones 18 a 26), las disposiciones sobre la potestad reglamentaria y otras disposiciones instrumentales, y la modificación de la Ley del Derecho a la Información de 2005 (Right to Information Act, 2005), que ahora exime la "información que se refiere a información personal" (sección 44(3)); las normas 1, 2 y 17 a 21;
- desde el 13/11/2026: el registro y las obligaciones de los gestores del consentimiento (sección 6(9) y norma 4);
- desde el 13/05/2027: todo lo demás, incluidos los deberes de los responsables fiduciarios de datos (secciones 4 a 10), los derechos de los titulares de los datos (secciones 11 a 14), las transferencias transfronterizas (sección 16), las sanciones (sección 33) y las normas 3, 5 a 16, 22 y 23. En la misma fecha se suprime la sección 43A de la Ley IT, fuente actual de la indemnización por el tratamiento negligente de datos personales sensibles (sección 44(2)).
La Junta quedó establecida desde el 13/11/2025. Según informaciones de 2026, todavía no se habían nombrado su Presidente ni sus Miembros, por lo que debe comprobarse su situación operativa antes de contar con ella.
A quién se aplica
La Ley se aplica a los datos personales digitales tratados en la India, y al tratamiento fuera de la India relacionado con la oferta de bienes o servicios a personas en la India (sección 3). No se aplica a los datos personales tratados con un fin puramente personal o doméstico, ni a los datos que la persona ha hecho públicos o que alguien está legalmente obligado a publicar.
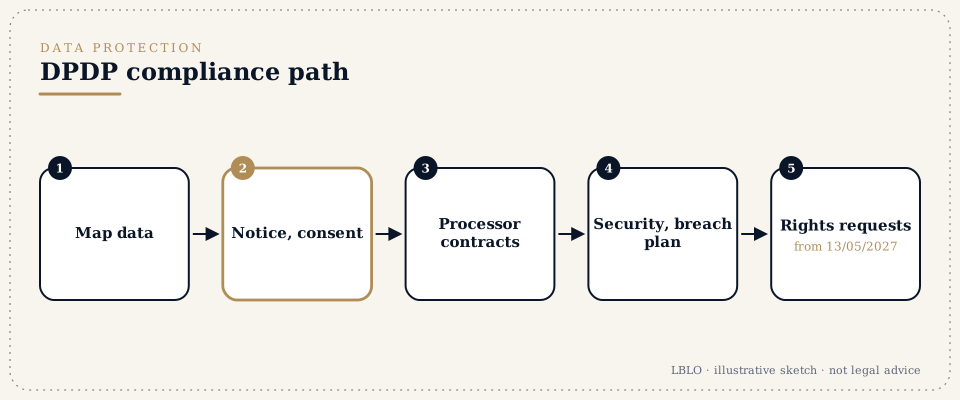
Lo que debe hacer una empresa antes del 13/05/2027
- Una base lícita. Tratar datos personales solo con consentimiento o para un uso legítimo de los enumerados en la sección 7 (por ejemplo, un fin para el que la persona facilitó voluntariamente los datos, fines laborales o el cumplimiento de la ley).
- Aviso. Dar un aviso, antes de la solicitud de consentimiento o junto con ella, en lenguaje claro y sencillo, que describa los datos y la finalidad y cómo retirar el consentimiento y reclamar (sección 5 y norma 3).
- Consentimiento válido. Libre, específico, informado, incondicional e inequívoco, mediante una acción afirmativa clara, y tan fácil de retirar como de dar (sección 6).
- Seguridad. Medidas de seguridad razonables, incluidos el cifrado o el enmascaramiento cuando proceda, controles de acceso y registros conservados al menos un año (sección 8(5) y norma 6).
- Respuesta a las brechas. Informar a la Junta sin demora y entregarle un informe detallado dentro de las setenta y dos horas siguientes a tener conocimiento de la brecha, o del plazo más largo que la Junta conceda, e informar a cada titular de los datos afectado (sección 8(6) y norma 7).
- Supresión. Suprimir los datos cuando se cumple la finalidad o se retira el consentimiento (sección 8(7)); las grandes plataformas de comercio electrónico, juegos en línea y redes sociales deben suprimir los datos de los usuarios inactivos tras el período del Anexo Tercero, con un aviso de cuarenta y ocho horas (norma 8).
- Contratos con encargados. Recurrir a encargados del tratamiento solo mediante un contrato válido; el responsable fiduciario sigue respondiendo de lo que hagan (sección 8(1) y (2)).
- Quejas. Publicar un contacto para consultas y un sistema de quejas que responda en un plazo no superior a noventa días (sección 8(10) y norma 14).
- Menores. Obtener el consentimiento verificable de un progenitor antes de tratar los datos de un menor, y no rastrear ni vigilar el comportamiento de los menores ni dirigirles publicidad (sección 9 y norma 10).
Los derechos de la persona y la Junta
A partir del 13/05/2027, una persona puede pedir un resumen de los datos que se tienen y de con quién se compartieron, obtener su corrección, compleción, actualización o supresión, utilizar el sistema de quejas y designar a alguien para que actúe tras su fallecimiento o incapacidad (secciones 11 a 14). Primero debe utilizarse el sistema de quejas; solo después puede presentarse una reclamación ante la Junta de Protección de Datos (sección 13(3) y sección 27). La Junta puede aceptar un compromiso voluntario (sección 32) e imponer sanciones hasta los límites del Anexo (sección 33). Contra la orden de la Junta cabe recurso ante el Tribunal de Resolución de Controversias y de Apelación de Telecomunicaciones (TDSAT) dentro de los sesenta días siguientes a su recepción, y el TDSAT debe procurar resolverlo en seis meses (sección 29). Quien quiera una indemnización por una pérdida debe reclamarla ante un tribunal civil, una comisión de consumo o, hasta el 13/05/2027, conforme a la sección 43A de la Ley IT.
Transferencias al extranjero
Los datos personales pueden transferirse a cualquier país, salvo a aquel que el Gobierno central restrinja por notificación (sección 16). Las normas sectoriales que exigen almacenar los datos en la India, como la norma del Banco de la Reserva sobre los datos de los sistemas de pago, siguen aplicándose.
Ciberdelitos conforme a la Ley IT y el BNS
Los delitos de la Ley IT que se invocan con más frecuencia
- Sección 66: realizar de forma deshonesta o fraudulenta cualquier acto de la sección 43 (acceso no autorizado, descarga, introducción de programas maliciosos, daños, denegación de acceso): hasta tres años o multa de hasta Rs. 5 lakh, o ambas.
- Sección 66C: suplantación de identidad, mediante el uso fraudulento de la contraseña, la firma electrónica u otro rasgo de identificación único de otra persona: hasta tres años y multa de hasta Rs. 1 lakh.
- Sección 66D: estafa mediante suplantación de personalidad usando un recurso informático: hasta tres años y multa de hasta Rs. 1 lakh.
- Sección 66E: captar o publicar imágenes de las partes íntimas de una persona sin su consentimiento: hasta tres años o multa de hasta Rs. 2 lakh, o ambas.
- Secciones 67, 67A y 67B: publicar en formato electrónico material obsceno, material sexualmente explícito y material de abuso sexual infantil, con penas más altas en ese orden.
- Sección 72A: revelación de información personal en incumplimiento de un contrato lícito.
Los delitos castigados con tres años o más son perseguibles sin orden judicial (cognizable), y los castigados con tres años admiten fianza (sección 77B). Los delitos distintos de los castigados con cadena perpetua o con más de tres años pueden ser objeto de transacción (compounding) por el tribunal (sección 77A). La investigación corresponde a un funcionario de rango no inferior a Inspector (sección 78). La sección 66A, anulada por el Tribunal Supremo en 2015, ha sido después suprimida de la Ley.
El Código de Justicia de la India de 2023
La mayoría de los fraudes en línea son también delitos conforme al derecho penal general, que se aplica desde el 01/07/2024: la estafa (sección 318, antigua sección 420 del IPC), la estafa mediante suplantación de personalidad (sección 319), la extorsión (sección 308), la apropiación indebida con abuso de confianza (criminal breach of trust) (sección 316), la falsificación con fines de estafa (sección 336(3)), el acoso (stalking), incluida la vigilancia del uso de internet por una mujer (sección 78), la difamación (sección 356) y la obscenidad (sección 294). Cuando el fraude lo dirige una banda, pueden añadirse los delitos de delincuencia organizada y de pequeña delincuencia organizada (secciones 111 y 112).
Cómo probarlo
Las capturas de pantalla, los chats, los correos electrónicos, los registros de llamadas y los extractos bancarios son registros electrónicos. Para ser admitidos necesitan el certificado de la sección 63 de la Ley de Pruebas de la India de 2023 (Bharatiya Sakshya Adhiniyam, 2023), en el formulario de su Anexo. Conserve el dispositivo original y los enlaces, anote la fecha y la hora, y obtenga cuanto antes los registros de la plataforma y del banco, antes de que se sobrescriban.
Fraude cibernético: denuncia, congelación y recuperación
La primera hora
- Llame al 1930 o denúncielo en cybercrime.gov.in de inmediato. El sistema nacional de denuncias traslada la denuncia a los bancos y monederos electrónicos que recibieron el dinero, que pueden retener el importe antes de que se retire.
- Informe a su propio banco por escrito el mismo día, bloquee las tarjetas y la UPI, y conserve el acuse de recibo. La rapidez de la notificación también decide cuánta pérdida soporta el cliente conforme al marco de protección del cliente del Banco de la Reserva para las operaciones electrónicas no autorizadas.
- Presente una denuncia escrita ante la policía o la comisaría de policía cibernética del distrito, adjuntando los identificadores de las operaciones, las capturas de pantalla, los números utilizados y el número de acuse de recibo de la denuncia al 1930.
Cómo recuperar el dinero congelado
La retención en la cuenta receptora es una incautación policial (sección 106 del Código de Protección Ciudadana de la India de 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023), antigua sección 102 del CrPC), que debe comunicarse al Magistrado. La devolución a la víctima la ordena el Magistrado previa solicitud conforme a las secciones 497 y 503 del BNSS (antiguas secciones 451 y 457 del CrPC), acompañada de la denuncia, la confirmación del banco sobre el importe retenido y una prueba de identidad. La sección 107 del BNSS permite también a la policía, con la aprobación de mandos superiores, pedir al Magistrado el embargo de bienes que se crean producto del delito. Paralelamente puede seguirse una demanda civil de reclamación, o una reclamación de consumo contra un banco que incumplió sus deberes.
Cuando se congela su propia cuenta
Muchos titulares descubren que su cuenta está congelada porque pasó por ella dinero de un fraude, a menudo tras varias transferencias. Pida al banco por escrito el número de la denuncia y la comisaría que pidió la congelación, y después escriba a ese funcionario instructor con su extracto y una explicación del abono discutido. Si la congelación se mantiene, pida la liberación al Magistrado competente o, cuando la actuación sea desproporcionada o carezca de base legal, presente una petición de writ ante el Tribunal Superior. La respuesta de Conozca la ley sobre las cuentas congeladas expone los pasos.
El "arresto digital" y estafas similares
Ninguna policía, agencia de investigación ni tribunal detiene a nadie por videollamada ni pide que se transfiera dinero a una "cuenta segura". La detención exige custodia física, un acta de detención y la puesta a disposición de un Magistrado dentro de las veinticuatro horas conforme al BNSS. Quien llama exigiendo secreto y una transferencia está cometiendo el delito, que debe denunciarse en el 1930.
Intermediarios y retirada de contenidos
El puerto seguro y sus condiciones
La sección 79 de la Ley IT protege a un intermediario de la responsabilidad por la información de terceros solo si su función se limita a dar acceso o alojamiento, no inicia la transmisión, no selecciona al receptor ni modifica el contenido, y observa la diligencia debida y las directrices que establece el Gobierno. La protección se pierde si conspira en el acto ilícito, o si no retira el material o inhabilita el acceso con rapidez tras recibir conocimiento efectivo, o un aviso del Gobierno, de que el material se está utilizando para cometer un acto ilícito (sección 79(3)).
Las Normas IT de 2021, modificadas en 2025 y 2026
La diligencia debida se establece en las Normas de Tecnología de la Información (Directrices para Intermediarios y Código Ético de los Medios Digitales) de 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021), modificadas por la notificación de 10/02/2026 con efectos desde el 20/02/2026:
- Órdenes judiciales y avisos del Gobierno. El contenido debe retirarse dentro de las tres horas siguientes al conocimiento efectivo (antes, treinta y seis horas), que solo nace de una orden judicial o de una comunicación escrita de un funcionario autorizado de rango no inferior a Secretario Adjunto (Joint Secretary) (o Director cuando no se haya designado tal funcionario) o, en el caso de la policía, de un Inspector General Adjunto (Deputy Inspector General) especialmente autorizado, con una revisión mensual a nivel de Secretario (norma 3(1)(d)).
- Imágenes íntimas y suplantación. El contenido que expone las partes íntimas de una persona, muestra desnudez o un acto sexual, o suplanta a una persona, incluidas las imágenes manipuladas, debe retirarse dentro de las dos horas siguientes a la queja de esa persona (norma 3(2)(b); antes, veinticuatro horas).
- Quejas. El responsable de quejas acusa recibo de una queja en veinticuatro horas y la resuelve en siete días (antes, quince), y las solicitudes de retirada de determinadas categorías de contenido ilícito se resuelven en treinta y seis horas (antes, setenta y dos) (norma 3(2)(a)).
- Contenido generado por IA. Las plataformas deben etiquetar el contenido sintético lícito, impedir las ultrafalsificaciones (deepfakes) ilícitas y actuar por su propio conocimiento, no solo ante quejas. La retirada conforme a las Normas no hace perder a la plataforma su puerto seguro.
El usuario insatisfecho con el responsable de quejas puede recurrir ante el Comité de Apelación de Quejas (Grievance Appellate Committee) creado conforme a las Normas. Por otra parte, el Gobierno central puede ordenar el bloqueo de contenidos conforme a la sección 69A, y los tribunales dictan órdenes de cesación contra personas identificadas y desconocidas, con instrucciones a las plataformas para retirar el contenido y revelar quién lo publicó. La página del Despacho sobre las ultrafalsificaciones y el uso indebido de la IA trata los remedios judiciales.
Resolución y recursos conforme a la Ley IT
El funcionario de resolución
La persona cuyo ordenador, datos o red han sufrido daños por acceso no autorizado, descarga, programas maliciosos, interrupción o actos similares puede reclamar una indemnización conforme a la sección 43 y, hasta el 13/05/2027, la persona perjudicada por el tratamiento negligente de datos personales sensibles por una empresa puede reclamar conforme a la sección 43A. La reclamación se dirige al funcionario de resolución conforme a la sección 46, que resuelve las reclamaciones cuando el perjuicio o el daño no excede de Rs. 5 crore; las reclamaciones mayores van al tribunal civil competente (sección 46(1A)). Por una orden central de 2003, el funcionario de resolución es el Secretario del departamento de Tecnología de la Información de cada Estado o Territorio de la Unión. El funcionario realiza una investigación, da a la persona denunciada la oportunidad de ser oída y fija la indemnización atendiendo al beneficio obtenido, a la pérdida causada y a si el incumplimiento fue reiterado (sección 47). Ningún tribunal civil puede conocer de un asunto que el funcionario de resolución o el Tribunal de Apelación están facultados para resolver (sección 61).
Recursos
- Ante el TDSAT. Desde la Ley de Finanzas de 2017, el Tribunal de Resolución de Controversias y de Apelación de Telecomunicaciones es el Tribunal de Apelación de la Ley IT, en lugar del antiguo Tribunal de Apelación Cibernético (Cyber Appellate Tribunal) (sección 48). El recurso contra la orden del funcionario de resolución se presenta dentro de los cuarenta y cinco días siguientes a la recepción de una copia, y el Tribunal puede admitir un recurso posterior por causa suficiente (sección 57). No cabe recurso contra una orden dictada con el consentimiento de las partes.
- Ante el Tribunal Superior. Contra la decisión del TDSAT cabe recurso ante el Tribunal Superior sobre cualquier cuestión de hecho o de derecho, dentro de los sesenta días siguientes a la comunicación de la decisión, ampliable en otros sesenta días por causa suficiente (sección 62).
- Recursos de la DPDP. Los recursos contra las órdenes de la Junta de Protección de Datos también van al TDSAT, en un plazo de sesenta días (sección 29, Ley DPDP). La página del Despacho sobre el procedimiento ante el TDSAT describe cómo funciona el Tribunal.
Preguntas habituales
¿Está ya en vigor la Ley DPDP?
En parte. Las Normas de Protección de Datos Personales Digitales de 2025 (Digital Personal Data Protection Rules, 2025) se notificaron el 13/11/2025 y la Ley entra en vigor por etapas. La Junta de Protección de Datos y las disposiciones instrumentales se aplican desde el 13/11/2025, y las disposiciones sobre los gestores del consentimiento desde el 13/11/2026. Los principales deberes de las empresas, como el aviso, el consentimiento, la seguridad, la notificación de brechas y la supresión, y los derechos de las personas se aplican a partir del 13/05/2027, junto con las sanciones. Hasta entonces, la sección 43A de la Ley IT y las normas de 2011 sobre datos personales sensibles siguen rigiendo la indemnización por el tratamiento negligente de esos datos. La preparación, sin embargo, lleva meses.
¿Cuál es la sanción por una brecha de datos conforme a la Ley DPDP?
El Anexo de la Ley de Protección de Datos Personales Digitales de 2023 (Digital Personal Data Protection Act, 2023) fija sanciones máximas. No adoptar medidas de seguridad razonables para prevenir una brecha puede acarrear hasta Rs. 250 crore; no notificar una brecha a la Junta y a las personas afectadas, o incumplir los deberes sobre los datos de menores, hasta Rs. 200 crore; incumplir los deberes adicionales de un responsable fiduciario de datos significativo (significant data fiduciary), hasta Rs. 150 crore; y otras infracciones, hasta Rs. 50 crore. La Junta fija la cuantía atendiendo a la naturaleza, la gravedad y la duración de la infracción y a las medidas adoptadas para mitigarla. Estas sanciones se aplican a partir del 13/05/2027.
¿En cuántas horas debe una empresa notificar una brecha de datos?
Conforme a la norma 7 de las Normas de Protección de Datos Personales Digitales de 2025, que se aplica a partir del 13/05/2027, el responsable fiduciario de datos (data fiduciary) debe informar a la Junta de Protección de Datos sin demora en cuanto tenga conocimiento de una brecha de datos personales, con una descripción de su naturaleza, alcance, momento y probable impacto. Dentro de las setenta y dos horas, o del plazo más largo que la Junta conceda a petición, debe dar a la Junta información actualizada y detallada sobre la brecha, incluidas las medidas adoptadas para mitigarla. También debe informarse sin demora a cada persona afectada, en lenguaje sencillo, de la brecha, de sus consecuencias probables y de lo que puede hacer.
He perdido dinero en un fraude en línea. ¿Cómo lo recupero?
Denúncielo de inmediato en la línea de ayuda 1930 o en cybercrime.gov.in, porque el sistema puede retener el importe en la cuenta receptora antes de que se retire. Informe a su banco por escrito el mismo día y conserve el acuse de recibo. Presente una denuncia escrita ante la policía, con los identificadores de las operaciones y capturas de pantalla. El dinero congelado se le devuelve por orden del Magistrado previa solicitud conforme a las secciones 497 y 503 del Código de Protección Ciudadana de la India de 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023). Si el banco incumplió sus deberes, también cabe una reclamación ante el banco y después ante el defensor del cliente (ombudsman) del Banco de la Reserva, o una reclamación de consumo.
Mi cuenta bancaria se ha congelado por la denuncia cibernética de otra persona. ¿Qué puedo hacer?
Pida al banco por escrito el número de la denuncia o del acuse de recibo, la comisaría o la unidad de ciberdelincuencia que pidió la congelación y el importe marcado. Escriba a ese funcionario instructor con su extracto de cuenta y documentos que expliquen el abono discutido. Una congelación es una incautación que la policía debe comunicar al Magistrado, de modo que, si se mantiene, puede pedir al Magistrado competente que libere la cuenta o el importe que exceda de la suma discutida. Cuando la congelación carece de base legal o es claramente desproporcionada, puede presentarse una petición de writ ante el Tribunal Superior conforme al artículo 226 de la Constitución.
¿Qué secciones se aplican a la estafa en línea y a la suplantación de identidad?
Conforme a la Ley de Tecnología de la Información de 2000 (Information Technology Act, 2000), la suplantación de identidad es la sección 66C y la estafa mediante suplantación de personalidad usando un recurso informático es la sección 66D, castigadas cada una con hasta tres años y una multa de hasta Rs. 1 lakh. El acceso ilícito o el robo de datos con ánimo deshonesto entra en la sección 66 en relación con la sección 43. Conforme al Código de Justicia de la India de 2023 (Bharatiya Nyaya Sanhita, 2023), la estafa es la sección 318, la estafa mediante suplantación de personalidad la sección 319, la extorsión la sección 308 y la falsificación con fines de estafa la sección 336(3). La policía suele registrar ambos grupos de delitos. Como los delitos de la Ley IT castigados con tres años admiten fianza, las secciones del BNS suelen determinar la gravedad del caso.
¿Con qué rapidez debe una plataforma retirar una imagen falsa o íntima de mí?
Conforme a la norma 3(2)(b) de las Normas IT de 2021 (IT Rules, 2021), modificadas con efectos desde el 20/02/2026, un intermediario debe adoptar todas las medidas razonables para retirar el contenido o inhabilitar el acceso a él dentro de las dos horas siguientes a la recepción de su queja cuando el contenido expone sus partes íntimas, le muestra desnudo o en un acto sexual, o le suplanta, incluidas las imágenes manipuladas o generadas por IA. Antes el plazo era de veinticuatro horas. Reclame a través del mecanismo de quejas de la plataforma, conserve el acuse de recibo y los enlaces, y denúncielo en cybercrime.gov.in. Si el contenido sigue publicado, un tribunal puede ordenar su retirada, a menudo el primer día.
¿Puedo reclamar una indemnización a una empresa que filtró mis datos?
Sí, pero no ante la Junta de Protección de Datos, cuyas sanciones van al Gobierno. Hasta el 13/05/2027, una persona jurídica que por negligencia no protege los datos personales sensibles que tiene está obligada a pagar una indemnización conforme a la sección 43A de la Ley IT, que se reclama ante el funcionario de resolución (adjudicating officer) cuando la cuantía no excede de Rs. 5 crore y ante el tribunal civil por encima de ella. Después del 13/05/2027 se suprime la sección 43A, y la indemnización se reclama en una demanda civil o en una reclamación de consumo, mientras la Junta se ocupa de la brecha y de la sanción. Conserve la notificación de la brecha y la prueba de la pérdida.
¿Quién conoce de los recursos de la Ley IT ahora que ha desaparecido el Tribunal de Apelación Cibernético?
El Tribunal de Resolución de Controversias y de Apelación de Telecomunicaciones (Telecom Disputes Settlement and Appellate Tribunal). Desde la Ley de Finanzas de 2017 (Finance Act, 2017), la sección 48 de la Ley de Tecnología de la Información de 2000 hace del TDSAT el Tribunal de Apelación de la Ley. El recurso contra la orden de un funcionario de resolución debe presentarse dentro de los cuarenta y cinco días siguientes a la recepción de una copia, y el Tribunal puede admitir un recurso posterior por causa suficiente (sección 57). Cabe un nuevo recurso ante el Tribunal Superior sobre cualquier cuestión de hecho o de derecho dentro de los sesenta días siguientes a la decisión, ampliable en sesenta días (sección 62). Los recursos contra la Junta de Protección de Datos también van al TDSAT, en un plazo de sesenta días.
¿Se aplica la Ley DPDP a una pequeña empresa o a una startup?
Sí. La Ley no tiene umbral de volumen de negocios ni de tamaño: toda persona que trata datos personales digitales en la India, u ofrece desde el extranjero bienes o servicios a personas en la India, es responsable fiduciario de datos respecto de los datos que decide tratar, incluidos los de clientes, empleados y proveedores. El Gobierno puede eximir por notificación a determinadas categorías, incluidas las startups, de algunos deberes, y los deberes más gravosos recaen solo en quienes se notifiquen como responsables fiduciarios de datos significativos. Una pequeña empresa debe inventariar los datos que recoge, redactar un aviso claro, establecer un contacto para quejas y firmar contratos con sus proveedores antes del 13/05/2027.
Estas respuestas son resúmenes educativos; no constituyen asesoramiento jurídico sobre ningún asunto concreto.
Una cuestión seria merece un expediente leído.
Las reuniones se celebran con cita previa en G-46, Basement, Greater Kailash III, New Delhi. El titular del Despacho lee la correspondencia.
Esta página ofrece información general sobre el trabajo de Lokesh Bhardwaj Law Offices, conforme a lo permitido por las Normas del Consejo de la Abogacía de la India (Bar Council of India Rules). No es asesoramiento jurídico y no crea una relación entre abogado y cliente. LBLO actúa en un asunto únicamente en virtud de un encargo acordado por escrito.
Derecho vigente a 16/11/2026.