
Datos personales conforme a la Ley DPDP de la India: qué deben hacer las empresas extranjeras
Toda empresa que trate datos personales digitales de personas en la India, ya sea desde la India o desde el extranjero en relación con la oferta de bienes o servicios en la India, debe prepararse para la Ley de Protección de Datos Personales Digitales de 2023 (Digital Personal Data Protection Act, 2023).
En resumen
- La ley. La Ley de Protección de Datos Personales Digitales de 2023 (Digital Personal Data Protection Act, 2023, Ley DPDP) y el Reglamento DPDP de 2025 (DPDP Rules, 2025), publicado el 13/11/2025. Las obligaciones principales se aplican desde el 13/05/2027.
- A quién se aplica:
- Los responsables fiduciarios de datos (data fiduciaries) deciden por qué y cómo se tratan los datos personales.
- Los encargados del tratamiento (data processors) los tratan por cuenta de un responsable fiduciario. El encargado queda obligado mediante su contrato con el responsable fiduciario.
- Algunos responsables fiduciarios pueden ser designados «responsables fiduciarios de datos significativos» (significant data fiduciaries), con deberes adicionales.
- Lo que debe hacer un responsable fiduciario:
- dar un aviso claro;
- obtener un consentimiento válido, o basarse en un uso legítimo permitido;
- mantener los datos seguros;
- notificar las brechas;
- respetar los derechos de los titulares de los datos (data principals): acceso, rectificación, supresión, reclamación;
- suprimir los datos cuando se ha cumplido su finalidad;
- tratar los datos de menores con el consentimiento verificable de los padres.
- Transferencias al extranjero. La transferencia fuera de la India está permitida salvo a los países que el Gobierno restrinja mediante notificación oficial, con sujeción a las condiciones del Reglamento. Los reguladores sectoriales pueden imponer normas más estrictas.
- Sanciones. Hasta Rs. 250 crore por no adoptar medidas de seguridad razonables. Hasta Rs. 200 crore por no notificar una brecha o por infracciones relativas a datos de menores. Para otras infracciones se aplican límites más bajos.
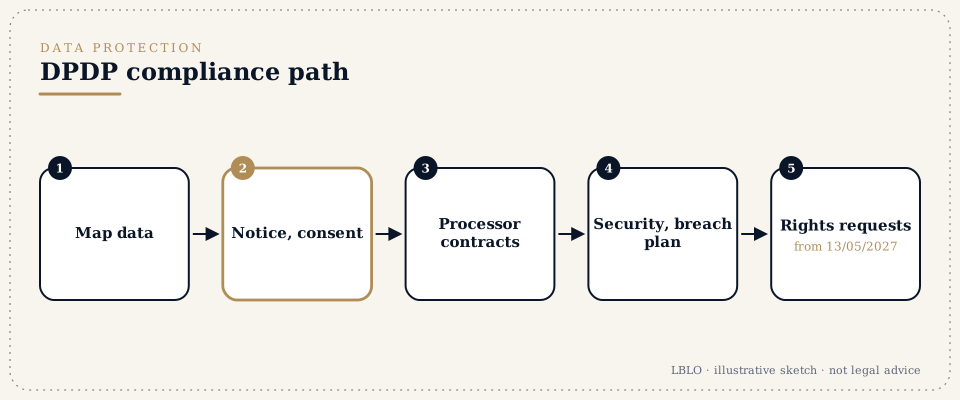
- Los pasos, en resumen:
- inventariar los datos;
- decidir el papel (responsable fiduciario o encargado);
- redactar los avisos y los flujos de consentimiento;
- formalizar los contratos con los encargados;
- fijar los procedimientos de seguridad y de brechas;
- crear un procedimiento para los derechos y las reclamaciones;
- fijar los calendarios de conservación;
- formar al personal.
- Tenga preparado:
- una lista de los datos personales que recoge la empresa;
- dónde se almacenan y con quién se comparten;
- las políticas de privacidad y los contratos con proveedores existentes.
Términos que oirá
- Responsable fiduciario de datos (data fiduciary) y encargado del tratamiento (data processor)
- la empresa que decide por qué y cómo se tratan los datos, y el proveedor que los trata.
- Titular de los datos (data principal)
- la persona física a la que pertenecen los datos.
- Consentimiento y aviso
- la base principal del tratamiento, con un aviso claro.
- Gestor del consentimiento (consent manager)
- un intermediario registrado que gestiona los consentimientos.
- Responsable fiduciario de datos significativo (significant data fiduciary)
- una empresa designada mediante notificación oficial para obligaciones más exigentes, como auditorías y evaluaciones de impacto.
- Brecha de datos personales (personal data breach)
- debe notificarse a la Junta y a las personas afectadas.
- Junta de Protección de Datos (Data Protection Board)
- el órgano decisorio, con potestad sancionadora.
En detalle
Paso 1: Inventariar los datos
Prepare un registro que recoja:
- qué datos personales se recogen;
- de quién y con qué finalidad;
- dónde se almacenan, dentro o fuera de la India;
- qué proveedores los reciben;
- cuánto tiempo se conservan.
Paso 2: Decidir el papel
Una sociedad del grupo que presta servicios a clientes indios suele ser responsable fiduciario. Un centro de servicios indio que trata datos para su matriz extranjera puede ser encargado. Los contratos entre las sociedades del grupo dejan constancia de ello.
Paso 3: Aviso y consentimiento
El aviso se redacta en lenguaje claro y está disponible en las lenguas que prevé la Ley. Expone:
- los datos recogidos;
- la finalidad;
- cómo retirar el consentimiento;
- cómo presentar una reclamación.
El consentimiento debe ser libre, específico, informado, incondicional e inequívoco, con una acción afirmativa clara (sección 6(1)).
Paso 4: Contratos con los encargados
Todo proveedor que trata datos personales firma un contrato que abarca:
- la seguridad;
- la confidencialidad;
- la subcontratación del tratamiento;
- la notificación de brechas;
- la supresión al terminar el encargo.
Paso 5: Seguridad y brechas
Las medidas de seguridad razonables se documentan. Un plan de respuesta a brechas abarca la contención, la evaluación y la notificación a la Junta de Protección de Datos y a las personas afectadas según exige el Reglamento.
Paso 6: Derechos, reclamaciones y conservación
Un procedimiento atiende las solicitudes de acceso, rectificación y supresión, y las reclamaciones. Los datos se suprimen una vez cumplida su finalidad y terminado el período de conservación.
Errores frecuentes
- Copiar una política del RGPD sin adaptarla a los requisitos indios.
- No tener contratos con los proveedores.
- Conservar los datos indefinidamente.
- No tener un plan para las brechas.
Preguntas habituales
Ya cumplimos el RGPD (GDPR). ¿Es suficiente?
Es una buena base, pero la Ley DPDP tiene sus propios requisitos de aviso, consentimiento, datos de menores y brechas de seguridad.
¿Podemos guardar los datos de clientes indios en servidores en el extranjero?
En general sí, salvo que el país de destino esté restringido mediante notificación oficial o que un regulador sectorial exija conservar los datos en la India.
¿Cuándo tenemos que cumplir?
La mayoría de las obligaciones sustantivas se aplican desde el 13/05/2027. La preparación lleva meses, así que conviene empezar ya.
Estas respuestas son resúmenes educativos; no constituyen asesoramiento jurídico sobre ningún asunto concreto.
Una cuestión seria merece un expediente leído.
Las reuniones se celebran con cita previa en G-46, Basement, Greater Kailash III, New Delhi. El titular del Despacho lee la correspondencia.
Esta página ofrece información general sobre el trabajo de Lokesh Bhardwaj Law Offices, conforme a lo permitido por las Normas del Consejo de la Abogacía de la India (Bar Council of India Rules). No es asesoramiento jurídico y no crea una relación entre abogado y cliente. LBLO actúa en un asunto únicamente en virtud de un encargo acordado por escrito.
Derecho vigente a 14/11/2026.