
Personenbezogene Daten nach dem indischen DPDP Act: Was ausländische Unternehmen tun müssen
Jedes Unternehmen, das digitale personenbezogene Daten von Menschen in Indien verarbeitet, sei es von Indien aus oder vom Ausland aus im Zusammenhang mit dem Angebot von Waren oder Dienstleistungen in Indien, muss sich auf das Gesetz zum Schutz digitaler personenbezogener Daten von 2023 (Digital Personal Data Protection Act, 2023) einstellen.
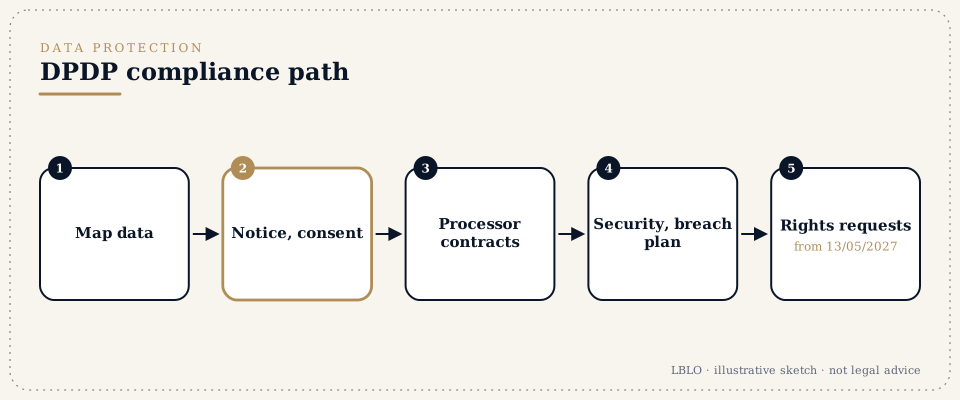
Kurz gefasst
- Das Gesetz. Das Gesetz zum Schutz digitaler personenbezogener Daten von 2023 (Digital Personal Data Protection Act, 2023, DPDP Act) und die DPDP Rules, 2025, bekannt gemacht am 13/11/2025. Die wesentlichen Pflichten gelten ab dem 13/05/2027.
- Für wen es gilt:
- Datentreuhänder (data fiduciaries) entscheiden, warum und wie personenbezogene Daten verarbeitet werden.
- Auftragsverarbeiter (data processors) verarbeiten sie im Auftrag eines Datentreuhänders. Ein Auftragsverarbeiter ist durch seinen Vertrag mit dem Datentreuhänder gebunden.
- Einige Datentreuhänder können als "bedeutende Datentreuhänder" (significant data fiduciaries) eingestuft werden, mit zusätzlichen Pflichten.
- Was ein Datentreuhänder tun muss:
- eine klare Information (notice) geben;
- eine wirksame Einwilligung einholen oder sich auf eine zulässige legitime Verwendung stützen;
- die Daten sicher aufbewahren;
- Datenpannen melden;
- die Rechte der betroffenen Personen (data principals) wahren (Auskunft, Berichtigung, Löschung, Beschwerde);
- Daten löschen, wenn ihr Zweck erfüllt ist;
- Daten von Kindern nur mit nachprüfbarer Einwilligung der Eltern verarbeiten.
- Übermittlung ins Ausland. Die Übermittlung außerhalb Indiens ist erlaubt, außer in Länder, die die Regierung durch Bekanntmachung beschränkt, vorbehaltlich der Bedingungen der Rules. Fachaufsichtsbehörden können strengere Regeln vorschreiben.
- Strafen. Bis zu Rs. 250 crore, wenn keine angemessenen Sicherheitsvorkehrungen getroffen werden. Bis zu Rs. 200 crore, wenn eine Datenpanne nicht gemeldet wird oder bei Verstößen, die Daten von Kindern betreffen. Für andere Verstöße gelten niedrigere Obergrenzen.
- Die Schritte in Kürze:
- die Daten erfassen;
- die Rolle bestimmen (Datentreuhänder oder Auftragsverarbeiter);
- Informationstexte und Einwilligungsabläufe schreiben;
- Verträge mit Auftragsverarbeitern abschließen;
- Sicherheits- und Datenpannenverfahren festlegen;
- ein Verfahren für Betroffenenrechte und Beschwerden einrichten;
- Aufbewahrungsfristen festlegen;
- das Personal schulen.
- Halten Sie bereit:
- eine Liste der personenbezogenen Daten, die das Unternehmen erhebt;
- wo sie gespeichert sind und an wen sie weitergegeben werden;
- bestehende Datenschutzerklärungen und Verträge mit Dienstleistern.
Begriffe, die Sie hören werden
- Datentreuhänder und Auftragsverarbeiter (Data fiduciary and data processor)
- das Unternehmen, das entscheidet, warum und wie Daten verarbeitet werden, und der Dienstleister, der sie verarbeitet.
- Betroffene Person (Data principal)
- die Person, um deren Daten es geht.
- Einwilligung und Information (Consent and notice)
- die zentrale Grundlage der Verarbeitung, mit einer klaren Information.
- Einwilligungsverwalter (Consent manager)
- ein registrierter Vermittler, der Einwilligungen verwaltet.
- Bedeutender Datentreuhänder (Significant data fiduciary)
- ein Unternehmen, das per Bekanntmachung höheren Pflichten unterworfen wird, etwa Audits und Folgenabschätzungen.
- Verletzung des Schutzes personenbezogener Daten (Personal data breach)
- muss der Datenschutzbehörde und den betroffenen Personen gemeldet werden.
- Datenschutzbehörde (Data Protection Board)
- die entscheidende Stelle, mit der Befugnis, Strafen zu verhängen.
Im Einzelnen
Schritt 1: Die Daten erfassen
Legen Sie ein Verzeichnis an, das festhält:
- welche personenbezogenen Daten erhoben werden;
- von wem und zu welchem Zweck;
- wo sie gespeichert sind, in Indien oder außerhalb;
- welche Dienstleister sie erhalten;
- wie lange sie aufbewahrt werden.
Schritt 2: Die Rolle bestimmen
Eine Konzerngesellschaft, die Leistungen an indische Kunden erbringt, ist in der Regel Datentreuhänder. Ein indisches Servicezentrum, das Daten für seine ausländische Muttergesellschaft verarbeitet, kann Auftragsverarbeiter sein. Die Verträge zwischen den Konzerngesellschaften halten dies fest.
Schritt 3: Information und Einwilligung
Die Information ist in klarer Sprache geschrieben und in den Sprachen verfügbar, die das Gesetz vorsieht. Sie nennt:
- die erhobenen Daten;
- den Zweck;
- wie die Einwilligung widerrufen wird;
- wie man sich beschwert.
Die Einwilligung muss frei, für den bestimmten Fall, informiert, bedingungslos und unmissverständlich sein, mit einer eindeutigen bestätigenden Handlung (Abschnitt 6(1)).
Schritt 4: Verträge mit Auftragsverarbeitern
Jeder Dienstleister, der personenbezogene Daten verarbeitet, unterzeichnet einen Vertrag, der regelt:
- Sicherheit;
- Vertraulichkeit;
- Unterauftragsverarbeitung;
- Meldung von Datenpannen;
- Löschung am Ende der Zusammenarbeit.
Schritt 5: Sicherheit und Datenpannen
Angemessene Sicherheitsvorkehrungen werden dokumentiert. Ein Plan für Datenpannen umfasst Eindämmung, Bewertung und Meldung an die Datenschutzbehörde und an die betroffenen Personen, wie es die Rules verlangen.
Schritt 6: Rechte, Beschwerden und Aufbewahrung
Ein Verfahren bearbeitet Anträge auf Auskunft, Berichtigung und Löschung sowie Beschwerden. Daten werden gelöscht, sobald ihr Zweck erfüllt und die Aufbewahrungsfrist abgelaufen ist.
Häufige Fehler
- Eine DSGVO-Richtlinie übernehmen, ohne sie an die indischen Anforderungen anzupassen.
- Keine Verträge mit Dienstleistern.
- Daten unbegrenzt aufbewahren.
- Kein Plan für Datenpannen.
Fragen, die häufig gestellt werden
Wir erfüllen bereits die DSGVO (GDPR). Reicht das?
Es ist eine gute Grundlage, aber der DPDP Act hat eigene Anforderungen an Information, Einwilligung, Daten von Kindern und Datenpannen.
Dürfen wir die Daten indischer Kunden auf Servern im Ausland speichern?
In der Regel ja, es sei denn, das Zielland ist durch Bekanntmachung beschränkt oder eine Fachaufsichtsbehörde verlangt, dass die Daten in Indien bleiben.
Ab wann müssen wir die Vorgaben erfüllen?
Die meisten operativen Pflichten gelten ab dem 13/05/2027. Die Vorbereitung dauert Monate, daher sollte sie jetzt beginnen.
Diese Antworten sind Zusammenfassungen zur Information; sie sind keine Rechtsberatung in einer einzelnen Angelegenheit.
Eine ernsthafte Frage verdient eine gelesene Akte.
Besprechungen finden nach Terminvereinbarung statt, in G-46, Basement, Greater Kailash III, New Delhi. Der Kanzleiinhaber liest die Korrespondenz selbst.
Diese Seite gibt allgemeine Informationen über die Arbeit von Lokesh Bhardwaj Law Offices, wie es die Regeln des Bar Council of India (Bar Council of India Rules) erlauben. Sie ist keine Rechtsberatung und begründet kein Mandatsverhältnis zwischen Anwalt und Mandant. LBLO wird in einer Sache nur aufgrund eines schriftlich vereinbarten Mandats tätig.
Rechtsstand: 14/11/2026.