
Dados pessoais e a Lei DPDP da Índia: o que as empresas estrangeiras têm de fazer
Qualquer empresa que trate dados pessoais digitais de pessoas na Índia, seja a partir da Índia, seja a partir do estrangeiro em ligação com a oferta de bens ou serviços na Índia, tem de se preparar para a Lei de Proteção de Dados Pessoais Digitais, 2023 (Digital Personal Data Protection Act, 2023).
Em resumo
- A lei. A Lei de Proteção de Dados Pessoais Digitais, 2023 (Digital Personal Data Protection Act, 2023, DPDP Act) e as Regras DPDP, 2025 (DPDP Rules, 2025), publicadas em 13/11/2025. As principais obrigações aplicam-se a partir de 13/05/2027.
- A quem se aplica:
- Os fiduciários de dados (data fiduciaries) decidem por que razão e de que forma os dados pessoais são tratados.
- Os subcontratantes (data processors) tratam-nos por conta de um fiduciário. O subcontratante fica vinculado através do seu contrato com o fiduciário.
- Alguns fiduciários podem ser designados "fiduciários de dados significativos" (significant data fiduciaries), com deveres adicionais.
- O que um fiduciário tem de fazer:
- dar uma informação clara;
- obter um consentimento válido, ou basear-se numa utilização legítima permitida;
- manter os dados seguros;
- comunicar as violações de dados;
- respeitar os direitos dos titulares dos dados (data principals) (acesso, retificação, apagamento, reclamação);
- apagar os dados quando a sua finalidade estiver cumprida;
- tratar os dados de crianças com consentimento parental verificável.
- Transferências para o estrangeiro. A transferência para fora da Índia é permitida, exceto para os países que o Governo restrinja por notificação, nas condições previstas nas Regras. Os reguladores setoriais podem impor regras mais exigentes.
- Sanções. Até Rs. 250 crore por não adotar medidas de segurança razoáveis. Até Rs. 200 crore por não notificar uma violação de dados ou por violações que envolvam dados de crianças. Aplicam-se limites mais baixos às outras infrações.
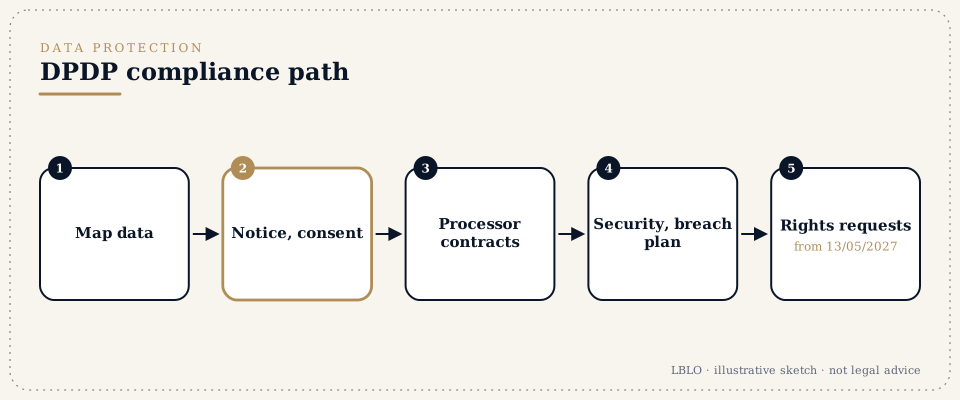
- Os passos, em resumo:
- mapear os dados;
- definir o papel (fiduciário ou subcontratante);
- redigir as informações e os fluxos de consentimento;
- celebrar os contratos com os subcontratantes;
- definir os procedimentos de segurança e de resposta a violações;
- criar um processo para o exercício de direitos e para reclamações;
- definir os prazos de conservação;
- formar o pessoal.
- Tenha à mão:
- uma lista dos dados pessoais que a empresa recolhe;
- onde estão guardados e com quem são partilhados;
- as políticas de privacidade e os contratos com fornecedores existentes.
Termos que vai ouvir
- Fiduciário de dados (data fiduciary) e subcontratante (data processor)
- a empresa que decide por que razão e de que forma os dados são tratados, e o fornecedor que os trata.
- Titular dos dados (data principal)
- a pessoa a quem os dados dizem respeito.
- Consentimento e informação
- o fundamento central do tratamento, acompanhado de uma informação clara.
- Gestor de consentimentos (consent manager)
- um intermediário registado que gere os consentimentos.
- Fiduciário de dados significativo (significant data fiduciary)
- uma empresa designada por notificação para obrigações acrescidas, como auditorias e avaliações de impacto.
- Violação de dados pessoais (personal data breach)
- tem de ser comunicada ao Conselho e às pessoas afetadas.
- Conselho de Proteção de Dados (Data Protection Board)
- o órgão decisor, com poderes sancionatórios.
Em pormenor
Passo 1: Mapear os dados
Prepare um registo que indique:
- que dados pessoais são recolhidos;
- a quem e para que finalidade;
- onde estão guardados, dentro ou fora da Índia;
- que fornecedores os recebem;
- durante quanto tempo são conservados.
Passo 2: Definir o papel
Uma sociedade do grupo que presta serviços a clientes indianos é normalmente um fiduciário. Um centro de serviços indiano que trata dados para a sua empresa-mãe estrangeira pode ser um subcontratante. Os contratos entre as sociedades do grupo registam esta qualificação.
Passo 3: Informação e consentimento
A informação é redigida em linguagem clara e está disponível nas línguas que a Lei prevê. Indica:
- os dados recolhidos;
- a finalidade;
- como retirar o consentimento;
- como apresentar uma reclamação.
O consentimento tem de ser livre, específico, informado, incondicional e inequívoco, com um ato afirmativo claro (Secção 6(1)).
Passo 4: Contratos com subcontratantes
Cada fornecedor que trata dados pessoais assina um contrato que abrange:
- a segurança;
- a confidencialidade;
- a subcontratação ulterior;
- a notificação de violações;
- o apagamento no fim da relação contratual.
Passo 5: Segurança e violações
As medidas de segurança razoáveis ficam documentadas. Um plano de resposta a violações abrange a contenção, a avaliação e a notificação ao Conselho de Proteção de Dados e às pessoas afetadas, como as Regras exigem.
Passo 6: Direitos, reclamações e conservação
Um processo trata os pedidos de acesso, retificação e apagamento, e as reclamações. Os dados são apagados logo que a sua finalidade esteja cumprida e termine o prazo de conservação.
Erros comuns
- Copiar uma política do RGPD sem a adaptar às exigências indianas.
- Não ter contratos com os fornecedores.
- Conservar os dados indefinidamente.
- Não ter um plano para violações de dados.
Perguntas que as pessoas fazem
Já cumprimos o RGPD (GDPR). Isso basta?
É uma boa base, mas a Lei DPDP tem as suas próprias exigências quanto à informação, ao consentimento, aos dados de crianças e às violações de dados.
Podemos guardar os dados de clientes indianos em servidores no estrangeiro?
Em geral sim, salvo se o país de destino estiver restringido por notificação do Governo, ou se um regulador setorial exigir que os dados sejam mantidos na Índia.
Quando temos de cumprir?
A maior parte das obrigações operativas aplica-se a partir de 13/05/2027. A preparação demora meses, por isso deve começar já.
Estas respostas são resumos de caráter educativo; não constituem aconselhamento jurídico sobre qualquer caso individual.
Uma questão séria merece um dossiê lido.
As reuniões realizam-se mediante marcação em G-46, Basement, Greater Kailash III, New Delhi. O advogado principal lê a correspondência.
Esta página dá informação geral sobre o trabalho da Lokesh Bhardwaj Law Offices, como permitido pelas Regras do Bar Council of India (Bar Council of India Rules). Não constitui aconselhamento jurídico e não cria uma relação advogado-cliente. A LBLO só atua num assunto mediante um mandato acordado por escrito.
Direito em vigor em 14/11/2026.