
ભારતના DPDP અધિનિયમ હેઠળ વ્યક્તિગત ડેટા: વિદેશી કંપનીઓએ શું કરવું પડે
ભારતના લોકોના ડિજિટલ વ્યક્તિગત ડેટા પર પ્રક્રિયા કરતી દરેક કંપનીએ, ભલે તે ભારતમાંથી કરતી હોય કે ભારતમાં માલ કે સેવાઓ આપવાના સંબંધમાં વિદેશથી, ડિજિટલ વ્યક્તિગત ડેટા સંરક્ષણ અધિનિયમ, 2023 (Digital Personal Data Protection Act, 2023) માટે આયોજન કરવું જ પડે.
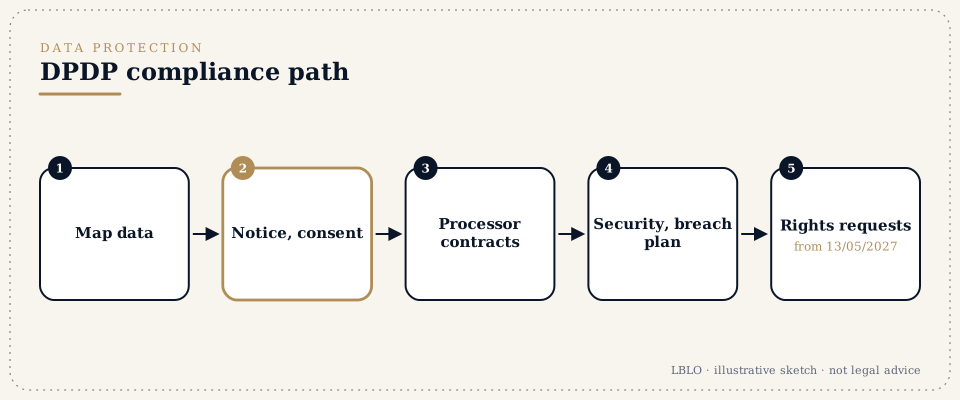
ટૂંકમાં
- કાયદો. ડિજિટલ વ્યક્તિગત ડેટા સંરક્ષણ અધિનિયમ, 2023 (DPDP Act) અને 13/11/2025 ના રોજ જાહેર થયેલા DPDP નિયમો, 2025 (DPDP Rules, 2025). મુખ્ય ફરજો 13/05/2027 થી લાગુ પડે છે.
- તે કોને લાગુ પડે છે:
- ડેટા ન્યાસીઓ (data fiduciaries) નક્કી કરે છે કે વ્યક્તિગત ડેટા પર પ્રક્રિયા શા માટે અને કેવી રીતે થાય.
- ડેટા પ્રોસેસરો (data processors) ન્યાસી વતી તેના પર પ્રક્રિયા કરે છે. પ્રોસેસર ન્યાસી સાથેના પોતાના કરાર દ્વારા બંધાયેલો હોય છે.
- કેટલાક ન્યાસીઓને વધારાની ફરજો સાથે "મહત્ત્વપૂર્ણ ડેટા ન્યાસી" (significant data fiduciaries) તરીકે નિયુક્ત કરી શકાય.
- ન્યાસીએ શું કરવું જ પડે:
- સ્પષ્ટ નોટિસ આપવી;
- માન્ય સંમતિ મેળવવી, અથવા મંજૂર કાયદેસર ઉપયોગ (legitimate use) પર આધાર રાખવો;
- ડેટા સુરક્ષિત રાખવો;
- ભંગની જાણ કરવી;
- ડેટા પ્રધાનો (data principals) ના અધિકારોનું પાલન કરવું (જોવાનો, સુધારવાનો, ભૂંસી નાખવાનો, ફરિયાદનો);
- હેતુ પૂરો થાય ત્યારે ડેટા ભૂંસી નાખવો;
- ચકાસી શકાય તેવી માતાપિતાની સંમતિ સાથે બાળકોનો ડેટા સંભાળવો.
- વિદેશમાં ડેટા મોકલવો. સરકાર જાહેરનામા દ્વારા પ્રતિબંધિત કરે તે દેશો સિવાય, નિયમોમાંની શરતોને અધીન, ભારત બહાર ડેટા મોકલવાની છૂટ છે. ક્ષેત્રીય નિયમનકારો વધુ કડક નિયમો લાદી શકે.
- દંડ. વાજબી સુરક્ષા ઉપાયો ન લેવા બદલ રૂ. 250 કરોડ સુધી. ભંગની જાણ ન કરવા બદલ કે બાળકોના ડેટાને લગતા ભંગ બદલ રૂ. 200 કરોડ સુધી. બીજા ભંગ માટે ઓછી મહત્તમ મર્યાદાઓ લાગુ પડે છે.
- પગલાં, ટૂંકમાં:
- ડેટાનો નકશો બનાવો;
- ભૂમિકા નક્કી કરો (ન્યાસી કે પ્રોસેસર);
- નોટિસ અને સંમતિ મેળવવાની પ્રક્રિયા લખો;
- પ્રોસેસર સાથેના કરારો કરો;
- સુરક્ષા અને ભંગ અંગેની કાર્યપદ્ધતિઓ નક્કી કરો;
- અધિકારો અને ફરિયાદ માટેની પ્રક્રિયા ગોઠવો;
- ડેટા કેટલો સમય રાખવો તેનાં સમયપત્રક નક્કી કરો;
- સ્ટાફને તાલીમ આપો.
- તૈયાર રાખો:
- કંપની એકત્ર કરે છે તે વ્યક્તિગત ડેટાની યાદી;
- તે ક્યાં સંગ્રહાય છે અને કોની સાથે વહેંચાય છે;
- હાલની ગોપનીયતા નીતિઓ અને વેન્ડર કરારો.
તમે સાંભળશો તે શબ્દો
- ડેટા ન્યાસી અને ડેટા પ્રોસેસર (Data fiduciary and data processor)
- ડેટા પર પ્રક્રિયા શા માટે અને કેવી રીતે થાય તે નક્કી કરતો ધંધો, અને તેના પર પ્રક્રિયા કરતો વેન્ડર.
- ડેટા પ્રધાન (Data principal)
- જે વ્યક્તિનો ડેટા છે તે.
- સંમતિ અને નોટિસ (Consent and notice)
- સ્પષ્ટ નોટિસ સાથે, પ્રક્રિયાનો મુખ્ય આધાર.
- સંમતિ વ્યવસ્થાપક (Consent manager)
- સંમતિઓનું સંચાલન કરતો નોંધાયેલો મધ્યસ્થી.
- મહત્ત્વપૂર્ણ ડેટા ન્યાસી (Significant data fiduciary)
- ઑડિટ અને અસર મૂલ્યાંકન જેવી વધુ ફરજો માટે જાહેરનામાથી નિયુક્ત થયેલો ધંધો.
- વ્યક્તિગત ડેટાનો ભંગ (Personal data breach)
- તેની જાણ બોર્ડને અને અસરગ્રસ્ત વ્યક્તિઓને કરવી જ પડે.
- ડેટા સંરક્ષણ બોર્ડ (Data Protection Board)
- દંડની સત્તાઓ ધરાવતી ન્યાયનિર્ણાયક સંસ્થા.
વિગતવાર
પગલું 1: ડેટાનો નકશો બનાવો
આ નોંધતું રજિસ્ટર તૈયાર કરો:
- કયો વ્યક્તિગત ડેટા એકત્ર થાય છે;
- કોની પાસેથી અને કયા હેતુ માટે;
- તે ક્યાં સંગ્રહાય છે, ભારતમાં કે ભારત બહાર;
- કયા વેન્ડરોને તે મળે છે;
- તે કેટલો સમય રખાય છે.
પગલું 2: ભૂમિકા નક્કી કરો
ભારતીય ગ્રાહકોને સેવાઓ આપતી જૂથ કંપની સામાન્ય રીતે ન્યાસી હોય છે. વિદેશી પેરન્ટ કંપની માટે ડેટા પર પ્રક્રિયા કરતું ભારતીય સર્વિસ સેન્ટર પ્રોસેસર હોઈ શકે. જૂથ કંપનીઓ વચ્ચેના કરારો આ નોંધે છે.
પગલું 3: નોટિસ અને સંમતિ
નોટિસ સ્પષ્ટ ભાષામાં લખાય છે અને અધિનિયમ જણાવે છે તે ભાષાઓમાં ઉપલબ્ધ હોય છે. તેમાં જણાવાય છે:
- એકત્ર કરાતો ડેટા;
- હેતુ;
- સંમતિ કેવી રીતે પાછી ખેંચવી;
- ફરિયાદ કેવી રીતે કરવી.
સંમતિ સ્પષ્ટ હકારાત્મક કૃત્ય સાથે, સ્વૈચ્છિક, ચોક્કસ, જાણકારીપૂર્વકની, બિનશરતી અને અસંદિગ્ધ હોવી જ જોઈએ (કલમ 6(1)).
પગલું 4: પ્રોસેસર સાથેના કરારો
વ્યક્તિગત ડેટા પર પ્રક્રિયા કરતો દરેક વેન્ડર એવા કરાર પર સહી કરે છે જે આને આવરી લે:
- સુરક્ષા;
- ગુપ્તતા;
- પેટા-પ્રોસેસિંગ;
- ભંગની જાણ;
- કામ પૂરું થાય ત્યારે ડેટા ભૂંસી નાખવો.
પગલું 5: સુરક્ષા અને ભંગ
વાજબી સુરક્ષા ઉપાયોનું દસ્તાવેજીકરણ થાય છે. ભંગ સામેની કાર્યવાહીની યોજના તેને કાબૂમાં લેવું, તેનું મૂલ્યાંકન, અને નિયમો જરૂરી બનાવે તે પ્રમાણે ડેટા સંરક્ષણ બોર્ડને તથા અસરગ્રસ્ત વ્યક્તિઓને જાણ કરવાને આવરી લે છે.
પગલું 6: અધિકારો, ફરિયાદો અને ડેટા રાખવાનો સમયગાળો
એક પ્રક્રિયા ડેટા જોવા, સુધારવા અને ભૂંસી નાખવાની વિનંતીઓ, અને ફરિયાદો સંભાળે છે. હેતુ પૂરો થાય અને રાખવાનો સમયગાળો પૂરો થાય પછી ડેટા ભૂંસી નખાય છે.
સામાન્ય ભૂલો
- GDPR નીતિને ભારતીય જરૂરિયાતો પ્રમાણે ઢાળ્યા વગર તેની નકલ કરવી.
- વેન્ડરો સાથે કરારો ન હોવા.
- ડેટા અનિશ્ચિત સમય સુધી રાખવો.
- ભંગ માટે કોઈ યોજના ન હોવી.
લોકો પૂછે છે તે પ્રશ્નો
અમે GDPR નું પાલન કરીએ જ છીએ. એ પૂરતું છે?
તે સારો પાયો છે, પણ DPDP અધિનિયમની નોટિસ, સંમતિ, બાળકોના ડેટા અને ભંગ અંગેની પોતાની જરૂરિયાતો છે.
અમે ભારતીય ગ્રાહકોનો ડેટા વિદેશનાં સર્વર પર રાખી શકીએ?
સામાન્ય રીતે હા, સિવાય કે જાહેરનામા દ્વારા તે દેશ પર પ્રતિબંધ મુકાયો હોય, અથવા કોઈ ક્ષેત્રીય નિયમનકાર ડેટા ભારતમાં રાખવો જરૂરી બનાવે.
અમારે ક્યારથી પાલન કરવું પડશે?
મોટા ભાગની મુખ્ય ફરજો 13/05/2027 થી લાગુ પડે છે. તૈયારીમાં મહિનાઓ લાગે છે, તેથી તે અત્યારથી શરૂ કરવી જોઈએ.
આ જવાબો શૈક્ષણિક સારાંશ છે; તે કોઈ પણ વ્યક્તિગત બાબત અંગેની કાનૂની સલાહ નથી.
ગંભીર પ્રશ્ન માટે કાગળો પૂરેપૂરા વંચાય તે જરૂરી છે.
રૂબરૂ મુલાકાત (કોન્ફરન્સ) અગાઉથી સમય લઈને G-46, Basement, Greater Kailash III, New Delhi ખાતે થાય છે. પત્રવ્યવહાર પ્રિન્સિપાલ પોતે વાંચે છે.
આ પાનું બાર કાઉન્સિલ ઑફ ઇન્ડિયાના નિયમો (Bar Council of India Rules) હેઠળ મળેલી છૂટ પ્રમાણે, Lokesh Bhardwaj Law Offices ના કામ વિશે સામાન્ય માહિતી આપે છે. તે કાનૂની સલાહ નથી, અને તેનાથી એડવોકેટ અને અસીલનો સંબંધ ઊભો થતો નથી. LBLO કોઈ બાબતમાં ફક્ત લેખિતમાં સંમત થયેલા એન્ગેજમેન્ટના આધારે જ કામ કરે છે.
14/11/2026 ના રોજની સ્થિતિ પ્રમાણેનો કાયદો.