
ഇന്ത്യയുടെ DPDP Act പ്രകാരമുള്ള വ്യക്തിഗത ഡാറ്റ: വിദേശ കമ്പനികൾ ചെയ്യേണ്ടത്
ഇന്ത്യയിലെ ആളുകളുടെ ഡിജിറ്റൽ വ്യക്തിഗത ഡാറ്റ, ഇന്ത്യയിൽ നിന്നോ, ഇന്ത്യയിൽ ചരക്കുകളോ സേവനങ്ങളോ വാഗ്ദാനം ചെയ്യുന്നതുമായി ബന്ധപ്പെട്ട് വിദേശത്തു നിന്നോ, പ്രോസസ് ചെയ്യുന്ന ഏതൊരു കമ്പനിയും ഡിജിറ്റൽ വ്യക്തിഗത ഡാറ്റാ സംരക്ഷണ നിയമം, 2023 (Digital Personal Data Protection Act, 2023) കണക്കിലെടുത്ത് ആസൂത്രണം ചെയ്യണം.
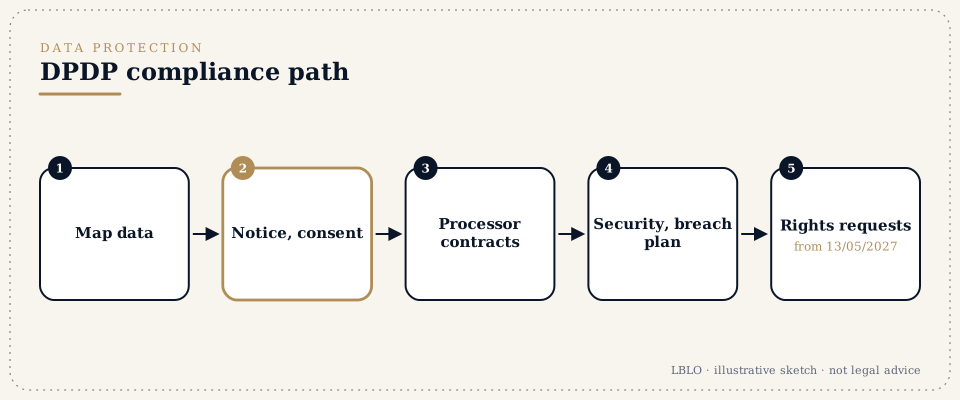
ചുരുക്കത്തിൽ
- നിയമം. ഡിജിറ്റൽ വ്യക്തിഗത ഡാറ്റാ സംരക്ഷണ നിയമം, 2023 (DPDP Act), 13/11/2025-ന് വിജ്ഞാപനം ചെയ്ത DPDP ചട്ടങ്ങൾ, 2025 (DPDP Rules, 2025). പ്രധാന ബാധ്യതകൾ 13/05/2027 മുതൽ ബാധകമാണ്.
- ആർക്കെല്ലാം ബാധകം:
- ഡാറ്റാ ഫിഡ്യൂഷ്യറികൾ (data fiduciaries) വ്യക്തിഗത ഡാറ്റ എന്തിന്, എങ്ങനെ പ്രോസസ് ചെയ്യണമെന്ന് തീരുമാനിക്കുന്നു.
- ഡാറ്റാ പ്രോസസർമാർ (data processors) ഒരു ഫിഡ്യൂഷ്യറിക്കുവേണ്ടി അത് പ്രോസസ് ചെയ്യുന്നു. ഫിഡ്യൂഷ്യറിയുമായുള്ള കരാറിലൂടെയാണ് പ്രോസസർ ബാധ്യസ്ഥനാകുന്നത്.
- ചില ഫിഡ്യൂഷ്യറികളെ അധിക കടമകളോടുകൂടിയ "സുപ്രധാന ഡാറ്റാ ഫിഡ്യൂഷ്യറികൾ" (significant data fiduciaries) ആയി നിശ്ചയിച്ചേക്കാം.
- ഒരു ഫിഡ്യൂഷ്യറി ചെയ്യേണ്ടത്:
- വ്യക്തമായ നോട്ടീസ് നൽകുക;
- സാധുവായ സമ്മതം നേടുക, അല്ലെങ്കിൽ അനുവദനീയമായ ഒരു നിയമാനുസൃത ഉപയോഗത്തെ ആശ്രയിക്കുക;
- ഡാറ്റ സുരക്ഷിതമായി സൂക്ഷിക്കുക;
- ചോർച്ചകൾ റിപ്പോർട്ട് ചെയ്യുക;
- ഡാറ്റാ പ്രിൻസിപ്പൽമാരുടെ (data principals) അവകാശങ്ങൾ മാനിക്കുക (ലഭ്യത, തിരുത്തൽ, മായ്ക്കൽ, പരാതി);
- ഉദ്ദേശ്യം നിറവേറിക്കഴിഞ്ഞാൽ ഡാറ്റ മായ്ക്കുക;
- പരിശോധിച്ചുറപ്പിക്കാവുന്ന രക്ഷാകർതൃ സമ്മതത്തോടെ കുട്ടികളുടെ ഡാറ്റ കൈകാര്യം ചെയ്യുക.
- വിദേശത്തേക്കുള്ള കൈമാറ്റങ്ങൾ. ചട്ടങ്ങളിലെ വ്യവസ്ഥകൾക്കു വിധേയമായി, സർക്കാർ വിജ്ഞാപനത്തിലൂടെ നിയന്ത്രിക്കുന്ന രാജ്യങ്ങളിലേക്കൊഴികെ, ഇന്ത്യയ്ക്കു പുറത്തേക്കുള്ള കൈമാറ്റം അനുവദനീയമാണ്. മേഖലാ റെഗുലേറ്റർമാർ കൂടുതൽ കർശനമായ ചട്ടങ്ങൾ ചുമത്തിയേക്കാം.
- പിഴകൾ. ന്യായമായ സുരക്ഷാ മുൻകരുതലുകൾ എടുക്കാത്തതിന് Rs. 250 കോടി വരെ. ചോർച്ച അറിയിക്കാത്തതിനോ കുട്ടികളുടെ ഡാറ്റ ഉൾപ്പെടുന്ന ലംഘനങ്ങൾക്കോ Rs. 200 കോടി വരെ. മറ്റു ലംഘനങ്ങൾക്ക് കുറഞ്ഞ പരിധികൾ ബാധകമാണ്.
- ഘട്ടങ്ങൾ, ചുരുക്കത്തിൽ:
- ഡാറ്റയുടെ രൂപരേഖ തയ്യാറാക്കുക;
- പങ്ക് തീരുമാനിക്കുക (ഫിഡ്യൂഷ്യറിയോ പ്രോസസറോ);
- നോട്ടീസുകളും സമ്മത നടപടിക്രമങ്ങളും എഴുതുക;
- പ്രോസസർ കരാറുകൾ ഏർപ്പെടുത്തുക;
- സുരക്ഷാ, ചോർച്ചാ നടപടിക്രമങ്ങൾ സജ്ജമാക്കുക;
- അവകാശ, പരാതി പരിഹാര സംവിധാനം ഒരുക്കുക;
- ഡാറ്റ സൂക്ഷിക്കൽ കാലക്രമങ്ങൾ നിശ്ചയിക്കുക;
- ജീവനക്കാർക്ക് പരിശീലനം നൽകുക.
- തയ്യാറാക്കി വയ്ക്കേണ്ടവ:
- കമ്പനി ശേഖരിക്കുന്ന വ്യക്തിഗത ഡാറ്റയുടെ പട്ടിക;
- അത് എവിടെ സൂക്ഷിക്കുന്നു, ആരുമായി പങ്കിടുന്നു;
- നിലവിലുള്ള സ്വകാര്യതാ നയങ്ങളും വെണ്ടർ കരാറുകളും.
നിങ്ങൾ കേൾക്കാനിടയുള്ള പദങ്ങൾ
- ഡാറ്റാ ഫിഡ്യൂഷ്യറിയും ഡാറ്റാ പ്രോസസറും (Data fiduciary and data processor)
- ഡാറ്റ എന്തിന്, എങ്ങനെ പ്രോസസ് ചെയ്യണമെന്ന് തീരുമാനിക്കുന്ന ബിസിനസും, അത് പ്രോസസ് ചെയ്യുന്ന വെണ്ടറും.
- ഡാറ്റാ പ്രിൻസിപ്പൽ (Data principal)
- ഡാറ്റ ആരുടേതാണോ ആ വ്യക്തി.
- സമ്മതവും നോട്ടീസും (Consent and notice)
- വ്യക്തമായ നോട്ടീസോടുകൂടി, പ്രോസസിംഗിനുള്ള അടിസ്ഥാന ആധാരം.
- കൺസെന്റ് മാനേജർ (Consent manager)
- സമ്മതങ്ങൾ കൈകാര്യം ചെയ്യുന്ന, രജിസ്റ്റർ ചെയ്ത ഒരു ഇടനിലക്കാരൻ.
- സുപ്രധാന ഡാറ്റാ ഫിഡ്യൂഷ്യറി (Significant data fiduciary)
- ഓഡിറ്റുകൾ, ആഘാത വിലയിരുത്തലുകൾ തുടങ്ങിയ ഉയർന്ന ബാധ്യതകൾക്കായി വിജ്ഞാപനം ചെയ്യപ്പെട്ട ബിസിനസ്.
- വ്യക്തിഗത ഡാറ്റാ ചോർച്ച (Personal data breach)
- ബോർഡിനെയും ബാധിക്കപ്പെട്ട വ്യക്തികളെയും അറിയിക്കണം.
- ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡ് (Data Protection Board)
- പിഴ ചുമത്താൻ അധികാരമുള്ള അഡ്ജുഡിക്കേറ്റിംഗ് സ്ഥാപനം.
വിശദമായി
ഘട്ടം 1: ഡാറ്റയുടെ രൂപരേഖ തയ്യാറാക്കുക
ഇവ രേഖപ്പെടുത്തുന്ന ഒരു രജിസ്റ്റർ തയ്യാറാക്കുക:
- ഏതു വ്യക്തിഗത ഡാറ്റ ശേഖരിക്കുന്നു;
- ആരിൽ നിന്ന്, ഏത് ഉദ്ദേശ്യത്തിന്;
- ഇന്ത്യയ്ക്കകത്തോ പുറത്തോ, എവിടെ സൂക്ഷിക്കുന്നു;
- ഏതെല്ലാം വെണ്ടർമാർക്ക് അത് ലഭിക്കുന്നു;
- എത്രകാലം സൂക്ഷിക്കുന്നു.
ഘട്ടം 2: പങ്ക് തീരുമാനിക്കുക
ഇന്ത്യൻ ഉപഭോക്താക്കൾക്ക് സേവനം നൽകുന്ന ഒരു ഗ്രൂപ്പ് കമ്പനി സാധാരണ ഒരു ഫിഡ്യൂഷ്യറിയാണ്. വിദേശ മാതൃകമ്പനിക്കുവേണ്ടി ഡാറ്റ പ്രോസസ് ചെയ്യുന്ന ഒരു ഇന്ത്യൻ സേവന കേന്ദ്രം ഒരു പ്രോസസർ ആയേക്കാം. ഗ്രൂപ്പ് കമ്പനികൾ തമ്മിലുള്ള കരാറുകൾ ഇത് രേഖപ്പെടുത്തുന്നു.
ഘട്ടം 3: നോട്ടീസും സമ്മതവും
നോട്ടീസ് വ്യക്തമായ ഭാഷയിൽ എഴുതുകയും നിയമം വ്യവസ്ഥ ചെയ്യുന്ന ഭാഷകളിൽ ലഭ്യമാക്കുകയും ചെയ്യുന്നു. അതിൽ വിവരിക്കുന്നത്:
- ശേഖരിക്കുന്ന ഡാറ്റ;
- ഉദ്ദേശ്യം;
- സമ്മതം എങ്ങനെ പിൻവലിക്കാം;
- എങ്ങനെ പരാതിപ്പെടാം.
സമ്മതം സ്വതന്ത്രവും നിർദിഷ്ടവും അറിവോടെയുള്ളതും നിരുപാധികവും അവ്യക്തതയില്ലാത്തതും, വ്യക്തമായ ഒരു സ്ഥിരീകരണ പ്രവൃത്തിയോടുകൂടിയതും ആയിരിക്കണം (വകുപ്പ് 6(1)).
ഘട്ടം 4: പ്രോസസർ കരാറുകൾ
വ്യക്തിഗത ഡാറ്റ പ്രോസസ് ചെയ്യുന്ന ഓരോ വെണ്ടറും ഇവ ഉൾക്കൊള്ളുന്ന ഒരു കരാറിൽ ഒപ്പുവയ്ക്കുന്നു:
- സുരക്ഷ;
- രഹസ്യസ്വഭാവം;
- സബ്-പ്രോസസിംഗ്;
- ചോർച്ച അറിയിക്കൽ;
- കരാർ അവസാനിക്കുമ്പോൾ ഡാറ്റ ഇല്ലാതാക്കൽ.
ഘട്ടം 5: സുരക്ഷയും ചോർച്ചകളും
ന്യായമായ സുരക്ഷാ മുൻകരുതലുകൾ രേഖപ്പെടുത്തുന്നു. ചോർച്ചയോടുള്ള പ്രതികരണ പദ്ധതിയിൽ നിയന്ത്രണം, വിലയിരുത്തൽ, ചട്ടങ്ങൾ ആവശ്യപ്പെടുന്നതുപോലെ ഡാറ്റാ പ്രൊട്ടക്ഷൻ ബോർഡിനെയും ബാധിക്കപ്പെട്ടവരെയും അറിയിക്കൽ എന്നിവ ഉൾപ്പെടുന്നു.
ഘട്ടം 6: അവകാശങ്ങൾ, പരാതികൾ, ഡാറ്റ സൂക്ഷിക്കൽ
ലഭ്യത, തിരുത്തൽ, മായ്ക്കൽ എന്നിവയ്ക്കുള്ള അഭ്യർത്ഥനകളും പരാതികളും ഒരു സംവിധാനം കൈകാര്യം ചെയ്യുന്നു. ഉദ്ദേശ്യം നിറവേറുകയും സൂക്ഷിക്കൽ കാലയളവ് അവസാനിക്കുകയും ചെയ്താൽ ഡാറ്റ മായ്ക്കുന്നു.
സാധാരണ സംഭവിക്കുന്ന തെറ്റുകൾ
- ഇന്ത്യൻ ആവശ്യകതകൾക്കനുസരിച്ച് മാറ്റം വരുത്താതെ GDPR നയം പകർത്തുന്നത്.
- വെണ്ടർമാരുമായി കരാറുകളില്ലാത്തത്.
- ഡാറ്റ അനിശ്ചിതകാലം സൂക്ഷിക്കുന്നത്.
- ചോർച്ചയ്ക്കുള്ള പദ്ധതിയില്ലാത്തത്.
ആളുകൾ ചോദിക്കുന്ന ചോദ്യങ്ങൾ
ഞങ്ങൾ ഇതിനകം GDPR പാലിക്കുന്നുണ്ട്. അതു മതിയോ?
അതൊരു നല്ല അടിത്തറയാണ്; എന്നാൽ നോട്ടീസ്, സമ്മതം, കുട്ടികളുടെ ഡാറ്റ, ഡാറ്റാ ചോർച്ച എന്നിവ സംബന്ധിച്ച് DPDP Act-ന് അതിന്റേതായ ആവശ്യകതകളുണ്ട്.
ഇന്ത്യൻ ഉപഭോക്താക്കളുടെ ഡാറ്റ വിദേശത്തുള്ള സെർവറുകളിൽ സൂക്ഷിക്കാമോ?
പൊതുവേ സൂക്ഷിക്കാം; ലക്ഷ്യരാജ്യം വിജ്ഞാപനത്തിലൂടെ നിയന്ത്രിക്കപ്പെട്ടിട്ടുണ്ടെങ്കിലോ, ഡാറ്റ ഇന്ത്യയിൽ സൂക്ഷിക്കണമെന്ന് ഒരു മേഖലാ റെഗുലേറ്റർ ആവശ്യപ്പെടുന്നുണ്ടെങ്കിലോ ഒഴികെ.
ഞങ്ങൾ എപ്പോഴാണ് പാലിക്കേണ്ടത്?
മിക്ക പ്രവർത്തന ബാധ്യതകളും 13/05/2027 മുതൽ ബാധകമാണ്. തയ്യാറെടുപ്പിന് മാസങ്ങളെടുക്കും; അതിനാൽ ഇപ്പോൾ തന്നെ തുടങ്ങണം.
ഈ ഉത്തരങ്ങൾ വിജ്ഞാനപരമായ സംഗ്രഹങ്ങളാണ്; ഏതെങ്കിലും വ്യക്തിഗത കേസിനെക്കുറിച്ചുള്ള നിയമോപദേശമല്ല.
ഗൗരവമുള്ള ചോദ്യത്തിന് വേണ്ടത് വായിച്ചു പഠിച്ച ബ്രീഫ് ആണ്.
കോൺഫറൻസുകൾ മുൻകൂട്ടി നിശ്ചയിച്ച സമയത്ത്, G-46, Basement, Greater Kailash III, New Delhi എന്ന വിലാസത്തിലാണ്. കത്തിടപാടുകൾ പ്രിൻസിപ്പൽ തന്നെ വായിക്കുന്നു.
ബാർ കൗൺസിൽ ഓഫ് ഇന്ത്യ ചട്ടങ്ങൾ അനുവദിക്കുന്ന പ്രകാരം, Lokesh Bhardwaj Law Offices-ന്റെ ജോലിയെക്കുറിച്ചുള്ള പൊതുവിവരങ്ങളാണ് ഈ പേജ് നൽകുന്നത്. ഇത് നിയമോപദേശമല്ല; ഇത് അഭിഭാഷക-കക്ഷി ബന്ധം സൃഷ്ടിക്കുന്നുമില്ല. രേഖാമൂലം സമ്മതിച്ച എൻഗേജ്മെന്റിന്റെ അടിസ്ഥാനത്തിൽ മാത്രമാണ് LBLO ഒരു കേസിൽ പ്രവർത്തിക്കുന്നത്.
14/11/2026-ലെ നിയമസ്ഥിതി.