
भारताच्या DPDP अधिनियमाखालील वैयक्तिक डेटा: परदेशी कंपन्यांनी काय करावे
भारतातील व्यक्तींच्या डिजिटल वैयक्तिक डेटावर प्रक्रिया करणाऱ्या प्रत्येक कंपनीने, मग ती भारतातून करत असो किंवा भारतात वस्तू किंवा सेवा देण्याच्या संदर्भात परदेशातून, डिजिटल वैयक्तिक डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) साठी नियोजन केलेच पाहिजे.
थोडक्यात
- कायदा. डिजिटल वैयक्तिक डेटा संरक्षण अधिनियम, 2023 (DPDP Act) आणि 13/11/2025 रोजी अधिसूचित झालेले DPDP नियम, 2025 (DPDP Rules, 2025). मुख्य बंधने 13/05/2027 पासून लागू होतात.
- तो कोणाला लागू होतो:
- डेटा विश्वस्त (data fiduciaries) वैयक्तिक डेटावर प्रक्रिया का आणि कशी करायची हे ठरवतात.
- डेटा प्रक्रियाकर्ते (data processors) विश्वस्ताच्या वतीने त्यावर प्रक्रिया करतात. प्रक्रियाकर्ता विश्वस्ताशी केलेल्या कराराद्वारे बांधील असतो.
- काही विश्वस्तांना "महत्त्वपूर्ण डेटा विश्वस्त" (significant data fiduciaries) म्हणून घोषित केले जाऊ शकते, ज्यांची कर्तव्ये अधिक असतात.
- विश्वस्ताने काय केलेच पाहिजे:
- स्पष्ट सूचना देणे;
- वैध संमती मिळवणे, किंवा परवानगी असलेल्या कायदेशीर वापरावर विसंबणे;
- डेटा सुरक्षित ठेवणे;
- उल्लंघनांची माहिती देणे;
- डेटा धारकांच्या (data principals) हक्कांचा आदर करणे (माहिती मिळवणे, दुरुस्ती, पुसून टाकणे, तक्रार);
- हेतू पूर्ण झाल्यावर डेटा पुसून टाकणे;
- मुलांचा डेटा पडताळणीयोग्य पालक संमतीने हाताळणे.
- परदेशात हस्तांतरण. सरकारने अधिसूचनेद्वारे निर्बंध घातलेले देश वगळता भारताबाहेर हस्तांतरणाला, नियमांतील अटींच्या अधीन राहून, परवानगी आहे. क्षेत्रीय नियामक अधिक कडक नियम लादू शकतात.
- दंड. वाजवी सुरक्षा उपाय न केल्यास Rs. 250 कोटीपर्यंत. उल्लंघनाची माहिती न दिल्यास किंवा मुलांच्या डेटाशी संबंधित उल्लंघनांसाठी Rs. 200 कोटीपर्यंत. इतर उल्लंघनांसाठी कमी कमाल मर्यादा लागू होतात.
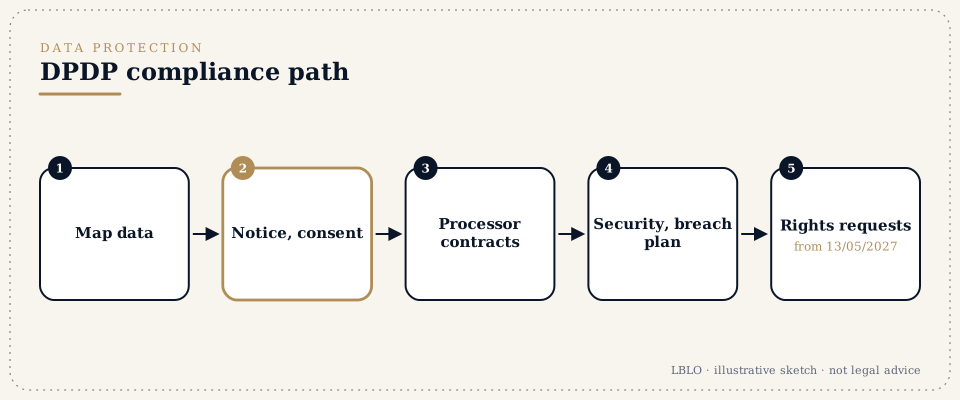
- थोडक्यात टप्पे:
- डेटाचा नकाशा तयार करा;
- भूमिका ठरवा (विश्वस्त की प्रक्रियाकर्ता);
- सूचना आणि संमतीची प्रक्रिया लिहा;
- प्रक्रियाकर्त्यांशी करार करा;
- सुरक्षा आणि उल्लंघनविषयक कार्यपद्धती ठरवा;
- हक्क आणि तक्रारनिवारणाची प्रक्रिया उभी करा;
- डेटा किती काळ ठेवायचा याचे वेळापत्रक ठरवा;
- कर्मचाऱ्यांना प्रशिक्षण द्या.
- तयार ठेवा:
- कंपनी गोळा करत असलेल्या वैयक्तिक डेटाची यादी;
- तो कुठे साठवला जातो आणि कोणाला दिला जातो;
- सध्याची गोपनीयता धोरणे आणि विक्रेत्यांशी केलेले करार.
तुमच्या कानावर पडणाऱ्या संज्ञा
- डेटा विश्वस्त आणि डेटा प्रक्रियाकर्ता (Data fiduciary and data processor)
- डेटावर प्रक्रिया का आणि कशी करायची हे ठरवणारा व्यवसाय, आणि त्यावर प्रक्रिया करणारा विक्रेता.
- डेटा धारक (Data principal)
- ज्या व्यक्तीचा तो डेटा आहे ती व्यक्ती.
- संमती आणि सूचना (Consent and notice)
- प्रक्रियेचा मूलभूत आधार, स्पष्ट सूचनेसह.
- संमती व्यवस्थापक (Consent manager)
- संमतींचे व्यवस्थापन करणारा नोंदणीकृत मध्यस्थ.
- महत्त्वपूर्ण डेटा विश्वस्त (Significant data fiduciary)
- लेखापरीक्षण आणि प्रभाव मूल्यांकन यांसारख्या अधिक बंधनांसाठी अधिसूचित केलेला व्यवसाय.
- वैयक्तिक डेटाचे उल्लंघन (Personal data breach)
- त्याची माहिती मंडळाला आणि बाधित व्यक्तींना दिलीच पाहिजे.
- डेटा संरक्षण मंडळ (Data Protection Board)
- दंड करण्याचे अधिकार असलेली न्यायनिर्णय करणारी संस्था.
सविस्तर
टप्पा 1: डेटाचा नकाशा तयार करा
पुढील नोंदी असलेली नोंदवही तयार करा:
- कोणता वैयक्तिक डेटा गोळा केला जातो;
- कोणाकडून आणि कोणत्या हेतूने;
- तो कुठे साठवला जातो, भारतात की भारताबाहेर;
- तो कोणत्या विक्रेत्यांना मिळतो;
- तो किती काळ ठेवला जातो.
टप्पा 2: भूमिका ठरवा
भारतीय ग्राहकांना सेवा देणारी समूहातील कंपनी सहसा विश्वस्त असते. परदेशी मूळ कंपनीसाठी डेटावर प्रक्रिया करणारे भारतीय सेवा केंद्र प्रक्रियाकर्ता असू शकते. समूहातील कंपन्यांमधील करारांत याची नोंद केली जाते.
टप्पा 3: सूचना आणि संमती
सूचना स्पष्ट भाषेत लिहिली जाते आणि अधिनियमात दिलेल्या भाषांमध्ये उपलब्ध असते. तिच्यात पुढील बाबी मांडलेल्या असतात:
- गोळा केलेला डेटा;
- हेतू;
- संमती कशी मागे घ्यावी;
- तक्रार कशी करावी.
संमती स्पष्ट होकारार्थी कृतीसह मुक्त, विशिष्ट, माहितीपूर्ण, बिनशर्त आणि निःसंदिग्ध असलीच पाहिजे (कलम 6(1)).
टप्पा 4: प्रक्रियाकर्त्यांशी करार
वैयक्तिक डेटावर प्रक्रिया करणारा प्रत्येक विक्रेता पुढील बाबींचा समावेश असलेल्या करारावर स्वाक्षरी करतो:
- सुरक्षा;
- गोपनीयता;
- उप-प्रक्रिया;
- उल्लंघनाची सूचना;
- काम संपल्यावर डेटा नष्ट करणे.
टप्पा 5: सुरक्षा आणि उल्लंघने
वाजवी सुरक्षा उपायांची कागदोपत्री नोंद केली जाते. उल्लंघनाला प्रतिसाद देण्याच्या योजनेत उल्लंघन आटोक्यात आणणे, मूल्यांकन, आणि नियमांच्या आवश्यकतेनुसार डेटा संरक्षण मंडळाला आणि बाधित व्यक्तींना सूचना यांचा समावेश असतो.
टप्पा 6: हक्क, तक्रारी आणि डेटा ठेवण्याचा कालावधी
माहिती मिळवणे, दुरुस्ती आणि पुसून टाकणे यांच्या विनंत्या आणि तक्रारी एका प्रक्रियेद्वारे हाताळल्या जातात. हेतू पूर्ण झाल्यावर आणि ठेवण्याचा कालावधी संपल्यावर डेटा पुसून टाकला जातो.
नेहमीच्या चुका
- भारतीय आवश्यकतांनुसार बदल न करता GDPR धोरणाची नक्कल करणे.
- विक्रेत्यांशी करारच नसणे.
- डेटा अनिश्चित काळ ठेवणे.
- उल्लंघनाला प्रतिसाद देण्याची योजनाच नसणे.
लोक विचारतात ते प्रश्न
आम्ही आधीच GDPR चे पालन करतो. ते पुरेसे आहे का?
तो चांगला पाया आहे, पण DPDP अधिनियमाच्या सूचना, संमती, मुलांचा डेटा आणि उल्लंघनाविषयी स्वतःच्या आवश्यकता आहेत.
भारतीय ग्राहकांचा डेटा आम्ही परदेशातील सर्व्हरवर ठेवू शकतो का?
सर्वसाधारणपणे होय, जोपर्यंत ज्या देशात डेटा जातो त्यावर अधिसूचनेद्वारे निर्बंध नाहीत, किंवा एखाद्या क्षेत्रीय नियामकाने डेटा भारतातच ठेवणे आवश्यक केलेले नाही.
आम्हाला पालन कधीपासून करावे लागेल?
बहुतेक प्रत्यक्ष लागू होणारी बंधने 13/05/2027 पासून लागू होतात. तयारीला अनेक महिने लागतात, त्यामुळे ती आताच सुरू व्हायला हवी.
ही उत्तरे शैक्षणिक स्वरूपाचे सारांश आहेत; ती कोणत्याही वैयक्तिक प्रकरणावरील कायदेशीर सल्ला नाहीत.
गंभीर प्रश्नासाठी नीट वाचलेली कागदपत्रे हवीत.
भेटी पूर्वनियोजित वेळ घेऊन G-46, Basement, Greater Kailash III, New Delhi येथे होतात. पत्रव्यवहार प्रमुख वकील वाचतात.
हे पान बार कौन्सिल ऑफ इंडिया नियमांनी (Bar Council of India Rules) दिलेल्या परवानगीनुसार Lokesh Bhardwaj Law Offices च्या कामाविषयी सर्वसाधारण माहिती देते. हा कायदेशीर सल्ला नाही, आणि यामुळे वकील-अशील संबंध निर्माण होत नाही. LBLO कोणत्याही प्रकरणात केवळ लेखी मान्य केलेल्या नियुक्तीच्या आधारेच काम पाहते.
कायद्याची स्थिती 14/11/2026 रोजीची.