
ভারতের DPDP আইনের অধীনে ব্যক্তিগত ডেটা: বিদেশি কোম্পানির যা করণীয়
ভারতের মানুষের ডিজিটাল ব্যক্তিগত ডেটা প্রক্রিয়াকরণ করে এমন যেকোনো কোম্পানিকে, ভারত থেকে হোক বা ভারতে পণ্য বা পরিষেবা দেওয়ার সূত্রে বিদেশ থেকে, ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা আইন, 2023 (Digital Personal Data Protection Act, 2023)-এর জন্য পরিকল্পনা করতে হবে।
সংক্ষেপে
- আইন। ডিজিটাল ব্যক্তিগত ডেটা সুরক্ষা আইন, 2023 (DPDP আইন) এবং 13/11/2025 তারিখে বিজ্ঞাপিত DPDP বিধি, 2025 (DPDP Rules, 2025)। প্রধান দায়িত্বগুলি প্রযোজ্য 13/05/2027 থেকে।
- এটি কাদের ক্ষেত্রে প্রযোজ্য:
- ডেটা ফিডুশিয়ারি (data fiduciary) ঠিক করে ব্যক্তিগত ডেটা কেন ও কীভাবে প্রক্রিয়াকরণ হবে।
- ডেটা প্রসেসর (data processor) ফিডুশিয়ারির হয়ে তা প্রক্রিয়াকরণ করে। প্রসেসর ফিডুশিয়ারির সঙ্গে তার চুক্তির মাধ্যমে আবদ্ধ।
- কিছু ফিডুশিয়ারিকে "উল্লেখযোগ্য ডেটা ফিডুশিয়ারি" (significant data fiduciary) হিসেবে চিহ্নিত করা হতে পারে, যাদের অতিরিক্ত দায়িত্ব থাকে।
- ফিডুশিয়ারিকে যা করতে হবে:
- একটি স্পষ্ট নোটিস দেওয়া;
- বৈধ সম্মতি নেওয়া, অথবা অনুমোদিত কোনো বৈধ ব্যবহারের (legitimate use) ওপর নির্ভর করা;
- ডেটা নিরাপদে রাখা;
- লঙ্ঘনের রিপোর্ট করা;
- ডেটা প্রিন্সিপালদের (data principal) অধিকারকে মর্যাদা দেওয়া (দেখার, সংশোধনের, মুছে ফেলার, অভিযোগের অধিকার);
- উদ্দেশ্য পূরণ হলে ডেটা মুছে ফেলা;
- শিশুদের ডেটা যাচাইযোগ্য অভিভাবকের সম্মতি নিয়ে পরিচালনা করা।
- বিদেশে স্থানান্তর। সরকার বিজ্ঞপ্তির মাধ্যমে যে দেশগুলিকে সীমাবদ্ধ করে সেগুলি ছাড়া ভারতের বাইরে স্থানান্তর অনুমোদিত, বিধির শর্ত সাপেক্ষে। ক্ষেত্রভিত্তিক নিয়ন্ত্রক সংস্থা কঠোরতর নিয়ম আরোপ করতে পারে।
- জরিমানা। যুক্তিসঙ্গত নিরাপত্তা ব্যবস্থা না নিলে সর্বোচ্চ 250 কোটি টাকা। লঙ্ঘনের বিজ্ঞপ্তি না দিলে, অথবা শিশুদের ডেটা জড়িত লঙ্ঘনের ক্ষেত্রে, সর্বোচ্চ 200 কোটি টাকা। অন্যান্য লঙ্ঘনে কম ঊর্ধ্বসীমা প্রযোজ্য।
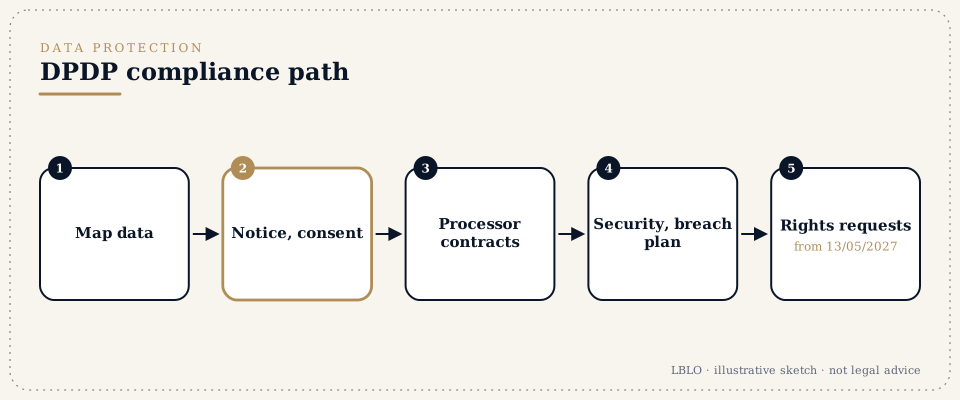
- ধাপগুলি, সংক্ষেপে:
- ডেটার মানচিত্র তৈরি করা;
- ভূমিকা ঠিক করা (ফিডুশিয়ারি না প্রসেসর);
- নোটিস ও সম্মতির প্রক্রিয়া লেখা;
- প্রসেসরদের সঙ্গে চুক্তি করা;
- নিরাপত্তা ও লঙ্ঘন মোকাবিলার পদ্ধতি স্থির করা;
- অধিকার ও অভিযোগের একটি প্রক্রিয়া চালু করা;
- ডেটা রাখার মেয়াদের সূচি ঠিক করা;
- কর্মীদের প্রশিক্ষণ দেওয়া।
- হাতে রাখুন:
- কোম্পানি যে ব্যক্তিগত ডেটা সংগ্রহ করে তার তালিকা;
- তা কোথায় রাখা আছে এবং কাদের সঙ্গে ভাগ করা হয়;
- বিদ্যমান গোপনীয়তা নীতি ও বিক্রেতাদের সঙ্গে চুক্তি।
যে শব্দগুলি আপনি শুনবেন
- ডেটা ফিডুশিয়ারি ও ডেটা প্রসেসর (Data fiduciary and data processor)
- যে ব্যবসা ঠিক করে ডেটা কেন ও কীভাবে প্রক্রিয়াকরণ হবে, এবং যে বিক্রেতা তা প্রক্রিয়াকরণ করে।
- ডেটা প্রিন্সিপাল (Data principal)
- যে ব্যক্তির ডেটা।
- সম্মতি ও নোটিস (Consent and notice)
- প্রক্রিয়াকরণের মূল ভিত্তি, একটি স্পষ্ট নোটিস সহ।
- কনসেন্ট ম্যানেজার (Consent manager)
- নিবন্ধিত একটি মধ্যস্থ সংস্থা, যা সম্মতিগুলি পরিচালনা করে।
- উল্লেখযোগ্য ডেটা ফিডুশিয়ারি (Significant data fiduciary)
- বেশি দায়িত্বের জন্য বিজ্ঞাপিত একটি ব্যবসা, যেমন অডিট ও প্রভাব মূল্যায়ন।
- ব্যক্তিগত ডেটা লঙ্ঘন (Personal data breach)
- বোর্ড ও ক্ষতিগ্রস্ত ব্যক্তিদের কাছে অবশ্যই রিপোর্ট করতে হবে।
- ডেটা সুরক্ষা বোর্ড (Data Protection Board)
- বিচারকারী সংস্থা, জরিমানা আরোপের ক্ষমতা সহ।
বিশদে
ধাপ 1: ডেটার মানচিত্র তৈরি করুন
একটি রেজিস্টার তৈরি করুন, যাতে লেখা থাকবে:
- কোন ব্যক্তিগত ডেটা সংগ্রহ করা হয়;
- কার কাছ থেকে এবং কোন উদ্দেশ্যে;
- তা কোথায় রাখা হয়, ভারতের ভিতরে না বাইরে;
- কোন কোন বিক্রেতা তা পায়;
- কত দিন তা রাখা হয়।
ধাপ 2: ভূমিকা ঠিক করুন
ভারতীয় গ্রাহকদের পরিষেবা দেয় এমন গোষ্ঠীর কোম্পানি সাধারণত ফিডুশিয়ারি। বিদেশি মূল কোম্পানির জন্য ডেটা প্রক্রিয়াকরণ করে এমন ভারতীয় পরিষেবা কেন্দ্র প্রসেসর হতে পারে। গোষ্ঠীর কোম্পানিগুলির মধ্যে চুক্তিতে এটি লেখা থাকে।
ধাপ 3: নোটিস ও সম্মতি
নোটিস লেখা হয় স্পষ্ট ভাষায়, এবং আইনে উল্লিখিত ভাষাগুলিতে পাওয়া যায়। এতে থাকে:
- কোন ডেটা সংগ্রহ করা হচ্ছে;
- উদ্দেশ্য;
- কীভাবে সম্মতি প্রত্যাহার করা যায়;
- কীভাবে অভিযোগ করা যায়।
সম্মতি হতে হবে স্বাধীন, নির্দিষ্ট, অবগত, নিঃশর্ত ও দ্ব্যর্থহীন, একটি স্পষ্ট সম্মতিসূচক কাজের মাধ্যমে (ধারা 6(1))।
ধাপ 4: প্রসেসরদের সঙ্গে চুক্তি
ব্যক্তিগত ডেটা প্রক্রিয়াকরণ করে এমন প্রতিটি বিক্রেতা একটি চুক্তিতে সই করে, যাতে থাকে:
- নিরাপত্তা;
- গোপনীয়তা;
- উপ-প্রক্রিয়াকরণ (sub-processing);
- লঙ্ঘনের বিজ্ঞপ্তি;
- কাজ শেষ হলে ডেটা মুছে ফেলা।
ধাপ 5: নিরাপত্তা ও লঙ্ঘন
যুক্তিসঙ্গত নিরাপত্তা ব্যবস্থা নথিভুক্ত করা হয়। লঙ্ঘন মোকাবিলার পরিকল্পনায় থাকে নিয়ন্ত্রণ, মূল্যায়ন, এবং বিধি অনুযায়ী ডেটা সুরক্ষা বোর্ড ও ক্ষতিগ্রস্ত ব্যক্তিদের বিজ্ঞপ্তি দেওয়া।
ধাপ 6: অধিকার, অভিযোগ ও ডেটা রাখার মেয়াদ
একটি প্রক্রিয়ায় ডেটা দেখা, সংশোধন ও মুছে ফেলার অনুরোধ এবং অভিযোগ সামলানো হয়। উদ্দেশ্য পূরণ হলে এবং রাখার মেয়াদ শেষ হলে ডেটা মুছে ফেলা হয়।
সাধারণ ভুল
- ভারতীয় প্রয়োজন অনুযায়ী না মানিয়ে GDPR নীতি নকল করা।
- বিক্রেতাদের সঙ্গে কোনো চুক্তি না থাকা।
- অনির্দিষ্টকাল ডেটা রেখে দেওয়া।
- লঙ্ঘন মোকাবিলার কোনো পরিকল্পনা না থাকা।
মানুষ যে প্রশ্নগুলি করেন
আমরা ইতিমধ্যেই GDPR মেনে চলি। সেটা কি যথেষ্ট?
এটি একটি ভালো ভিত্তি, কিন্তু DPDP আইনে নোটিস, সম্মতি, শিশুদের ডেটা ও ডেটা লঙ্ঘন নিয়ে নিজস্ব শর্ত আছে।
ভারতীয় গ্রাহকদের ডেটা কি আমরা বিদেশের সার্ভারে রাখতে পারি?
সাধারণত পারেন, যদি না গন্তব্য দেশটি বিজ্ঞপ্তির মাধ্যমে সীমাবদ্ধ করা থাকে, অথবা কোনো ক্ষেত্রভিত্তিক নিয়ন্ত্রক সংস্থা ডেটা ভারতে রাখতে বাধ্য করে।
কবে থেকে আমাদের মেনে চলতে হবে?
অধিকাংশ কার্যকর দায়িত্ব প্রযোজ্য 13/05/2027 থেকে। প্রস্তুতিতে কয়েক মাস লাগে, তাই এখনই শুরু করা উচিত।
এই উত্তরগুলি শিক্ষামূলক সারসংক্ষেপ; কোনো নির্দিষ্ট মামলা বা বিষয়ে এগুলি আইনি পরামর্শ নয়।
গুরুত্বপূর্ণ প্রশ্নের প্রাপ্য খুঁটিয়ে পড়া ব্রিফ।
সাক্ষাৎ-বৈঠক হয় আগে থেকে সময় নিয়ে, G-46, Basement, Greater Kailash III, New Delhi ঠিকানায়। চিঠিপত্র প্রধান আইনজীবী নিজে পড়েন।
এই পৃষ্ঠায় বার কাউন্সিল অফ ইন্ডিয়া বিধি (Bar Council of India Rules) অনুযায়ী অনুমোদিত সীমার মধ্যে Lokesh Bhardwaj Law Offices-এর কাজ সম্পর্কে সাধারণ তথ্য দেওয়া হয়েছে। এটি আইনি পরামর্শ নয়, এবং এর ফলে কোনো অ্যাডভোকেট-মক্কেল সম্পর্ক তৈরি হয় না। LBLO কোনো বিষয়ে কাজ করে কেবল লিখিতভাবে সম্মত দায়িত্ব অর্পণের ভিত্তিতে।
14/11/2026 তারিখে প্রচলিত আইন অনুযায়ী।