
Les données personnelles selon la loi DPDP en Inde : ce que doivent faire les sociétés étrangères
Toute société qui traite les données personnelles numériques de personnes se trouvant en Inde, depuis l'Inde ou depuis l'étranger dans le cadre d'une offre de biens ou de services en Inde, doit se préparer à la loi de 2023 sur la protection des données personnelles numériques (Digital Personal Data Protection Act, 2023).
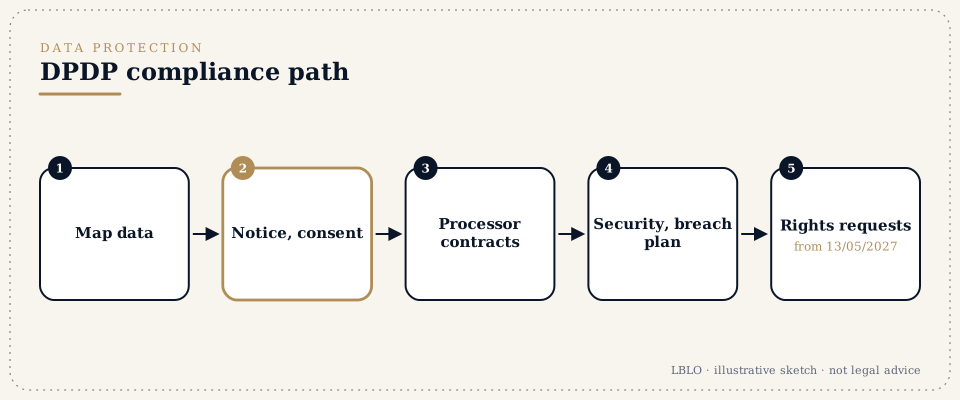
En bref
- Le droit applicable. La loi de 2023 sur la protection des données personnelles numériques (Digital Personal Data Protection Act, 2023, DPDP Act) et les règles DPDP de 2025 (DPDP Rules, 2025), publiées le 13/11/2025. Les principales obligations s'appliquent à partir du 13/05/2027.
- À qui elle s'applique :
- Les fiduciaires des données (data fiduciaries) décident pourquoi et comment les données personnelles sont traitées.
- Les sous-traitants (data processors) les traitent pour le compte d'un fiduciaire. Un sous-traitant est lié par son contrat avec le fiduciaire.
- Certains fiduciaires peuvent être désignés comme « fiduciaires des données importants » (significant data fiduciaries), avec des obligations supplémentaires.
- Ce que doit faire un fiduciaire :
- fournir un avis d'information clair ;
- obtenir un consentement valable, ou s'appuyer sur un usage légitime autorisé ;
- assurer la sécurité des données ;
- signaler les violations de données ;
- respecter les droits des personnes concernées (data principals) (accès, rectification, effacement, réclamation) ;
- effacer les données une fois leur finalité atteinte ;
- traiter les données des enfants avec un consentement parental vérifiable.
- Transferts à l'étranger. Le transfert hors de l'Inde est autorisé, sauf vers les pays que le Gouvernement soumet à restriction par notification, sous réserve des conditions fixées par les règles. Les régulateurs sectoriels peuvent imposer des règles plus strictes.
- Sanctions. Jusqu'à Rs. 250 crore pour défaut de garanties de sécurité raisonnables. Jusqu'à Rs. 200 crore pour défaut de notification d'une violation ou pour les manquements touchant les données des enfants. Des plafonds plus bas s'appliquent aux autres manquements.
- Les étapes, en bref :
- cartographier les données ;
- déterminer le rôle (fiduciaire ou sous-traitant) ;
- rédiger les avis et les parcours de consentement ;
- mettre en place les contrats de sous-traitance ;
- fixer les procédures de sécurité et de gestion des violations ;
- mettre en place un processus pour les droits et les réclamations ;
- fixer des calendriers de conservation ;
- former le personnel.
- À tenir prêts :
- la liste des données personnelles que la société collecte ;
- le lieu où elles sont stockées et les destinataires avec qui elles sont partagées ;
- les politiques de confidentialité et les contrats avec les prestataires existants.
Les termes que vous entendrez
- Fiduciaire des données (data fiduciary) et sous-traitant (data processor)
- l'entreprise qui décide pourquoi et comment les données sont traitées, et le prestataire qui les traite.
- Personne concernée (data principal)
- la personne physique à qui les données se rapportent.
- Consentement et avis d'information
- le fondement principal du traitement, accompagné d'un avis clair.
- Gestionnaire de consentements (consent manager)
- un intermédiaire enregistré qui gère les consentements.
- Fiduciaire des données important (significant data fiduciary)
- une entreprise désignée par notification pour des obligations renforcées, comme des audits et des analyses d'impact.
- Violation de données personnelles (personal data breach)
- elle doit être signalée au Conseil et aux personnes concernées.
- Conseil de protection des données (Data Protection Board)
- l'organe juridictionnel, doté du pouvoir d'infliger des sanctions.
En détail
Étape 1 : cartographier les données
Établissez un registre qui consigne :
- les données personnelles collectées ;
- auprès de qui et dans quel but ;
- le lieu de stockage, en Inde ou hors de l'Inde ;
- les prestataires qui les reçoivent ;
- la durée de conservation.
Étape 2 : déterminer le rôle
Une société du groupe qui fournit des services à des clients indiens est en général un fiduciaire. Un centre de services indien qui traite des données pour sa société mère étrangère peut être un sous-traitant. Les contrats entre sociétés du groupe le consignent.
Étape 3 : avis et consentement
L'avis est rédigé en termes clairs et disponible dans les langues que prévoit la loi. Il indique :
- les données collectées ;
- la finalité ;
- la manière de retirer son consentement ;
- la manière de déposer une réclamation.
Le consentement doit être libre, spécifique, éclairé, inconditionnel et univoque, exprimé par un acte positif clair (article 6(1)).
Étape 4 : les contrats de sous-traitance
Chaque prestataire qui traite des données personnelles signe un contrat qui couvre :
- la sécurité ;
- la confidentialité ;
- la sous-traitance ultérieure ;
- la notification des violations ;
- la suppression des données à la fin de la mission.
Étape 5 : sécurité et violations
Les garanties de sécurité raisonnables sont documentées. Un plan de réponse aux violations couvre le confinement, l'évaluation et la notification au Conseil de protection des données et aux personnes touchées, comme l'exigent les règles.
Étape 6 : droits, réclamations et conservation
Un processus traite les demandes d'accès, de rectification et d'effacement, ainsi que les réclamations. Les données sont effacées dès que leur finalité est atteinte et que la durée de conservation a pris fin.
Erreurs fréquentes
- Copier une politique RGPD sans l'adapter aux exigences indiennes.
- L'absence de contrats avec les prestataires.
- Conserver les données indéfiniment.
- L'absence de plan en cas de violation.
Les questions que l'on pose
Nous sommes déjà en conformité avec le RGPD (GDPR). Cela suffit-il ?
C'est une bonne base, mais la loi DPDP a ses propres exigences en matière d'avis d'information, de consentement, de données des enfants et de violations de données.
Pouvons-nous conserver les données de clients indiens sur des serveurs à l'étranger ?
En général oui, sauf si le pays de destination fait l'objet d'une restriction par notification, ou si un régulateur sectoriel exige que les données soient conservées en Inde.
Quand devons-nous nous mettre en conformité ?
La plupart des obligations opérationnelles s'appliquent à partir du 13/05/2027. La préparation prend des mois ; elle doit donc commencer dès maintenant.
Ces réponses sont des résumés à visée éducative ; elles ne constituent pas un avis juridique sur une affaire particulière.
Une question sérieuse mérite un dossier lu.
Les consultations ont lieu sur rendez-vous au G-46, Basement, Greater Kailash III, New Delhi. L'avocat principal lit la correspondance.
Cette page donne des informations générales sur l'activité de Lokesh Bhardwaj Law Offices, dans les limites permises par les règles du Conseil du barreau de l'Inde (Bar Council of India Rules). Elle ne constitue pas un avis juridique et ne crée pas de relation entre avocat et client. LBLO n'intervient dans une affaire qu'en vertu d'un mandat convenu par écrit.
Droit en vigueur au 14/11/2026.