
Concevoir et déployer l'IA en Inde : la liste de contrôle juridique
Qu'une société conçoive un produit d'IA ou en utilise un dans son activité, les mêmes questions juridiques se posent. Cette page les présente dans l'ordre.
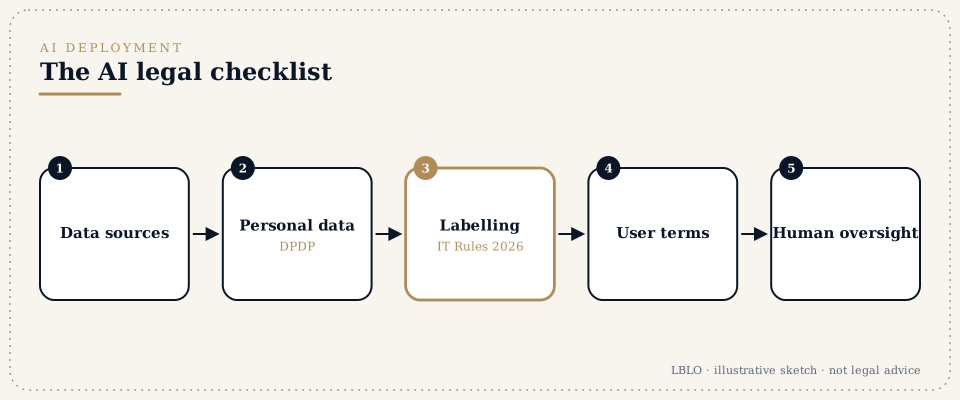
En bref
- Pas encore de loi propre à l'IA, mais de nombreuses lois s'appliquent :
- La loi IT et les règles IT. Depuis la modification en vigueur à compter du 20/02/2026, les règles IT (IT Rules) prises au titre de la loi de 2000 sur les technologies de l'information (Information Technology Act, 2000) définissent les « informations générées synthétiquement » (synthetically generated information : sons, images et vidéos créés ou modifiés pour paraître réels) et imposent des obligations d'étiquetage et de retrait aux intermédiaires qui les hébergent ou en permettent la création.
- La loi DPDP. Les données personnelles utilisées pour l'entraînement ou dans les requêtes (prompts) doivent être traitées de manière licite, au titre de la loi de 2023 sur la protection des données personnelles numériques (Digital Personal Data Protection Act, 2023). La plupart des obligations s'appliquent à partir du 13/05/2027.
- Droit d'auteur. Les données d'entraînement et les productions soulèvent des questions de droit d'auteur (voir l'article 2).
- Protection des consommateurs. Les allégations trompeuses sur ce que fait un produit d'IA, et les services défectueux.
- Règles sectorielles. Les régulateurs de la banque, de l'assurance, de la santé, des télécommunications et des marchés financiers ont leurs propres attentes.
- Ce qu'une société doit avoir mis en place :
- une cartographie de ses sources de données et des droits qui s'y attachent ;
- des conditions clients qui précisent ce que l'IA fait et ne fait pas ;
- des clauses relatives au traitement des données ;
- une politique interne d'utilisation de l'IA ;
- une revue humaine des décisions lourdes de conséquences ;
- un plan pour les incidents et les réclamations.
- Pour les plateformes : diligence à l'égard des contenus synthétiques, étiquetage, et retrait dans les délais que fixent désormais les règles IT.
- Les étapes, en bref :
- qualifier l'usage de l'IA ;
- cartographier les données et les droits ;
- examiner le droit applicable ;
- rédiger les contrats et les politiques ;
- mettre en place la gouvernance et la tenue des registres ;
- réexaminer à mesure que les règles changent.
- À tenir prêts :
- une description du produit ou de l'usage ;
- les sources de données ;
- les fournisseurs de modèles et leurs conditions ;
- les contrats clients ;
- les politiques existantes de confidentialité et de sécurité.
Les termes que vous entendrez
- Données d'entraînement (training data)
- les données utilisées pour construire un modèle. Leur origine et le consentement dont elles ont fait l'objet comptent.
- Modèle et déployeur (deployer)
- le système d'IA, et l'entreprise qui l'utilise auprès de ses clients.
- Étiquetage des contenus synthétiques
- des mentions visibles sur les contenus générés par l'IA lorsque les règles l'exigent.
- Données personnelles dans les requêtes (prompts) et les productions
- elles relèvent de la loi DPDP (DPDP Act).
- Conditions d'utilisation et politique d'utilisation acceptable
- le contrat avec les utilisateurs.
- Supervision humaine (human oversight)
- une personne capable de réexaminer les décisions de l'IA, surtout dans les usages à fort impact.
En détail
Étape 1 : qualifier l'usage
La société est-elle en train de :
- concevoir un modèle ;
- concevoir une application sur le modèle d'un tiers ;
- déployer un outil d'IA au sein de son activité ;
- exploiter une plateforme où les utilisateurs créent des contenus avec l'IA ?
Chaque cas comporte une combinaison différente d'obligations.
Étape 2 : données et droits
Pour chaque source de données d'entraînement ou d'entrée, consignez :
- qui en est propriétaire ;
- sous quelle licence elle a été obtenue ;
- si elle contient des données personnelles ;
- si ses conditions autorisent un usage par l'IA.
Les données collectées par moissonnage (scraping) et les données des clients exigent une attention particulière.
Étape 3 : le droit applicable
- Les règles IT, telles que modifiées en 2026. Elles font entrer les informations générées synthétiquement dans le régime des intermédiaires. Elles exigent un étiquetage et raccourcissent les délais de retrait.
- La loi DPDP. Elle régit les données personnelles présentes dans les jeux d'entraînement et les requêtes.
- La réglementation sectorielle. Un prêteur ou un assureur qui utilise l'IA pour des décisions concernant ses clients doit satisfaire aux attentes de son régulateur en matière d'équité et d'explication.
Étape 4 : les contrats
- Les conditions clients décrivent le service, ses limites et les responsabilités du client. Elles répartissent la responsabilité et règlent la propriété des productions.
- Les conditions des fournisseurs de modèles sont examinées quant à :
- l'utilisation des données ;
- la confidentialité ;
- les garanties d'indemnisation ;
- les niveaux de service.
- Les salariés et les prestataires cèdent leurs droits sur ce qu'ils conçoivent.
Étape 5 : la gouvernance
Une politique écrite d'utilisation de l'IA couvre :
- les outils autorisés ;
- les données qui ne doivent pas être saisies ;
- la revue des productions ;
- la tenue des registres.
Les décisions qui affectent sensiblement des personnes sont revues par un humain.
Erreurs fréquentes
- Supposer que les données publiques sont libres d'utilisation.
- L'absence de contrat avec le fournisseur du modèle sur l'utilisation des requêtes et des données.
- Des conditions clients qui promettent une exactitude que le système ne peut pas garantir.
- L'absence de politique interne sur l'utilisation des outils d'IA par le personnel.
Les questions que l'on pose
L'Inde exige-t-elle une licence pour déployer l'IA ?
Il n'existe pas de licence générale pour l'IA. Les régulateurs sectoriels et les règles IT imposent des obligations particulières.
Devons-nous signaler les contenus générés par l'IA ?
Les intermédiaires qui hébergent des contenus synthétiques ou en permettent la création ont des obligations d'étiquetage au titre des règles IT modifiées. Les autres entreprises ont intérêt à envisager un étiquetage pour ne pas induire les utilisateurs en erreur.
Pouvons-nous entraîner un modèle sur les données de nos clients ?
Seulement si le contrat et le droit de la protection des données le permettent. Les données personnelles exigent un fondement licite et un avis d'information.
Ces réponses sont des résumés à visée éducative ; elles ne constituent pas un avis juridique sur une affaire particulière.
Une question sérieuse mérite un dossier lu.
Les consultations ont lieu sur rendez-vous au G-46, Basement, Greater Kailash III, New Delhi. L'avocat principal lit la correspondance.
Cette page donne des informations générales sur l'activité de Lokesh Bhardwaj Law Offices, dans les limites permises par les règles du Conseil du barreau de l'Inde (Bar Council of India Rules). Elle ne constitue pas un avis juridique et ne crée pas de relation entre avocat et client. LBLO n'intervient dans une affaire qu'en vertu d'un mandat convenu par écrit.
Droit en vigueur au 14/11/2026.