
ਭਾਰਤ ਦੇ DPDP ਐਕਟ ਹੇਠ ਨਿੱਜੀ ਡਾਟਾ: ਵਿਦੇਸ਼ੀ ਕੰਪਨੀਆਂ ਲਈ ਕੀ ਕਰਨਾ ਲਾਜ਼ਮੀ ਹੈ
ਭਾਰਤ ਵਿਚਲੇ ਲੋਕਾਂ ਦੇ ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਨੂੰ ਪ੍ਰੋਸੈਸ ਕਰਨ ਵਾਲੀ ਹਰ ਕੰਪਨੀ ਨੂੰ, ਚਾਹੇ ਉਹ ਭਾਰਤ ਤੋਂ ਕਰੇ ਜਾਂ ਭਾਰਤ ਵਿੱਚ ਵਸਤਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਦੀ ਪੇਸ਼ਕਸ਼ ਦੇ ਸੰਬੰਧ ਵਿੱਚ ਵਿਦੇਸ਼ ਤੋਂ, ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਐਕਟ, 2023 (Digital Personal Data Protection Act, 2023) ਲਈ ਯੋਜਨਾ ਬਣਾਉਣੀ ਲਾਜ਼ਮੀ ਹੈ।
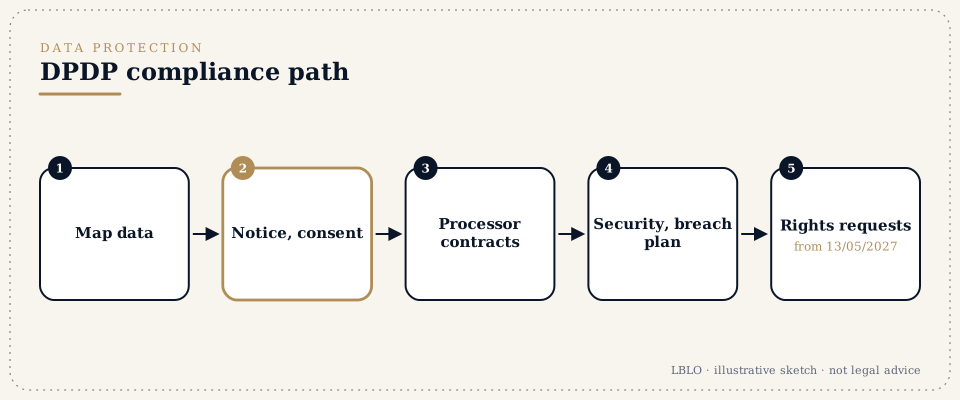
ਸੰਖੇਪ ਵਿੱਚ
- ਕਾਨੂੰਨ। ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਐਕਟ, 2023 (DPDP ਐਕਟ) ਅਤੇ DPDP ਨਿਯਮ, 2025 (DPDP Rules, 2025), ਜੋ 13/11/2025 ਨੂੰ ਨੋਟੀਫ਼ਾਈ ਹੋਏ। ਮੁੱਖ ਜ਼ਿੰਮੇਵਾਰੀਆਂ 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ।
- ਇਹ ਕਿਸ ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ:
- ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (data fiduciary) ਤੈਅ ਕਰਦੇ ਹਨ ਕਿ ਨਿੱਜੀ ਡਾਟਾ ਕਿਉਂ ਅਤੇ ਕਿਵੇਂ ਪ੍ਰੋਸੈਸ ਕੀਤਾ ਜਾਵੇ।
- ਡਾਟਾ ਪ੍ਰੋਸੈਸਰ (data processor) ਫ਼ਿਡਿਊਸ਼ਰੀ ਦੀ ਤਰਫ਼ੋਂ ਇਸ ਨੂੰ ਪ੍ਰੋਸੈਸ ਕਰਦੇ ਹਨ। ਪ੍ਰੋਸੈਸਰ ਫ਼ਿਡਿਊਸ਼ਰੀ ਨਾਲ ਆਪਣੇ ਇਕਰਾਰਨਾਮੇ ਰਾਹੀਂ ਬੱਝਾ ਹੁੰਦਾ ਹੈ।
- ਕੁਝ ਫ਼ਿਡਿਊਸ਼ਰੀਆਂ ਨੂੰ ਵਾਧੂ ਫ਼ਰਜ਼ਾਂ ਸਮੇਤ "ਅਹਿਮ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ" (significant data fiduciary) ਐਲਾਨਿਆ ਜਾ ਸਕਦਾ ਹੈ।
- ਫ਼ਿਡਿਊਸ਼ਰੀ ਲਈ ਲਾਜ਼ਮੀ ਕੰਮ:
- ਸਪਸ਼ਟ ਨੋਟਿਸ ਦੇਣਾ;
- ਜਾਇਜ਼ ਸਹਿਮਤੀ ਲੈਣਾ, ਜਾਂ ਕਿਸੇ ਮਨਜ਼ੂਰਸ਼ੁਦਾ ਜਾਇਜ਼ ਵਰਤੋਂ (legitimate use) ਤੇ ਨਿਰਭਰ ਕਰਨਾ;
- ਡਾਟਾ ਸੁਰੱਖਿਅਤ ਰੱਖਣਾ;
- ਉਲੰਘਣਾਵਾਂ ਦੀ ਰਿਪੋਰਟ ਕਰਨਾ;
- ਡਾਟਾ ਪ੍ਰਿੰਸੀਪਲ (data principal) ਦੇ ਹੱਕਾਂ ਦਾ ਸਤਿਕਾਰ ਕਰਨਾ (ਪਹੁੰਚ, ਸੁਧਾਈ, ਮਿਟਾਉਣਾ, ਸ਼ਿਕਾਇਤ);
- ਮਕਸਦ ਪੂਰਾ ਹੋਣ ਤੇ ਡਾਟਾ ਮਿਟਾਉਣਾ;
- ਬੱਚਿਆਂ ਦੇ ਡਾਟਾ ਨੂੰ ਪੁਸ਼ਟੀਯੋਗ ਮਾਪਿਆਂ ਦੀ ਸਹਿਮਤੀ ਨਾਲ ਸੰਭਾਲਣਾ।
- ਵਿਦੇਸ਼ ਭੇਜਣਾ। ਭਾਰਤ ਤੋਂ ਬਾਹਰ ਡਾਟਾ ਭੇਜਣ ਦੀ ਇਜਾਜ਼ਤ ਹੈ, ਸਿਵਾਏ ਉਨ੍ਹਾਂ ਦੇਸ਼ਾਂ ਦੇ ਜਿਨ੍ਹਾਂ ਤੇ ਸਰਕਾਰ ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ ਰਾਹੀਂ ਪਾਬੰਦੀ ਲਾਵੇ, ਅਤੇ ਨਿਯਮਾਂ ਵਿਚਲੀਆਂ ਸ਼ਰਤਾਂ ਦੇ ਅਧੀਨ। ਖੇਤਰੀ ਰੈਗੂਲੇਟਰ ਹੋਰ ਸਖ਼ਤ ਨਿਯਮ ਲਾ ਸਕਦੇ ਹਨ।
- ਜੁਰਮਾਨੇ। ਵਾਜਬ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ ਨਾ ਕਰਨ ਤੇ 250 ਕਰੋੜ ਰੁਪਏ ਤੱਕ। ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਨਾ ਦੇਣ ਤੇ, ਜਾਂ ਬੱਚਿਆਂ ਦੇ ਡਾਟਾ ਨਾਲ ਜੁੜੀਆਂ ਉਲੰਘਣਾਵਾਂ ਲਈ, 200 ਕਰੋੜ ਰੁਪਏ ਤੱਕ। ਹੋਰ ਉਲੰਘਣਾਵਾਂ ਤੇ ਘੱਟ ਹੱਦਾਂ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ।
- ਕਦਮ, ਸੰਖੇਪ ਵਿੱਚ:
- ਡਾਟਾ ਦਾ ਨਕਸ਼ਾ ਬਣਾਓ;
- ਭੂਮਿਕਾ ਤੈਅ ਕਰੋ (ਫ਼ਿਡਿਊਸ਼ਰੀ ਜਾਂ ਪ੍ਰੋਸੈਸਰ);
- ਨੋਟਿਸ ਅਤੇ ਸਹਿਮਤੀ ਲੈਣ ਦੇ ਤਰੀਕੇ ਲਿਖੋ;
- ਪ੍ਰੋਸੈਸਰਾਂ ਨਾਲ ਇਕਰਾਰਨਾਮੇ ਕਰੋ;
- ਸੁਰੱਖਿਆ ਅਤੇ ਉਲੰਘਣਾ ਸੰਬੰਧੀ ਪ੍ਰਕਿਰਿਆਵਾਂ ਤੈਅ ਕਰੋ;
- ਹੱਕਾਂ ਅਤੇ ਸ਼ਿਕਾਇਤਾਂ ਲਈ ਪ੍ਰਕਿਰਿਆ ਬਣਾਓ;
- ਡਾਟਾ ਰੱਖਣ ਦੀ ਮਿਆਦ ਦੀਆਂ ਸਾਰਣੀਆਂ ਤੈਅ ਕਰੋ;
- ਸਟਾਫ਼ ਨੂੰ ਸਿਖਲਾਈ ਦਿਓ।
- ਤਿਆਰ ਰੱਖੋ:
- ਕੰਪਨੀ ਵੱਲੋਂ ਇਕੱਠੇ ਕੀਤੇ ਜਾਂਦੇ ਨਿੱਜੀ ਡਾਟਾ ਦੀ ਸੂਚੀ;
- ਇਹ ਕਿੱਥੇ ਰੱਖਿਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਕਿਸ ਨਾਲ ਸਾਂਝਾ ਕੀਤਾ ਜਾਂਦਾ ਹੈ;
- ਮੌਜੂਦਾ ਨਿੱਜਤਾ ਨੀਤੀਆਂ ਅਤੇ ਵਿਕਰੇਤਾਵਾਂ ਨਾਲ ਇਕਰਾਰਨਾਮੇ।
ਸ਼ਬਦ ਜੋ ਤੁਸੀਂ ਸੁਣੋਗੇ
- ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ ਅਤੇ ਡਾਟਾ ਪ੍ਰੋਸੈਸਰ (Data fiduciary and data processor)
- ਉਹ ਕਾਰੋਬਾਰ ਜੋ ਤੈਅ ਕਰਦਾ ਹੈ ਕਿ ਡਾਟਾ ਕਿਉਂ ਅਤੇ ਕਿਵੇਂ ਪ੍ਰੋਸੈਸ ਹੋਵੇ, ਅਤੇ ਉਹ ਵਿਕਰੇਤਾ ਜੋ ਇਸ ਨੂੰ ਪ੍ਰੋਸੈਸ ਕਰਦਾ ਹੈ।
- ਡਾਟਾ ਪ੍ਰਿੰਸੀਪਲ (Data principal)
- ਉਹ ਵਿਅਕਤੀ ਜਿਸ ਦਾ ਡਾਟਾ ਹੈ।
- ਸਹਿਮਤੀ ਅਤੇ ਨੋਟਿਸ (Consent and notice)
- ਪ੍ਰੋਸੈਸਿੰਗ ਦਾ ਮੁੱਖ ਆਧਾਰ, ਸਪਸ਼ਟ ਨੋਟਿਸ ਸਮੇਤ।
- ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਕ (Consent manager)
- ਇੱਕ ਰਜਿਸਟਰਡ ਵਿਚੋਲਾ ਜੋ ਸਹਿਮਤੀਆਂ ਦਾ ਪ੍ਰਬੰਧ ਕਰਦਾ ਹੈ।
- ਅਹਿਮ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (Significant data fiduciary)
- ਉਹ ਕਾਰੋਬਾਰ ਜਿਸ ਨੂੰ ਵੱਧ ਜ਼ਿੰਮੇਵਾਰੀਆਂ ਲਈ ਨੋਟੀਫ਼ਾਈ ਕੀਤਾ ਗਿਆ ਹੋਵੇ, ਜਿਵੇਂ ਆਡਿਟ ਅਤੇ ਪ੍ਰਭਾਵ ਮੁਲਾਂਕਣ।
- ਨਿੱਜੀ ਡਾਟਾ ਦੀ ਉਲੰਘਣਾ (Personal data breach)
- ਇਸ ਦੀ ਰਿਪੋਰਟ ਬੋਰਡ ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀਆਂ ਨੂੰ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ।
- ਡਾਟਾ ਸੁਰੱਖਿਆ ਬੋਰਡ (Data Protection Board)
- ਫ਼ੈਸਲਾ ਕਰਨ ਵਾਲੀ ਸੰਸਥਾ, ਜਿਸ ਕੋਲ ਜੁਰਮਾਨਾ ਲਾਉਣ ਦੀਆਂ ਸ਼ਕਤੀਆਂ ਹਨ।
ਵਿਸਥਾਰ ਵਿੱਚ
ਕਦਮ 1: ਡਾਟਾ ਦਾ ਨਕਸ਼ਾ ਬਣਾਓ
ਇੱਕ ਰਜਿਸਟਰ ਤਿਆਰ ਕਰੋ, ਜਿਸ ਵਿੱਚ ਦਰਜ ਹੋਵੇ:
- ਕਿਹੜਾ ਨਿੱਜੀ ਡਾਟਾ ਇਕੱਠਾ ਕੀਤਾ ਜਾਂਦਾ ਹੈ;
- ਕਿਸ ਤੋਂ ਅਤੇ ਕਿਸ ਮਕਸਦ ਲਈ;
- ਇਹ ਕਿੱਥੇ ਰੱਖਿਆ ਜਾਂਦਾ ਹੈ, ਭਾਰਤ ਦੇ ਅੰਦਰ ਜਾਂ ਬਾਹਰ;
- ਕਿਹੜੇ ਵਿਕਰੇਤਾਵਾਂ ਨੂੰ ਇਹ ਮਿਲਦਾ ਹੈ;
- ਇਹ ਕਿੰਨੇ ਸਮੇਂ ਲਈ ਰੱਖਿਆ ਜਾਂਦਾ ਹੈ।
ਕਦਮ 2: ਭੂਮਿਕਾ ਤੈਅ ਕਰੋ
ਭਾਰਤੀ ਗਾਹਕਾਂ ਨੂੰ ਸੇਵਾਵਾਂ ਦੇਣ ਵਾਲੀ ਗਰੁੱਪ ਕੰਪਨੀ ਆਮ ਤੌਰ ਤੇ ਫ਼ਿਡਿਊਸ਼ਰੀ ਹੁੰਦੀ ਹੈ। ਆਪਣੀ ਵਿਦੇਸ਼ੀ ਮੂਲ ਕੰਪਨੀ ਲਈ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਵਾਲਾ ਭਾਰਤੀ ਸੇਵਾ ਕੇਂਦਰ ਪ੍ਰੋਸੈਸਰ ਹੋ ਸਕਦਾ ਹੈ। ਗਰੁੱਪ ਕੰਪਨੀਆਂ ਵਿਚਕਾਰ ਇਕਰਾਰਨਾਮੇ ਇਹ ਗੱਲ ਦਰਜ ਕਰਦੇ ਹਨ।
ਕਦਮ 3: ਨੋਟਿਸ ਅਤੇ ਸਹਿਮਤੀ
ਨੋਟਿਸ ਸਪਸ਼ਟ ਭਾਸ਼ਾ ਵਿੱਚ ਲਿਖਿਆ ਜਾਂਦਾ ਹੈ ਅਤੇ ਉਨ੍ਹਾਂ ਭਾਸ਼ਾਵਾਂ ਵਿੱਚ ਉਪਲਬਧ ਹੁੰਦਾ ਹੈ ਜਿਨ੍ਹਾਂ ਦੀ ਐਕਟ ਵਿਵਸਥਾ ਕਰਦਾ ਹੈ। ਇਸ ਵਿੱਚ ਦੱਸਿਆ ਜਾਂਦਾ ਹੈ:
- ਇਕੱਠਾ ਕੀਤਾ ਡਾਟਾ;
- ਮਕਸਦ;
- ਸਹਿਮਤੀ ਕਿਵੇਂ ਵਾਪਸ ਲਈ ਜਾਵੇ;
- ਸ਼ਿਕਾਇਤ ਕਿਵੇਂ ਕੀਤੀ ਜਾਵੇ।
ਸਹਿਮਤੀ ਆਜ਼ਾਦ, ਖ਼ਾਸ, ਜਾਣਕਾਰੀ ਤੇ ਆਧਾਰਿਤ, ਬਿਨਾਂ ਸ਼ਰਤ ਅਤੇ ਸਪਸ਼ਟ ਹੋਣੀ ਲਾਜ਼ਮੀ ਹੈ, ਅਤੇ ਕਿਸੇ ਸਪਸ਼ਟ ਹਾਂ-ਪੱਖੀ ਕਾਰਵਾਈ ਰਾਹੀਂ ਦਿੱਤੀ ਜਾਵੇ (ਧਾਰਾ 6(1))।
ਕਦਮ 4: ਪ੍ਰੋਸੈਸਰਾਂ ਨਾਲ ਇਕਰਾਰਨਾਮੇ
ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈਸ ਕਰਨ ਵਾਲਾ ਹਰ ਵਿਕਰੇਤਾ ਅਜਿਹੇ ਇਕਰਾਰਨਾਮੇ ਤੇ ਦਸਤਖ਼ਤ ਕਰਦਾ ਹੈ ਜਿਸ ਵਿੱਚ ਇਹ ਸ਼ਾਮਲ ਹੋਵੇ:
- ਸੁਰੱਖਿਆ;
- ਗੁਪਤਤਾ;
- ਅੱਗੇ ਕਿਸੇ ਹੋਰ ਤੋਂ ਪ੍ਰੋਸੈਸਿੰਗ ਕਰਵਾਉਣਾ (sub-processing);
- ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ;
- ਕੰਮ ਖ਼ਤਮ ਹੋਣ ਤੇ ਡਾਟਾ ਮਿਟਾਉਣਾ।
ਕਦਮ 5: ਸੁਰੱਖਿਆ ਅਤੇ ਉਲੰਘਣਾਵਾਂ
ਵਾਜਬ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਦਰਜ ਕੀਤੇ ਜਾਂਦੇ ਹਨ। ਉਲੰਘਣਾ ਤੇ ਕਾਰਵਾਈ ਦੀ ਯੋਜਨਾ ਵਿੱਚ ਉਲੰਘਣਾ ਨੂੰ ਰੋਕਣਾ, ਮੁਲਾਂਕਣ, ਅਤੇ ਨਿਯਮਾਂ ਦੀ ਮੰਗ ਮੁਤਾਬਕ ਡਾਟਾ ਸੁਰੱਖਿਆ ਬੋਰਡ ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀਆਂ ਨੂੰ ਸੂਚਨਾ ਸ਼ਾਮਲ ਹੁੰਦੀ ਹੈ।
ਕਦਮ 6: ਹੱਕ, ਸ਼ਿਕਾਇਤਾਂ ਅਤੇ ਡਾਟਾ ਰੱਖਣ ਦੀ ਮਿਆਦ
ਇੱਕ ਪ੍ਰਕਿਰਿਆ ਪਹੁੰਚ, ਸੁਧਾਈ ਅਤੇ ਮਿਟਾਉਣ ਦੀਆਂ ਬੇਨਤੀਆਂ ਅਤੇ ਸ਼ਿਕਾਇਤਾਂ ਨੂੰ ਸੰਭਾਲਦੀ ਹੈ। ਮਕਸਦ ਪੂਰਾ ਹੋਣ ਅਤੇ ਰੱਖਣ ਦੀ ਮਿਆਦ ਖ਼ਤਮ ਹੋਣ ਤੇ ਡਾਟਾ ਮਿਟਾ ਦਿੱਤਾ ਜਾਂਦਾ ਹੈ।
ਆਮ ਗ਼ਲਤੀਆਂ
- ਭਾਰਤੀ ਲੋੜਾਂ ਮੁਤਾਬਕ ਢਾਲੇ ਬਿਨਾਂ GDPR ਨੀਤੀ ਦੀ ਨਕਲ ਕਰਨਾ।
- ਵਿਕਰੇਤਾਵਾਂ ਨਾਲ ਕੋਈ ਇਕਰਾਰਨਾਮਾ ਨਾ ਹੋਣਾ।
- ਡਾਟਾ ਅਣਮਿੱਥੇ ਸਮੇਂ ਲਈ ਰੱਖੀ ਰੱਖਣਾ।
- ਉਲੰਘਣਾ ਲਈ ਕੋਈ ਯੋਜਨਾ ਨਾ ਹੋਣਾ।
ਸਵਾਲ ਜੋ ਲੋਕ ਪੁੱਛਦੇ ਹਨ
ਅਸੀਂ ਪਹਿਲਾਂ ਹੀ GDPR ਦੀ ਪਾਲਣਾ ਕਰਦੇ ਹਾਂ। ਕੀ ਇਹ ਕਾਫ਼ੀ ਹੈ?
ਇਹ ਚੰਗੀ ਨੀਂਹ ਹੈ, ਪਰ DPDP ਐਕਟ ਦੀਆਂ ਨੋਟਿਸ, ਸਹਿਮਤੀ, ਬੱਚਿਆਂ ਦੇ ਡਾਟਾ ਅਤੇ ਉਲੰਘਣਾ ਬਾਰੇ ਆਪਣੀਆਂ ਸ਼ਰਤਾਂ ਹਨ।
ਕੀ ਅਸੀਂ ਭਾਰਤੀ ਗਾਹਕਾਂ ਦਾ ਡਾਟਾ ਵਿਦੇਸ਼ ਵਿਚਲੇ ਸਰਵਰਾਂ ਤੇ ਰੱਖ ਸਕਦੇ ਹਾਂ?
ਆਮ ਤੌਰ ਤੇ ਹਾਂ, ਜਦੋਂ ਤੱਕ ਮੰਜ਼ਿਲ ਵਾਲੇ ਦੇਸ਼ ਤੇ ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ ਰਾਹੀਂ ਪਾਬੰਦੀ ਨਾ ਹੋਵੇ, ਜਾਂ ਕੋਈ ਖੇਤਰੀ ਰੈਗੂਲੇਟਰ ਡਾਟਾ ਭਾਰਤ ਵਿੱਚ ਰੱਖਣ ਦੀ ਮੰਗ ਨਾ ਕਰੇ।
ਸਾਨੂੰ ਪਾਲਣਾ ਕਦੋਂ ਤੱਕ ਕਰਨੀ ਪਵੇਗੀ?
ਬਹੁਤੀਆਂ ਮੁੱਖ ਜ਼ਿੰਮੇਵਾਰੀਆਂ 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ। ਤਿਆਰੀ ਵਿੱਚ ਮਹੀਨੇ ਲੱਗਦੇ ਹਨ, ਇਸ ਲਈ ਇਹ ਹੁਣੇ ਸ਼ੁਰੂ ਹੋਣੀ ਚਾਹੀਦੀ ਹੈ।
ਇਹ ਜਵਾਬ ਸਿੱਖਿਆ ਲਈ ਦਿੱਤੇ ਸਾਰ ਹਨ; ਇਹ ਕਿਸੇ ਵੀ ਨਿੱਜੀ ਮਾਮਲੇ ਬਾਰੇ ਕਾਨੂੰਨੀ ਸਲਾਹ ਨਹੀਂ ਹਨ।
ਗੰਭੀਰ ਸਵਾਲ ਇਸ ਗੱਲ ਦਾ ਹੱਕਦਾਰ ਹੈ ਕਿ ਉਸ ਦੀ ਬ੍ਰੀਫ਼ ਪੜ੍ਹੀ ਜਾਵੇ।
ਮੁਲਾਕਾਤਾਂ ਪਹਿਲਾਂ ਸਮਾਂ ਲੈ ਕੇ G-46, Basement, Greater Kailash III, New Delhi ਵਿਖੇ ਹੁੰਦੀਆਂ ਹਨ। ਚਿੱਠੀ-ਪੱਤਰ ਪ੍ਰਿੰਸੀਪਲ ਆਪ ਪੜ੍ਹਦੇ ਹਨ।
ਇਹ ਪੰਨਾ Lokesh Bhardwaj Law Offices ਦੇ ਕੰਮ ਬਾਰੇ ਆਮ ਜਾਣਕਾਰੀ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਦੀ ਇਜਾਜ਼ਤ ਬਾਰ ਕੌਂਸਲ ਆਫ਼ ਇੰਡੀਆ ਦੇ ਨਿਯਮ (Bar Council of India Rules) ਦਿੰਦੇ ਹਨ। ਇਹ ਕਾਨੂੰਨੀ ਸਲਾਹ ਨਹੀਂ ਹੈ, ਅਤੇ ਇਸ ਨਾਲ ਐਡਵੋਕੇਟ ਅਤੇ ਮੁਵੱਕਿਲ ਦਾ ਰਿਸ਼ਤਾ ਨਹੀਂ ਬਣਦਾ। LBLO ਕਿਸੇ ਮਾਮਲੇ ਵਿੱਚ ਸਿਰਫ਼ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਤੈਅ ਹੋਈ ਐਂਗੇਜਮੈਂਟ ਤੇ ਹੀ ਕੰਮ ਕਰਦਾ ਹੈ।
ਕਾਨੂੰਨ ਦੀ ਸਥਿਤੀ 14/11/2026 ਨੂੰ ਜਿਵੇਂ ਸੀ।