
البيانات الشخصية بموجب قانون DPDP الهندي: ما يجب على الشركات الأجنبية فعله
كل شركة تعالج البيانات الشخصية الرقمية لأشخاص في الهند، سواء من الهند أو من الخارج فيما يتصل بعرض سلع أو خدمات في الهند، يجب أن تستعد لقانون حماية البيانات الشخصية الرقمية لعام 2023 (Digital Personal Data Protection Act, 2023).
بإيجاز
- القانون. قانون حماية البيانات الشخصية الرقمية لعام 2023 (Digital Personal Data Protection Act, 2023؛ DPDP Act) وقواعد DPDP لعام 2025 (DPDP Rules, 2025)، الصادرة بإشعار رسمي في 13/11/2025. وتسري الالتزامات الرئيسية اعتباراً من 13/05/2027.
- على من يسري:
- المؤتمنون على البيانات (data fiduciaries) يقررون لماذا تُعالج البيانات الشخصية وكيف.
- معالجو البيانات (data processors) يعالجونها نيابةً عن المؤتمن. ويلتزم المعالج بموجب عقده مع المؤتمن.
- قد يُصنَّف بعض المؤتمنين «مؤتمنين مهمين على البيانات» (significant data fiduciaries)، وتقع عليهم واجبات إضافية.
- ما يجب على المؤتمن فعله:
- تقديم إشعار واضح؛
- الحصول على موافقة صحيحة، أو الاستناد إلى استخدام مشروع مسموح به؛
- الحفاظ على أمن البيانات؛
- الإبلاغ عن الاختراقات؛
- احترام حقوق أصحاب البيانات (data principals) (الاطلاع، والتصحيح، والمحو، والتظلم)؛
- محو البيانات متى تحقق الغرض منها؛
- معالجة بيانات الأطفال بموافقة أبوية قابلة للتحقق.
- النقل إلى الخارج. يُسمح بالنقل خارج الهند إلا إلى البلدان التي تقيدها الحكومة بإشعار رسمي، مع مراعاة الشروط الواردة في القواعد. ويجوز للجهات التنظيمية القطاعية أن تفرض قواعد أشد.
- الغرامات. ما يصل إلى 250 كرور روبية (Rs. 250 crore) عند الإخفاق في اتخاذ ضمانات أمنية معقولة. وما يصل إلى 200 كرور روبية (Rs. 200 crore) عند الإخفاق في الإبلاغ عن اختراق أو عن المخالفات المتعلقة ببيانات الأطفال. وتسري حدود قصوى أدنى على المخالفات الأخرى.
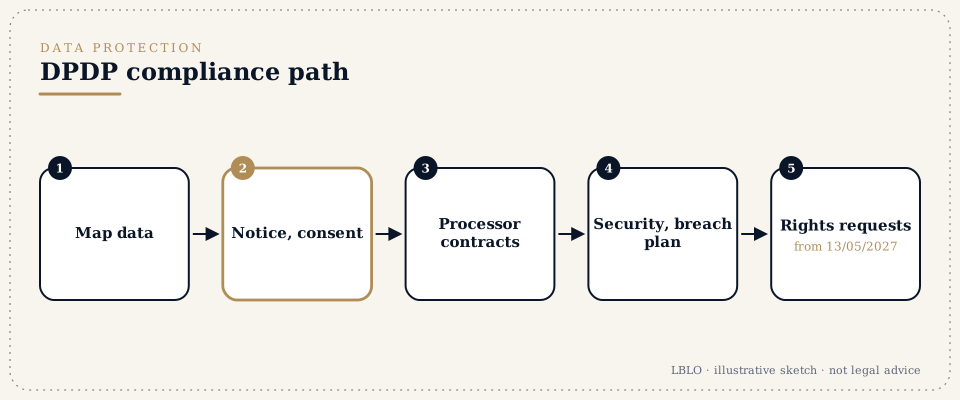
- الخطوات باختصار:
- حصر البيانات؛
- تحديد الدور (مؤتمن أو معالج)؛
- كتابة الإشعارات ومسارات الموافقة؛
- إبرام عقود المعالجين؛
- وضع إجراءات الأمن والاختراقات؛
- إنشاء آلية للحقوق والتظلمات؛
- وضع جداول الاحتفاظ بالبيانات؛
- تدريب العاملين.
- جهّز ما يلي:
- قائمة بالبيانات الشخصية التي تجمعها الشركة؛
- مكان حفظها والجهات التي تُشارك معها؛
- سياسات الخصوصية وعقود الموردين القائمة.
مصطلحات ستسمعها
- المؤتمن على البيانات ومعالج البيانات (Data fiduciary and data processor)
- المنشأة التي تقرر لماذا تُعالج البيانات وكيف، والمورد الذي يعالجها.
- صاحب البيانات (Data principal)
- الفرد الذي تخصه البيانات.
- الموافقة والإشعار (Consent and notice)
- الأساس الجوهري للمعالجة، مع إشعار واضح.
- مدير الموافقات (Consent manager)
- وسيط مسجل يدير الموافقات.
- المؤتمن المهم على البيانات (Significant data fiduciary)
- منشأة يُعلن عنها بإشعار رسمي لتحمل التزامات أعلى، مثل عمليات التدقيق وتقييمات الأثر.
- اختراق البيانات الشخصية (Personal data breach)
- يجب الإبلاغ عنه إلى المجلس وإلى الأفراد المتضررين.
- مجلس حماية البيانات (Data Protection Board)
- الجهة المختصة بالفصل، ولها صلاحية فرض الغرامات.
بالتفصيل
الخطوة 1: حصر البيانات
أعدّ سجلاً يدوَّن فيه:
- ما البيانات الشخصية التي تُجمع؛
- ممن تُجمع ولأي غرض؛
- أين تُحفظ، داخل الهند أم خارجها؛
- أي الموردين يتلقونها؛
- كم مدة الاحتفاظ بها.
الخطوة 2: تحديد الدور
الشركة التابعة للمجموعة التي تقدم خدمات لعملاء هنود تكون في العادة مؤتمناً. ومركز الخدمات الهندي الذي يعالج البيانات لحساب شركته الأم الأجنبية قد يكون معالجاً. وتُدوِّن العقود المبرمة بين شركات المجموعة ذلك.
الخطوة 3: الإشعار والموافقة
يُكتب الإشعار بلغة واضحة ويكون متاحاً باللغات التي ينص عليها القانون. ويبين:
- البيانات التي تُجمع؛
- الغرض؛
- طريقة سحب الموافقة؛
- طريقة تقديم الشكوى.
يجب أن تكون الموافقة حرة ومحددة ومستنيرة وغير مشروطة ولا لبس فيها، وأن تُعطى بفعل إيجابي واضح (المادة 6(1)).
الخطوة 4: عقود المعالجين
كل مورد يعالج بيانات شخصية يوقّع عقداً يشمل:
- الأمن؛
- السرية؛
- المعالجة من الباطن؛
- الإبلاغ عن الاختراقات؛
- الحذف عند انتهاء التعاقد.
الخطوة 5: الأمن والاختراقات
تُوثَّق الضمانات الأمنية المعقولة. وتشمل خطة الاستجابة للاختراقات الاحتواء، والتقييم، والإبلاغ إلى مجلس حماية البيانات وإلى الأشخاص المتضررين كما تقتضي القواعد.
الخطوة 6: الحقوق والتظلمات والاحتفاظ
تعالج آلية مخصصة طلبات الاطلاع والتصحيح والمحو، والتظلمات. وتُمحى البيانات متى تحقق الغرض منها وانتهت مدة الاحتفاظ.
أخطاء شائعة
- نسخ سياسة GDPR دون تكييفها مع المتطلبات الهندية.
- عدم وجود عقود مع الموردين.
- الاحتفاظ بالبيانات إلى أجل غير مسمى.
- عدم وجود خطة للاختراقات.
أسئلة يطرحها الناس
نحن ممتثلون أصلاً للائحة GDPR. هل يكفي ذلك؟
إنه أساس جيد، لكن لقانون DPDP متطلباته الخاصة في الإشعار والموافقة وبيانات الأطفال والاختراقات.
هل يجوز أن نحفظ بيانات العملاء الهنود على خوادم في الخارج؟
في العموم نعم، ما لم يكن بلد المقصد مقيداً بإشعار رسمي، أو تشترط جهة تنظيمية قطاعية حفظ البيانات في الهند.
متى يجب علينا الامتثال؟
تسري معظم الالتزامات التنفيذية اعتباراً من 13/05/2027. والإعداد يستغرق شهوراً، ولذلك ينبغي أن يبدأ الآن.
هذه الإجابات ملخصات تثقيفية؛ وليست مشورة قانونية في أي مسألة فردية.
السؤال الجاد يستحق ملفاً مقروءاً.
تُعقد الاجتماعات بموعد مسبق في G-46, Basement, Greater Kailash III, New Delhi. ويقرأ المحامي الرئيس المراسلات.
تقدم هذه الصفحة معلومات عامة عن عمل Lokesh Bhardwaj Law Offices، على النحو المسموح به بموجب قواعد مجلس نقابة المحامين في الهند (Bar Council of India Rules). وهي ليست مشورة قانونية، ولا تنشئ علاقة بين محامٍ وموكل. ولا يتولى LBLO مسألة إلا بناءً على تكليف متفق عليه كتابةً.
القانون معروض كما هو في 14/11/2026.