
भारत के DPDP Act के तहत व्यक्तिगत डेटा: विदेशी कंपनियों को क्या करना होगा
भारत में लोगों के डिजिटल व्यक्तिगत डेटा को प्रोसेस करने वाली हर कंपनी को, चाहे वह भारत से काम करे या विदेश से भारत में सामान या सेवाएँ देने के सिलसिले में, डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023) के लिए योजना बनानी होगी।
संक्षेप में
- कानून। डिजिटल व्यक्तिगत डेटा संरक्षण अधिनियम, 2023 (Digital Personal Data Protection Act, 2023, DPDP Act) और DPDP Rules, 2025, जो 13/11/2025 को अधिसूचित हुए। मुख्य दायित्व 13/05/2027 से लागू होते हैं।
- यह किन पर लागू होता है:
- डेटा न्यासी (data fiduciary) तय करते हैं कि व्यक्तिगत डेटा क्यों और कैसे प्रोसेस किया जाएगा।
- डेटा प्रोसेसर (data processor) किसी डेटा न्यासी की ओर से डेटा प्रोसेस करते हैं। प्रोसेसर डेटा न्यासी के साथ अपने अनुबंध से बँधा होता है।
- कुछ डेटा न्यासियों को "महत्वपूर्ण डेटा न्यासी" घोषित किया जा सकता है, जिनके अतिरिक्त कर्तव्य होते हैं।
- डेटा न्यासी को क्या करना होगा:
- स्पष्ट नोटिस देना;
- वैध सहमति लेना, या किसी अनुमत वैध उपयोग (legitimate use) पर निर्भर रहना;
- डेटा सुरक्षित रखना;
- डेटा उल्लंघन की सूचना देना;
- डेटा प्रधानों (data principal) के अधिकारों का सम्मान करना (पहुँच, सुधार, मिटाना, शिकायत);
- उद्देश्य पूरा होने पर डेटा मिटाना;
- बच्चों के डेटा को माता-पिता की सत्यापन योग्य सहमति से सँभालना।
- विदेश में डेटा भेजना। भारत से बाहर डेटा भेजने की अनुमति है, सिवाय उन देशों के जिन पर सरकार अधिसूचना से रोक लगाती है, और यह नियमों की शर्तों के अधीन है। क्षेत्रीय नियामक इससे सख़्त नियम लगा सकते हैं।
- जुर्माने। उचित सुरक्षा उपाय न करने पर Rs. 250 करोड़ तक। डेटा उल्लंघन की सूचना न देने पर, या बच्चों के डेटा से जुड़े उल्लंघनों पर Rs. 200 करोड़ तक। दूसरे उल्लंघनों पर इससे कम ऊपरी सीमाएँ लागू होती हैं।
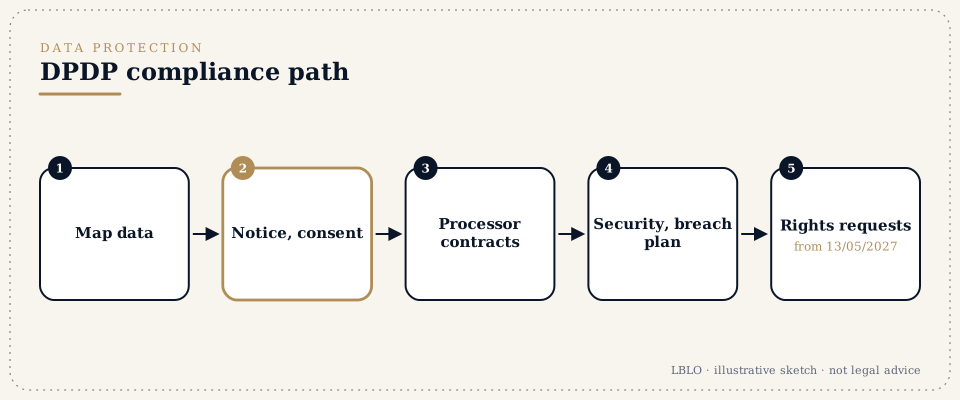
- संक्षेप में कदम:
- डेटा का नक्शा बनाएँ;
- भूमिका तय करें (डेटा न्यासी या प्रोसेसर);
- नोटिस और सहमति की प्रक्रिया लिखें;
- प्रोसेसरों के साथ अनुबंध करें;
- सुरक्षा और डेटा उल्लंघन की प्रक्रियाएँ तय करें;
- अधिकारों और शिकायतों की प्रक्रिया बनाएँ;
- डेटा रखने की अवधि की सारणी तय करें;
- कर्मचारियों को प्रशिक्षण दें।
- ये तैयार रखें:
- कंपनी जो व्यक्तिगत डेटा इकट्ठा करती है उसकी सूची;
- डेटा कहाँ रखा जाता है और किसके साथ साझा होता है;
- मौजूदा गोपनीयता नीतियाँ और वेंडर अनुबंध।
शब्द जो आप सुनेंगे
- डेटा न्यासी और डेटा प्रोसेसर
- वह कारोबार जो तय करता है कि डेटा क्यों और कैसे प्रोसेस होगा, और वह वेंडर जो उसे प्रोसेस करता है।
- डेटा प्रधान
- वह व्यक्ति जिसका डेटा है।
- सहमति और नोटिस
- प्रोसेसिंग का मुख्य आधार, स्पष्ट नोटिस के साथ।
- सहमति प्रबंधक (consent manager)
- एक पंजीकृत मध्यवर्ती संस्था जो सहमतियों का प्रबंधन करती है।
- महत्वपूर्ण डेटा न्यासी (significant data fiduciary)
- वह कारोबार जिसे ऊँचे दायित्वों के लिए अधिसूचित किया गया हो, जैसे ऑडिट और प्रभाव आकलन।
- व्यक्तिगत डेटा उल्लंघन (personal data breach)
- इसकी सूचना बोर्ड और प्रभावित व्यक्तियों को देनी ज़रूरी है।
- डेटा संरक्षण बोर्ड (Data Protection Board)
- न्यायनिर्णयन करने वाली संस्था, जिसके पास जुर्माना लगाने की शक्ति है।
विस्तार से
कदम 1: डेटा का नक्शा बनाएँ
एक रजिस्टर तैयार करें जिसमें दर्ज हो:
- कौन सा व्यक्तिगत डेटा इकट्ठा किया जाता है;
- किससे और किस उद्देश्य से;
- वह कहाँ रखा जाता है, भारत में या भारत से बाहर;
- कौन से वेंडर उसे प्राप्त करते हैं;
- उसे कितने समय तक रखा जाता है।
कदम 2: भूमिका तय करें
भारतीय ग्राहकों को सेवाएँ देने वाली समूह कंपनी आम तौर पर डेटा न्यासी होती है। अपनी विदेशी मूल कंपनी के लिए डेटा प्रोसेस करने वाला भारतीय सेवा केंद्र प्रोसेसर हो सकता है। समूह कंपनियों के बीच के अनुबंध इसे दर्ज करते हैं।
कदम 3: नोटिस और सहमति
नोटिस स्पष्ट भाषा में लिखा जाता है और उन भाषाओं में उपलब्ध होता है जिनका प्रावधान अधिनियम करता है। इसमें ये बातें होती हैं:
- इकट्ठा किया जाने वाला डेटा;
- उद्देश्य;
- सहमति कैसे वापस लें;
- शिकायत कैसे करें।
सहमति स्वतंत्र, विशिष्ट, सूचित, बिना शर्त और असंदिग्ध होनी चाहिए, और एक स्पष्ट सकारात्मक कार्य से दी जानी चाहिए (धारा 6(1))।
कदम 4: प्रोसेसरों के साथ अनुबंध
व्यक्तिगत डेटा प्रोसेस करने वाला हर वेंडर ऐसे अनुबंध पर हस्ताक्षर करता है जिसमें ये शामिल हों:
- सुरक्षा;
- गोपनीयता;
- आगे सब-प्रोसेसर को काम देना;
- डेटा उल्लंघन की सूचना;
- काम ख़त्म होने पर डेटा मिटाना।
कदम 5: सुरक्षा और डेटा उल्लंघन
उचित सुरक्षा उपायों को लिखित रूप में दर्ज किया जाता है। डेटा उल्लंघन से निपटने की योजना में उसे रोकना, उसका आकलन करना, और नियमों के अनुसार डेटा संरक्षण बोर्ड और प्रभावित व्यक्तियों को सूचना देना शामिल होता है।
कदम 6: अधिकार, शिकायतें और डेटा रखने की अवधि
एक प्रक्रिया पहुँच, सुधार और मिटाने के अनुरोधों और शिकायतों को सँभालती है। उद्देश्य पूरा होने और डेटा रखने की अवधि ख़त्म होने पर डेटा मिटा दिया जाता है।
आम ग़लतियाँ
- GDPR नीति को भारतीय शर्तों के अनुसार ढाले बिना नकल कर लेना।
- वेंडरों के साथ कोई अनुबंध न होना।
- डेटा को अनिश्चित काल तक रखना।
- डेटा उल्लंघन से निपटने की कोई योजना न होना।
सवाल जो लोग पूछते हैं
हम पहले से GDPR का पालन करते हैं। क्या इतना काफ़ी है?
यह एक अच्छा आधार है, लेकिन DPDP Act की नोटिस, सहमति, बच्चों के डेटा और डेटा उल्लंघन से जुड़ी अपनी अलग शर्तें हैं।
क्या हम भारतीय ग्राहकों का डेटा विदेश के सर्वरों पर रख सकते हैं?
आम तौर पर हाँ, जब तक कि गंतव्य देश पर अधिसूचना से रोक न लगी हो, या कोई क्षेत्रीय नियामक डेटा को भारत में ही रखने की शर्त न लगाता हो।
हमें पालन कब से करना होगा?
ज़्यादातर मुख्य दायित्व 13/05/2027 से लागू होते हैं। तैयारी में महीनों लगते हैं, इसलिए यह अभी शुरू होनी चाहिए।
ये जवाब जानकारी के लिए दिए गए शैक्षिक सार हैं; ये किसी व्यक्तिगत मामले पर कानूनी सलाह नहीं हैं।
गंभीर सवाल का हक है कि उसके कागज़ पढ़े जाएँ।
परामर्श पहले से समय लेकर G-46, Basement, Greater Kailash III, New Delhi में होते हैं। पत्राचार प्रिंसिपल ख़ुद पढ़ते हैं।
यह पृष्ठ Lokesh Bhardwaj Law Offices के काम के बारे में सामान्य जानकारी देता है, जैसा कि बार काउंसिल ऑफ़ इंडिया नियमावली (Bar Council of India Rules) के तहत अनुमत है। यह कानूनी सलाह नहीं है, और इससे एडवोकेट और मुवक्किल का संबंध नहीं बनता। LBLO किसी मामले में तभी काम करता है जब एंगेजमेंट लिखित में तय हो।
14/11/2026 की स्थिति के अनुसार कानून।