
ਡਾਟਾ ਸੁਰੱਖਿਆ ਅਤੇ ਸਾਈਬਰ ਕਾਨੂੰਨ: DPDP ਐਕਟ ਅਤੇ ਨਿਯਮ, ਸਾਈਬਰ ਅਪਰਾਧ, ਧੋਖਾਧੜੀ, ਸਮੱਗਰੀ ਹਟਾਉਣਾ ਅਤੇ IT ਐਕਟ ਅਪੀਲਾਂ
ਇੱਥੇ ਕਾਨੂੰਨ ਦੇ ਦੋ ਹਿੱਸੇ ਮਿਲਦੇ ਹਨ: ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਐਕਟ, 2023 (Digital Personal Data Protection Act, 2023), ਜੋ ਨਿਯਮਤ ਕਰਦਾ ਹੈ ਕਿ ਕਾਰੋਬਾਰ ਨਿੱਜੀ ਡਾਟਾ ਕਿਵੇਂ ਸੰਭਾਲਣ, ਅਤੇ ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ ਐਕਟ, 2000 (Information Technology Act, 2000) ਫ਼ੌਜਦਾਰੀ ਕਾਨੂੰਨ ਸਮੇਤ, ਜੋ ਕੰਪਿਊਟਰਾਂ ਦੀ ਦੁਰਵਰਤੋਂ ਅਤੇ ਔਨਲਾਈਨ ਧੋਖਾਧੜੀ ਨਾਲ ਨਜਿੱਠਦੇ ਹਨ।
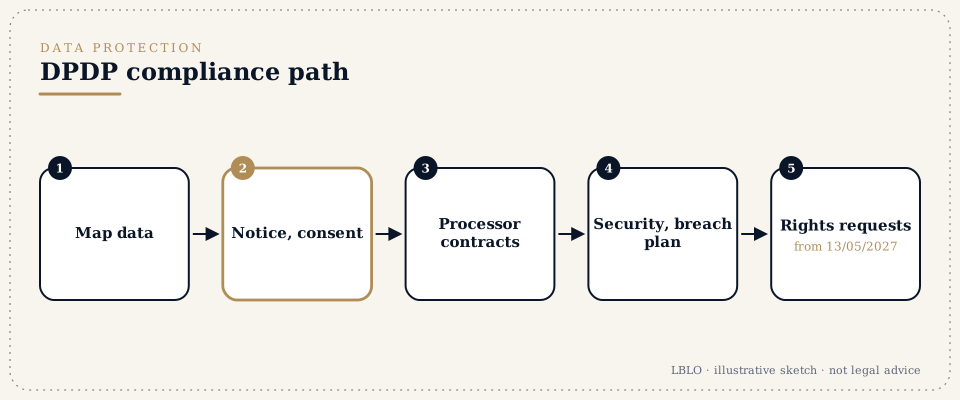
ਸੰਖੇਪ ਵਿੱਚ
- DPDP ਢਾਂਚਾ। ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮ, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 ਨੂੰ ਨੋਟੀਫ਼ਾਈ ਹੋਏ। ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਦੇ ਉਪਬੰਧ ਤੁਰੰਤ ਲਾਗੂ ਹੋਏ; ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਕ ਦੇ ਉਪਬੰਧ 13/11/2026 ਤੋਂ; ਕਾਰੋਬਾਰਾਂ ਦੇ ਮੁੱਖ ਫ਼ਰਜ਼, ਅਤੇ ਵਿਅਕਤੀਆਂ ਦੇ ਹੱਕ, 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦੇ ਹਨ।
- ਜੁਰਮਾਨੇ। ਵਾਜਬ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ ਨਾ ਕਰਨ ਤੇ Rs. 250 ਕਰੋੜ ਤੱਕ, ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ ਨਾ ਕਰਨ ਜਾਂ ਬੱਚਿਆਂ ਦੇ ਡਾਟਾ ਬਾਰੇ ਫ਼ਰਜ਼ਾਂ ਦੀ ਉਲੰਘਣਾ ਤੇ Rs. 200 ਕਰੋੜ ਤੱਕ, ਅਤੇ ਹੋਰ ਉਲੰਘਣਾਵਾਂ ਤੇ Rs. 50 ਕਰੋੜ ਤੱਕ। ਜੁਰਮਾਨੇ ਸਰਕਾਰ ਕੋਲ ਜਾਂਦੇ ਹਨ, ਵਿਅਕਤੀ ਕੋਲ ਨਹੀਂ।
- ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ। 13/05/2027 ਤੋਂ ਨਿੱਜੀ ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ ਬੋਰਡ ਨੂੰ ਬਿਨਾਂ ਦੇਰੀ ਅਤੇ ਬਹੱਤਰ ਘੰਟਿਆਂ ਅੰਦਰ ਵਿਸਥਾਰ ਨਾਲ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਅਤੇ ਹਰ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀ ਨੂੰ ਦੱਸਿਆ ਜਾਂਦਾ ਹੈ।
- ਸਾਈਬਰ ਅਪਰਾਧ। ਪਛਾਣ ਦੀ ਚੋਰੀ ਅਤੇ ਭੇਸ ਬਦਲ ਕੇ ਠੱਗੀ (ਧਾਰਾਵਾਂ 66C ਅਤੇ 66D, IT ਐਕਟ) ਲਈ ਤਿੰਨ ਸਾਲ ਤੱਕ ਦੀ ਸਜ਼ਾ ਅਤੇ ਜੁਰਮਾਨਾ ਹੈ; ਠੱਗੀ ਅਤੇ ਜਬਰੀ ਵਸੂਲੀ ਦੀ ਸਜ਼ਾ ਭਾਰਤੀ ਨਿਆਂ ਸੰਹਿਤਾ, 2023 (Bharatiya Nyaya Sanhita, 2023) ਦੀਆਂ ਧਾਰਾਵਾਂ 318 ਅਤੇ 308 ਹੇਠ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ।
- ਔਨਲਾਈਨ ਧੋਖਾਧੜੀ। ਤੁਰੰਤ 1930 ਹੈਲਪਲਾਈਨ ਜਾਂ cybercrime.gov.in ਤੇ ਰਿਪੋਰਟ ਕਰੋ ਤਾਂ ਜੋ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਖਾਤੇ ਵਿੱਚ ਪੈਸਾ ਫ਼ਰੀਜ਼ ਹੋ ਸਕੇ; ਫ਼ਰੀਜ਼ ਕੀਤਾ ਪੈਸਾ ਮੈਜਿਸਟ੍ਰੇਟ ਵਾਪਸ ਕਰਵਾਉਂਦਾ ਹੈ।
- ਸਮੱਗਰੀ ਹਟਾਉਣਾ। ਪਲੇਟਫ਼ਾਰਮਾਂ ਲਈ ਲਾਜ਼ਮੀ ਹੈ ਕਿ ਨਿੱਜੀ ਜਾਂ ਛੇੜਛਾੜ ਕੀਤੀਆਂ ਤਸਵੀਰਾਂ ਸੰਬੰਧਿਤ ਵਿਅਕਤੀ ਦੀ ਸ਼ਿਕਾਇਤ ਤੋਂ ਦੋ ਘੰਟਿਆਂ ਅੰਦਰ ਹਟਾਉਣ, ਅਤੇ ਗ਼ੈਰ-ਕਾਨੂੰਨੀ ਸਮੱਗਰੀ ਅਦਾਲਤੀ ਹੁਕਮ ਜਾਂ ਅਧਿਕਾਰਤ ਸਰਕਾਰੀ ਨੋਟਿਸ ਤੋਂ ਤਿੰਨ ਘੰਟਿਆਂ ਅੰਦਰ (IT ਨਿਯਮ, 2021, ਜਿਵੇਂ 2026 ਵਿੱਚ ਸੋਧੇ ਗਏ)।
- ਮੁਆਵਜ਼ਾ। ਕੰਪਿਊਟਰ ਪ੍ਰਣਾਲੀ ਦੇ ਨੁਕਸਾਨ ਲਈ Rs. 5 ਕਰੋੜ ਤੱਕ ਦੇ ਦਾਅਵੇ IT ਐਕਟ ਦੀ ਧਾਰਾ 46 ਹੇਠ ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਕੋਲ ਜਾਂਦੇ ਹਨ; ਅਪੀਲਾਂ ਪੰਤਾਲੀ ਦਿਨਾਂ ਅੰਦਰ TDSAT ਕੋਲ, ਅਤੇ ਫਿਰ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ ਹਾਈ ਕੋਰਟ ਕੋਲ ਹੁੰਦੀਆਂ ਹਨ।
ਸ਼ਬਦ ਜੋ ਤੁਸੀਂ ਸੁਣੋਗੇ
- ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (Data fiduciary)
- ਉਹ ਵਿਅਕਤੀ ਜੋ ਤੈਅ ਕਰਦਾ ਹੈ ਕਿ ਨਿੱਜੀ ਡਾਟਾ ਕਿਉਂ ਅਤੇ ਕਿਵੇਂ ਪ੍ਰੋਸੈੱਸ ਕੀਤਾ ਜਾਵੇ, ਆਮ ਤੌਰ ਤੇ ਗਾਹਕ ਜਾਂ ਮੁਲਾਜ਼ਮ ਨਾਲ ਵਾਹ ਰੱਖਣ ਵਾਲਾ ਕਾਰੋਬਾਰ।
- ਡਾਟਾ ਪ੍ਰੋਸੈਸਰ (Data processor)
- ਉਹ ਵਿਅਕਤੀ ਜੋ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ ਵੱਲੋਂ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈੱਸ ਕਰਦਾ ਹੈ, ਜਿਵੇਂ ਕਲਾਊਡ, ਪੇਰੋਲ ਜਾਂ ਮਾਰਕੀਟਿੰਗ ਵਿਕਰੇਤਾ।
- ਡਾਟਾ ਪ੍ਰਿੰਸੀਪਲ (Data principal)
- ਉਹ ਵਿਅਕਤੀ ਜਿਸ ਨਾਲ ਨਿੱਜੀ ਡਾਟਾ ਸੰਬੰਧਿਤ ਹੈ; ਬੱਚੇ ਲਈ, ਮਾਪੇ ਜਾਂ ਕਾਨੂੰਨੀ ਸਰਪ੍ਰਸਤ।
- ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਕ (Consent manager)
- ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਕੋਲ ਰਜਿਸਟਰਡ ਉਹ ਵਿਅਕਤੀ ਜਿਸ ਰਾਹੀਂ ਕੋਈ ਵਿਅਕਤੀ ਸਹਿਮਤੀ ਦੇ ਸਕਦਾ ਹੈ, ਉਸ ਦਾ ਪ੍ਰਬੰਧ ਕਰ ਸਕਦਾ ਹੈ ਅਤੇ ਉਸ ਨੂੰ ਵਾਪਸ ਲੈ ਸਕਦਾ ਹੈ (ਧਾਰਾ 6(7) ਤੋਂ 6(9), DPDP ਐਕਟ)।
- ਅਹਿਮ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (Significant data fiduciary)
- ਸਰਕਾਰ ਵੱਲੋਂ ਨੋਟੀਫ਼ਾਈ ਕੀਤਾ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ, ਉਸ ਵੱਲੋਂ ਸੰਭਾਲੇ ਜਾਂਦੇ ਡਾਟਾ ਦੀ ਮਾਤਰਾ ਜਾਂ ਸੰਵੇਦਨਸ਼ੀਲਤਾ ਕਰਕੇ, ਵਾਧੂ ਫ਼ਰਜ਼ਾਂ ਸਮੇਤ: ਭਾਰਤ ਵਿੱਚ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਅਫ਼ਸਰ, ਸੁਤੰਤਰ ਡਾਟਾ ਆਡੀਟਰ ਅਤੇ ਸਮੇਂ-ਸਮੇਂ ਤੇ ਅਸਰ ਮੁਲਾਂਕਣ (ਧਾਰਾ 10)।
- ਵਿਚੋਲਾ (Intermediary)
- ਉਹ ਵਿਅਕਤੀ ਜੋ ਦੂਜਿਆਂ ਵੱਲੋਂ ਇਲੈਕਟ੍ਰਾਨਿਕ ਰਿਕਾਰਡ ਪ੍ਰਾਪਤ, ਸਟੋਰ ਜਾਂ ਸੰਚਾਰਿਤ ਕਰਦਾ ਹੈ: ਟੈਲੀਕਾਮ ਅਤੇ ਇੰਟਰਨੈੱਟ ਪ੍ਰਦਾਤਾ, ਪਲੇਟਫ਼ਾਰਮ, ਮਾਰਕੀਟਪਲੇਸ, ਸਰਚ ਇੰਜਣ, ਹੋਸਟਿੰਗ ਸੇਵਾਵਾਂ।
- ਸੁਰੱਖਿਅਤ ਪਨਾਹ (Safe harbour)
- IT ਐਕਟ ਦੀ ਧਾਰਾ 79 ਵਿਚਲੀ ਸੁਰੱਖਿਆ ਜੋ ਵਿਚੋਲੇ ਨੂੰ ਤੀਜੀ ਧਿਰ ਦੀ ਸਮੱਗਰੀ ਲਈ ਜ਼ਿੰਮੇਵਾਰੀ ਤੋਂ ਬਚਾਉਂਦੀ ਹੈ, ਜਦੋਂ ਤੱਕ ਉਹ ਬਣਦੀ ਸਾਵਧਾਨੀ (due diligence) ਵਰਤਦਾ ਹੈ ਅਤੇ ਕਾਨੂੰਨੀ ਹਟਾਉਣ ਦੀਆਂ ਮੰਗਾਂ ਤੇ ਕਾਰਵਾਈ ਕਰਦਾ ਹੈ।
- ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ (Adjudicating officer)
- IT ਐਕਟ ਦੀ ਧਾਰਾ 46 ਹੇਠ ਮੁਆਵਜ਼ੇ ਅਤੇ ਜੁਰਮਾਨਿਆਂ ਦੇ ਦਾਅਵਿਆਂ ਦਾ ਫ਼ੈਸਲਾ ਕਰਨ ਲਈ ਨਿਯੁਕਤ ਅਧਿਕਾਰੀ; 2003 ਦੇ ਇੱਕ ਕੇਂਦਰੀ ਹੁਕਮ ਰਾਹੀਂ ਹਰ ਰਾਜ ਜਾਂ ਕੇਂਦਰ ਸ਼ਾਸਿਤ ਪ੍ਰਦੇਸ਼ ਦੇ ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ ਵਿਭਾਗ ਦੇ ਸਕੱਤਰ ਨੂੰ ਨਿਯੁਕਤ ਕੀਤਾ ਗਿਆ।
- ਧਾਰਾ 63 ਸਰਟੀਫ਼ਿਕੇਟ (Section 63 certificate)
- ਭਾਰਤੀ ਸਾਕਸ਼ਯ ਅਧਿਨਿਯਮ, 2023 (Bharatiya Sakshya Adhiniyam, 2023) ਹੇਠ ਇਲੈਕਟ੍ਰਾਨਿਕ ਰਿਕਾਰਡ ਸਾਬਤ ਕਰਨ ਲਈ ਲੋੜੀਂਦਾ ਸਰਟੀਫ਼ਿਕੇਟ (ਸਬੂਤ ਐਕਟ ਦੀ ਪੁਰਾਣੀ ਧਾਰਾ 65B), ਜਿਸ ਤੇ ਯੰਤਰ ਜਾਂ ਪ੍ਰਣਾਲੀ ਦੇ ਇੰਚਾਰਜ ਵਿਅਕਤੀ ਅਤੇ ਤਕਨੀਕੀ ਤੌਰ ਤੇ ਯੋਗ ਵਿਅਕਤੀ ਦੋਵਾਂ ਦੇ ਦਸਤਖ਼ਤ ਹੁੰਦੇ ਹਨ, ਅਨੁਸੂਚੀ ਵਿਚਲੇ ਫ਼ਾਰਮ ਵਿੱਚ।
ਵਿਸਥਾਰ ਵਿੱਚ
DPDP ਐਕਟ ਅਤੇ ਨਿਯਮਾਂ ਹੇਠ ਡਾਟਾ ਸੁਰੱਖਿਆ
ਤਾਰੀਖ਼ਾਂ
ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਐਕਟ, 2023 (2023 ਦਾ ਐਕਟ 22) ਤਿੰਨ ਪੜਾਵਾਂ ਵਿੱਚ ਲਾਗੂ ਕੀਤਾ ਜਾ ਰਿਹਾ ਹੈ। ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ G.S.R. 843(E) ਅਤੇ ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮ, 2025 (G.S.R. 846(E)) ਰਾਹੀਂ, ਦੋਵੇਂ 13/11/2025 ਦੇ:
- 13/11/2025 ਤੋਂ: ਪਰਿਭਾਸ਼ਾਵਾਂ, ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ (ਧਾਰਾਵਾਂ 18 ਤੋਂ 26), ਨਿਯਮ ਬਣਾਉਣ ਅਤੇ ਹੋਰ ਢਾਂਚਾਗਤ ਉਪਬੰਧ, ਅਤੇ ਸੂਚਨਾ ਦਾ ਅਧਿਕਾਰ ਐਕਟ, 2005 (Right to Information Act, 2005) ਵਿੱਚ ਸੋਧ, ਜੋ ਹੁਣ "ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਨਾਲ ਸੰਬੰਧਿਤ ਜਾਣਕਾਰੀ" ਨੂੰ ਛੋਟ ਦਿੰਦੀ ਹੈ (ਧਾਰਾ 44(3)); ਨਿਯਮ 1, 2 ਅਤੇ 17 ਤੋਂ 21;
- 13/11/2026 ਤੋਂ: ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਕਾਂ ਦੀ ਰਜਿਸਟ੍ਰੇਸ਼ਨ ਅਤੇ ਫ਼ਰਜ਼ (ਧਾਰਾ 6(9) ਅਤੇ ਨਿਯਮ 4);
- 13/05/2027 ਤੋਂ: ਬਾਕੀ ਸਭ ਕੁਝ, ਜਿਸ ਵਿੱਚ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀਆਂ ਦੇ ਫ਼ਰਜ਼ (ਧਾਰਾਵਾਂ 4 ਤੋਂ 10), ਡਾਟਾ ਪ੍ਰਿੰਸੀਪਲਾਂ ਦੇ ਹੱਕ (ਧਾਰਾਵਾਂ 11 ਤੋਂ 14), ਸਰਹੱਦ ਪਾਰ ਤਬਾਦਲੇ (ਧਾਰਾ 16), ਜੁਰਮਾਨੇ (ਧਾਰਾ 33) ਅਤੇ ਨਿਯਮ 3, 5 ਤੋਂ 16, 22 ਅਤੇ 23 ਸ਼ਾਮਲ ਹਨ। ਉਸੇ ਤਾਰੀਖ਼ ਤੇ IT ਐਕਟ ਦੀ ਧਾਰਾ 43A, ਜੋ ਸੰਵੇਦਨਸ਼ੀਲ ਨਿੱਜੀ ਡਾਟਾ ਨੂੰ ਲਾਪਰਵਾਹੀ ਨਾਲ ਸੰਭਾਲਣ ਲਈ ਮੁਆਵਜ਼ੇ ਦਾ ਮੌਜੂਦਾ ਸਰੋਤ ਹੈ, ਹਟਾ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ (ਧਾਰਾ 44(2))।
ਬੋਰਡ 13/11/2025 ਤੋਂ ਸਥਾਪਿਤ ਕੀਤਾ ਗਿਆ। 2026 ਦੌਰਾਨ ਰਿਪੋਰਟਾਂ ਨੇ ਦੱਸਿਆ ਕਿ ਇਸ ਦੇ ਚੇਅਰਪਰਸਨ ਅਤੇ ਮੈਂਬਰ ਹਾਲੇ ਨਿਯੁਕਤ ਨਹੀਂ ਹੋਏ ਸਨ, ਇਸ ਲਈ ਇਸ ਤੇ ਭਰੋਸਾ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਇਸ ਦੇ ਕੰਮਕਾਜ ਦੀ ਸਥਿਤੀ ਜਾਂਚ ਲੈਣੀ ਚਾਹੀਦੀ ਹੈ।
ਇਹ ਕਿਸ ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ
ਐਕਟ ਭਾਰਤ ਵਿੱਚ ਪ੍ਰੋਸੈੱਸ ਕੀਤੇ ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਤੇ, ਅਤੇ ਭਾਰਤ ਦੇ ਲੋਕਾਂ ਨੂੰ ਵਸਤਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਪੇਸ਼ ਕਰਨ ਨਾਲ ਜੁੜੀ ਭਾਰਤ ਤੋਂ ਬਾਹਰ ਦੀ ਪ੍ਰੋਸੈਸਿੰਗ ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ (ਧਾਰਾ 3)। ਇਹ ਨਿਰੋਲ ਨਿੱਜੀ ਜਾਂ ਘਰੇਲੂ ਮਕਸਦ ਲਈ ਪ੍ਰੋਸੈੱਸ ਕੀਤੇ ਨਿੱਜੀ ਡਾਟਾ ਤੇ, ਜਾਂ ਉਸ ਡਾਟਾ ਤੇ ਲਾਗੂ ਨਹੀਂ ਹੁੰਦਾ ਜੋ ਵਿਅਕਤੀ ਨੇ ਆਪ ਜਨਤਕ ਤੌਰ ਤੇ ਉਪਲਬਧ ਕਰਾਇਆ ਹੈ ਜਾਂ ਜਿਸ ਨੂੰ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨ ਲਈ ਕੋਈ ਕਾਨੂੰਨੀ ਤੌਰ ਤੇ ਪਾਬੰਦ ਹੈ।
ਕਾਰੋਬਾਰ ਨੂੰ 13/05/2027 ਤੱਕ ਕੀ ਕਰਨਾ ਲਾਜ਼ਮੀ ਹੈ
- ਜਾਇਜ਼ ਆਧਾਰ। ਨਿੱਜੀ ਡਾਟਾ ਸਿਰਫ਼ ਸਹਿਮਤੀ ਤੇ ਜਾਂ ਧਾਰਾ 7 ਵਿੱਚ ਦਰਜ ਕਿਸੇ ਜਾਇਜ਼ ਵਰਤੋਂ ਲਈ ਪ੍ਰੋਸੈੱਸ ਕਰੋ (ਉਦਾਹਰਣ ਵਜੋਂ, ਉਹ ਮਕਸਦ ਜਿਸ ਲਈ ਵਿਅਕਤੀ ਨੇ ਆਪਣੀ ਮਰਜ਼ੀ ਨਾਲ ਡਾਟਾ ਦਿੱਤਾ, ਰੁਜ਼ਗਾਰ ਦੇ ਮਕਸਦ, ਜਾਂ ਕਾਨੂੰਨ ਦੀ ਪਾਲਣਾ)।
- ਨੋਟਿਸ। ਸਹਿਮਤੀ ਦੀ ਬੇਨਤੀ ਤੋਂ ਪਹਿਲਾਂ ਜਾਂ ਉਸ ਦੇ ਨਾਲ, ਸਾਫ਼ ਅਤੇ ਸਰਲ ਭਾਸ਼ਾ ਵਿੱਚ ਨੋਟਿਸ ਦਿਓ, ਜਿਸ ਵਿੱਚ ਡਾਟਾ ਅਤੇ ਮਕਸਦ, ਅਤੇ ਸਹਿਮਤੀ ਵਾਪਸ ਲੈਣ ਅਤੇ ਸ਼ਿਕਾਇਤ ਕਰਨ ਦਾ ਤਰੀਕਾ ਦੱਸਿਆ ਹੋਵੇ (ਧਾਰਾ 5 ਅਤੇ ਨਿਯਮ 3)।
- ਜਾਇਜ਼ ਸਹਿਮਤੀ। ਆਜ਼ਾਦ, ਵਿਸ਼ੇਸ਼, ਸੂਚਿਤ, ਬਿਨਾਂ ਸ਼ਰਤ ਅਤੇ ਸਪਸ਼ਟ, ਕਿਸੇ ਸਾਫ਼ ਹਾਂ-ਪੱਖੀ ਕਾਰਵਾਈ ਰਾਹੀਂ, ਅਤੇ ਵਾਪਸ ਲੈਣੀ ਓਨੀ ਹੀ ਸੌਖੀ ਜਿੰਨੀ ਦੇਣੀ (ਧਾਰਾ 6)।
- ਸੁਰੱਖਿਆ। ਵਾਜਬ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ, ਜਿਨ੍ਹਾਂ ਵਿੱਚ ਜਿੱਥੇ ਢੁਕਵਾਂ ਹੋਵੇ ਐਨਕ੍ਰਿਪਸ਼ਨ ਜਾਂ ਮਾਸਕਿੰਗ, ਪਹੁੰਚ ਨਿਯੰਤਰਣ, ਅਤੇ ਘੱਟੋ-ਘੱਟ ਇੱਕ ਸਾਲ ਲਈ ਰੱਖੇ ਲੌਗ ਸ਼ਾਮਲ ਹਨ (ਧਾਰਾ 8(5) ਅਤੇ ਨਿਯਮ 6)।
- ਉਲੰਘਣਾ ਤੇ ਕਾਰਵਾਈ। ਬੋਰਡ ਨੂੰ ਬਿਨਾਂ ਦੇਰੀ ਸੂਚਿਤ ਕਰੋ ਅਤੇ ਉਲੰਘਣਾ ਦਾ ਪਤਾ ਲੱਗਣ ਤੋਂ ਬਹੱਤਰ ਘੰਟਿਆਂ ਅੰਦਰ, ਜਾਂ ਬੋਰਡ ਵੱਲੋਂ ਦਿੱਤੀ ਲੰਮੀ ਮਿਆਦ ਅੰਦਰ, ਉਸ ਨੂੰ ਵਿਸਥਾਰਤ ਰਿਪੋਰਟ ਦਿਓ, ਅਤੇ ਹਰ ਪ੍ਰਭਾਵਿਤ ਡਾਟਾ ਪ੍ਰਿੰਸੀਪਲ ਨੂੰ ਸੂਚਿਤ ਕਰੋ (ਧਾਰਾ 8(6) ਅਤੇ ਨਿਯਮ 7)।
- ਮਿਟਾਉਣਾ। ਮਕਸਦ ਪੂਰਾ ਹੋਣ ਜਾਂ ਸਹਿਮਤੀ ਵਾਪਸ ਲਏ ਜਾਣ ਤੇ ਡਾਟਾ ਮਿਟਾਓ (ਧਾਰਾ 8(7)); ਵੱਡੇ ਈ-ਕਾਮਰਸ, ਗੇਮਿੰਗ ਅਤੇ ਸੋਸ਼ਲ ਮੀਡੀਆ ਪਲੇਟਫ਼ਾਰਮਾਂ ਲਈ ਤੀਜੀ ਅਨੁਸੂਚੀ ਵਿਚਲੀ ਮਿਆਦ ਤੋਂ ਬਾਅਦ, ਅਠਤਾਲੀ ਘੰਟਿਆਂ ਦੇ ਨੋਟਿਸ ਨਾਲ, ਨਾ-ਸਰਗਰਮ ਵਰਤੋਂਕਾਰਾਂ ਦਾ ਡਾਟਾ ਮਿਟਾਉਣਾ ਲਾਜ਼ਮੀ ਹੈ (ਨਿਯਮ 8)।
- ਪ੍ਰੋਸੈਸਰ ਇਕਰਾਰਨਾਮੇ। ਪ੍ਰੋਸੈਸਰਾਂ ਨੂੰ ਸਿਰਫ਼ ਜਾਇਜ਼ ਇਕਰਾਰਨਾਮੇ ਹੇਠ ਲਾਓ; ਉਹ ਜੋ ਕਰਦੇ ਹਨ ਉਸ ਲਈ ਫ਼ਿਡਿਊਸ਼ਰੀ ਜ਼ਿੰਮੇਵਾਰ ਰਹਿੰਦਾ ਹੈ (ਧਾਰਾ 8(1) ਅਤੇ (2))।
- ਸ਼ਿਕਾਇਤਾਂ। ਸਵਾਲਾਂ ਲਈ ਸੰਪਰਕ ਅਤੇ ਅਜਿਹੀ ਸ਼ਿਕਾਇਤ ਪ੍ਰਣਾਲੀ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰੋ ਜੋ ਨੱਬੇ ਦਿਨਾਂ ਤੋਂ ਵੱਧ ਨਾ ਹੋਣ ਵਾਲੀ ਮਿਆਦ ਅੰਦਰ ਜਵਾਬ ਦੇਵੇ (ਧਾਰਾ 8(10) ਅਤੇ ਨਿਯਮ 14)।
- ਬੱਚੇ। ਬੱਚੇ ਦਾ ਡਾਟਾ ਪ੍ਰੋਸੈੱਸ ਕਰਨ ਤੋਂ ਪਹਿਲਾਂ ਮਾਪੇ ਦੀ ਤਸਦੀਕਯੋਗ ਸਹਿਮਤੀ ਲਓ, ਅਤੇ ਬੱਚਿਆਂ ਨੂੰ ਟ੍ਰੈਕ ਨਾ ਕਰੋ, ਉਨ੍ਹਾਂ ਦੇ ਵਿਹਾਰ ਦੀ ਨਿਗਰਾਨੀ ਨਾ ਕਰੋ, ਅਤੇ ਉਨ੍ਹਾਂ ਨੂੰ ਨਿਸ਼ਾਨਾ ਬਣਾ ਕੇ ਇਸ਼ਤਿਹਾਰ ਨਾ ਦਿਓ (ਧਾਰਾ 9 ਅਤੇ ਨਿਯਮ 10)।
ਵਿਅਕਤੀ ਦੇ ਹੱਕ ਅਤੇ ਬੋਰਡ
13/05/2027 ਤੋਂ ਵਿਅਕਤੀ ਰੱਖੇ ਗਏ ਡਾਟਾ ਅਤੇ ਇਹ ਕਿਸ ਨਾਲ ਸਾਂਝਾ ਕੀਤਾ ਗਿਆ, ਇਸ ਦਾ ਸਾਰ ਮੰਗ ਸਕਦਾ ਹੈ, ਇਸ ਨੂੰ ਠੀਕ, ਪੂਰਾ, ਅੱਪਡੇਟ ਜਾਂ ਮਿਟਵਾ ਸਕਦਾ ਹੈ, ਸ਼ਿਕਾਇਤ ਪ੍ਰਣਾਲੀ ਵਰਤ ਸਕਦਾ ਹੈ, ਅਤੇ ਮੌਤ ਜਾਂ ਅਸਮਰੱਥਾ ਤੋਂ ਬਾਅਦ ਕੰਮ ਕਰਨ ਲਈ ਕਿਸੇ ਨੂੰ ਨਾਮਜ਼ਦ ਕਰ ਸਕਦਾ ਹੈ (ਧਾਰਾਵਾਂ 11 ਤੋਂ 14)। ਪਹਿਲਾਂ ਸ਼ਿਕਾਇਤ ਪ੍ਰਣਾਲੀ ਵਰਤਣੀ ਲਾਜ਼ਮੀ ਹੈ; ਉਸ ਤੋਂ ਬਾਅਦ ਹੀ ਸ਼ਿਕਾਇਤ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਕੋਲ ਜਾ ਸਕਦੀ ਹੈ (ਧਾਰਾ 13(3) ਅਤੇ ਧਾਰਾ 27)। ਬੋਰਡ ਸਵੈ-ਇੱਛਤ ਵਚਨ (voluntary undertaking) ਸਵੀਕਾਰ ਕਰ ਸਕਦਾ ਹੈ (ਧਾਰਾ 32) ਅਤੇ ਅਨੁਸੂਚੀ ਦੀਆਂ ਹੱਦਾਂ ਤੱਕ ਜੁਰਮਾਨੇ ਲਾ ਸਕਦਾ ਹੈ (ਧਾਰਾ 33)। ਬੋਰਡ ਦੇ ਹੁਕਮ ਵਿਰੁੱਧ ਅਪੀਲ ਹੁਕਮ ਮਿਲਣ ਤੋਂ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ ਦੂਰਸੰਚਾਰ ਝਗੜਾ ਨਿਪਟਾਰਾ ਅਤੇ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ (TDSAT) ਕੋਲ ਹੁੰਦੀ ਹੈ, ਅਤੇ TDSAT ਨੇ ਛੇ ਮਹੀਨਿਆਂ ਅੰਦਰ ਇਸ ਦਾ ਨਿਪਟਾਰਾ ਕਰਨ ਦੀ ਕੋਸ਼ਿਸ਼ ਕਰਨੀ ਹੈ (ਧਾਰਾ 29)। ਜੋ ਵਿਅਕਤੀ ਨੁਕਸਾਨ ਲਈ ਮੁਆਵਜ਼ਾ ਚਾਹੁੰਦਾ ਹੈ, ਉਸ ਨੂੰ ਇਹ ਦੀਵਾਨੀ ਅਦਾਲਤ, ਖਪਤਕਾਰ ਕਮਿਸ਼ਨ ਜਾਂ, 13/05/2027 ਤੱਕ, IT ਐਕਟ ਦੀ ਧਾਰਾ 43A ਹੇਠ ਮੰਗਣਾ ਪਵੇਗਾ।
ਵਿਦੇਸ਼ ਤਬਾਦਲੇ
ਨਿੱਜੀ ਡਾਟਾ ਕਿਸੇ ਵੀ ਦੇਸ਼ ਨੂੰ ਭੇਜਿਆ ਜਾ ਸਕਦਾ ਹੈ, ਸਿਵਾਏ ਉਸ ਦੇਸ਼ ਦੇ ਜਿਸ ਤੇ ਕੇਂਦਰ ਸਰਕਾਰ ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ ਰਾਹੀਂ ਪਾਬੰਦੀ ਲਾਵੇ (ਧਾਰਾ 16)। ਖੇਤਰੀ ਨਿਯਮ ਜੋ ਡਾਟਾ ਭਾਰਤ ਵਿੱਚ ਸਟੋਰ ਕਰਨ ਦੀ ਮੰਗ ਕਰਦੇ ਹਨ, ਜਿਵੇਂ ਭੁਗਤਾਨ ਪ੍ਰਣਾਲੀ ਡਾਟਾ ਬਾਰੇ ਰਿਜ਼ਰਵ ਬੈਂਕ ਦਾ ਨਿਯਮ, ਲਾਗੂ ਰਹਿੰਦੇ ਹਨ।
IT ਐਕਟ ਅਤੇ BNS ਹੇਠ ਸਾਈਬਰ ਅਪਰਾਧ
IT ਐਕਟ ਦੇ ਸਭ ਤੋਂ ਵੱਧ ਲਾਏ ਜਾਂਦੇ ਅਪਰਾਧ
- ਧਾਰਾ 66: ਧਾਰਾ 43 ਵਿਚਲਾ ਕੋਈ ਵੀ ਕੰਮ (ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ, ਡਾਊਨਲੋਡ ਕਰਨਾ, ਮਾਲਵੇਅਰ ਪਾਉਣਾ, ਨੁਕਸਾਨ, ਪਹੁੰਚ ਤੋਂ ਇਨਕਾਰ) ਬੇਈਮਾਨੀ ਜਾਂ ਧੋਖੇ ਨਾਲ ਕਰਨਾ: ਤਿੰਨ ਸਾਲ ਤੱਕ ਜਾਂ Rs. 5 ਲੱਖ ਤੱਕ ਜੁਰਮਾਨਾ, ਜਾਂ ਦੋਵੇਂ।
- ਧਾਰਾ 66C: ਪਛਾਣ ਦੀ ਚੋਰੀ, ਕਿਸੇ ਹੋਰ ਦੇ ਪਾਸਵਰਡ, ਇਲੈਕਟ੍ਰਾਨਿਕ ਦਸਤਖ਼ਤ ਜਾਂ ਹੋਰ ਵਿਲੱਖਣ ਪਛਾਣ ਚਿੰਨ੍ਹ ਦੀ ਧੋਖੇ ਨਾਲ ਵਰਤੋਂ ਰਾਹੀਂ: ਤਿੰਨ ਸਾਲ ਤੱਕ ਅਤੇ Rs. 1 ਲੱਖ ਤੱਕ ਜੁਰਮਾਨਾ।
- ਧਾਰਾ 66D: ਕੰਪਿਊਟਰ ਸਾਧਨ ਵਰਤ ਕੇ ਭੇਸ ਬਦਲ ਕੇ ਠੱਗੀ: ਤਿੰਨ ਸਾਲ ਤੱਕ ਅਤੇ Rs. 1 ਲੱਖ ਤੱਕ ਜੁਰਮਾਨਾ।
- ਧਾਰਾ 66E: ਕਿਸੇ ਵਿਅਕਤੀ ਦੇ ਗੁਪਤ ਅੰਗ ਦੀਆਂ ਤਸਵੀਰਾਂ ਸਹਿਮਤੀ ਤੋਂ ਬਿਨਾਂ ਖਿੱਚਣਾ ਜਾਂ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨਾ: ਤਿੰਨ ਸਾਲ ਤੱਕ ਜਾਂ Rs. 2 ਲੱਖ ਤੱਕ ਜੁਰਮਾਨਾ, ਜਾਂ ਦੋਵੇਂ।
- ਧਾਰਾਵਾਂ 67, 67A ਅਤੇ 67B: ਇਲੈਕਟ੍ਰਾਨਿਕ ਰੂਪ ਵਿੱਚ ਅਸ਼ਲੀਲ ਸਮੱਗਰੀ, ਜਿਨਸੀ ਤੌਰ ਤੇ ਸਪਸ਼ਟ ਸਮੱਗਰੀ, ਅਤੇ ਬਾਲ ਜਿਨਸੀ ਸ਼ੋਸ਼ਣ ਸਮੱਗਰੀ ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨਾ, ਉਸੇ ਤਰਤੀਬ ਵਿੱਚ ਵੱਧ ਸਜ਼ਾਵਾਂ ਨਾਲ।
- ਧਾਰਾ 72A: ਕਿਸੇ ਜਾਇਜ਼ ਇਕਰਾਰਨਾਮੇ ਦੀ ਉਲੰਘਣਾ ਕਰਕੇ ਨਿੱਜੀ ਜਾਣਕਾਰੀ ਦਾ ਖ਼ੁਲਾਸਾ।
ਤਿੰਨ ਸਾਲ ਜਾਂ ਵੱਧ ਦੀ ਸਜ਼ਾ ਵਾਲੇ ਅਪਰਾਧ ਸੰਗੀਨ (cognizable) ਹਨ, ਅਤੇ ਤਿੰਨ ਸਾਲ ਦੀ ਸਜ਼ਾ ਵਾਲੇ ਜ਼ਮਾਨਤਯੋਗ ਹਨ (ਧਾਰਾ 77B)। ਉਮਰ ਕੈਦ ਜਾਂ ਤਿੰਨ ਸਾਲ ਤੋਂ ਵੱਧ ਦੀ ਸਜ਼ਾ ਵਾਲੇ ਅਪਰਾਧਾਂ ਤੋਂ ਇਲਾਵਾ ਬਾਕੀ ਅਪਰਾਧਾਂ ਦਾ ਅਦਾਲਤ ਰਾਹੀਂ ਰਾਜ਼ੀਨਾਮਾ (compounding) ਹੋ ਸਕਦਾ ਹੈ (ਧਾਰਾ 77A)। ਜਾਂਚ ਇੰਸਪੈਕਟਰ ਤੋਂ ਘੱਟ ਰੈਂਕ ਦਾ ਅਧਿਕਾਰੀ ਨਹੀਂ ਕਰ ਸਕਦਾ (ਧਾਰਾ 78)। ਧਾਰਾ 66A, ਜਿਸ ਨੂੰ ਸੁਪਰੀਮ ਕੋਰਟ ਨੇ 2015 ਵਿੱਚ ਰੱਦ ਕਰ ਦਿੱਤਾ ਸੀ, ਉਦੋਂ ਤੋਂ ਐਕਟ ਵਿੱਚੋਂ ਹਟਾ ਦਿੱਤੀ ਗਈ ਹੈ।
ਭਾਰਤੀ ਨਿਆਂ ਸੰਹਿਤਾ, 2023
ਜ਼ਿਆਦਾਤਰ ਔਨਲਾਈਨ ਧੋਖਾਧੜੀਆਂ ਆਮ ਫ਼ੌਜਦਾਰੀ ਕਾਨੂੰਨ ਹੇਠ ਵੀ ਅਪਰਾਧ ਹਨ, ਜੋ 01/07/2024 ਤੋਂ ਲਾਗੂ ਹੈ: ਠੱਗੀ (ਧਾਰਾ 318, ਪੁਰਾਣੀ ਧਾਰਾ 420 IPC), ਭੇਸ ਬਦਲ ਕੇ ਠੱਗੀ (ਧਾਰਾ 319), ਜਬਰੀ ਵਸੂਲੀ (ਧਾਰਾ 308), ਅਪਰਾਧਿਕ ਵਿਸ਼ਵਾਸਘਾਤ (ਧਾਰਾ 316), ਠੱਗੀ ਦੇ ਮਕਸਦ ਨਾਲ ਜਾਅਲਸਾਜ਼ੀ (ਧਾਰਾ 336(3)), ਪਿੱਛਾ ਕਰਨਾ, ਜਿਸ ਵਿੱਚ ਕਿਸੇ ਔਰਤ ਦੀ ਇੰਟਰਨੈੱਟ ਵਰਤੋਂ ਦੀ ਨਿਗਰਾਨੀ ਸ਼ਾਮਲ ਹੈ (ਧਾਰਾ 78), ਮਾਣਹਾਨੀ (ਧਾਰਾ 356) ਅਤੇ ਅਸ਼ਲੀਲਤਾ (ਧਾਰਾ 294)। ਜਿੱਥੇ ਧੋਖਾਧੜੀ ਕੋਈ ਗਿਰੋਹ ਚਲਾਉਂਦਾ ਹੋਵੇ, ਉੱਥੇ ਸੰਗਠਿਤ ਅਪਰਾਧ ਅਤੇ ਛੋਟੇ ਸੰਗਠਿਤ ਅਪਰਾਧ ਦੇ ਅਪਰਾਧ (ਧਾਰਾਵਾਂ 111 ਅਤੇ 112) ਜੋੜੇ ਜਾ ਸਕਦੇ ਹਨ।
ਇਸ ਨੂੰ ਸਾਬਤ ਕਰਨਾ
ਸਕਰੀਨਸ਼ਾਟ, ਚੈਟਾਂ, ਈਮੇਲਾਂ, ਕਾਲ ਰਿਕਾਰਡ ਅਤੇ ਬੈਂਕ ਸਟੇਟਮੈਂਟਾਂ ਇਲੈਕਟ੍ਰਾਨਿਕ ਰਿਕਾਰਡ ਹਨ। ਇਨ੍ਹਾਂ ਨੂੰ ਸਬੂਤ ਵਜੋਂ ਮੰਨੇ ਜਾਣ ਲਈ ਭਾਰਤੀ ਸਾਕਸ਼ਯ ਅਧਿਨਿਯਮ, 2023 ਦੀ ਧਾਰਾ 63 ਹੇਠ, ਉਸ ਦੀ ਅਨੁਸੂਚੀ ਵਿਚਲੇ ਫ਼ਾਰਮ ਵਿੱਚ, ਸਰਟੀਫ਼ਿਕੇਟ ਚਾਹੀਦਾ ਹੈ। ਅਸਲ ਯੰਤਰ ਅਤੇ ਲਿੰਕ ਸੰਭਾਲੋ, ਤਾਰੀਖ਼ ਅਤੇ ਸਮਾਂ ਦਰਜ ਕਰੋ, ਅਤੇ ਪਲੇਟਫ਼ਾਰਮ ਅਤੇ ਬੈਂਕ ਦੇ ਰਿਕਾਰਡ ਜਲਦੀ ਲਓ, ਇਸ ਤੋਂ ਪਹਿਲਾਂ ਕਿ ਉਹ ਮਿਟ ਜਾਣ।
ਸਾਈਬਰ ਧੋਖਾਧੜੀ: ਰਿਪੋਰਟ ਕਰਨਾ, ਫ਼ਰੀਜ਼ ਕਰਨਾ ਅਤੇ ਵਸੂਲੀ
ਪਹਿਲਾ ਘੰਟਾ
- ਤੁਰੰਤ 1930 ਤੇ ਕਾਲ ਕਰੋ ਜਾਂ cybercrime.gov.in ਤੇ ਰਿਪੋਰਟ ਕਰੋ। ਕੌਮੀ ਰਿਪੋਰਟਿੰਗ ਪ੍ਰਣਾਲੀ ਸ਼ਿਕਾਇਤ ਉਨ੍ਹਾਂ ਬੈਂਕਾਂ ਅਤੇ ਵਾਲਿਟਾਂ ਨੂੰ ਭੇਜਦੀ ਹੈ ਜਿਨ੍ਹਾਂ ਨੂੰ ਪੈਸਾ ਮਿਲਿਆ, ਜੋ ਪੈਸਾ ਕਢਵਾਏ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਰਕਮ ਤੇ ਰੋਕ ਲਾ ਸਕਦੇ ਹਨ।
- ਉਸੇ ਦਿਨ ਆਪਣੇ ਬੈਂਕ ਨੂੰ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਸੂਚਿਤ ਕਰੋ, ਕਾਰਡ ਅਤੇ UPI ਬਲੌਕ ਕਰੋ, ਅਤੇ ਰਸੀਦ ਸੰਭਾਲ ਕੇ ਰੱਖੋ। ਅਣਅਧਿਕਾਰਤ ਇਲੈਕਟ੍ਰਾਨਿਕ ਲੈਣ-ਦੇਣ ਬਾਰੇ ਰਿਜ਼ਰਵ ਬੈਂਕ ਦੇ ਗਾਹਕ ਸੁਰੱਖਿਆ ਢਾਂਚੇ ਹੇਠ ਗਾਹਕ ਕਿੰਨਾ ਨੁਕਸਾਨ ਝੱਲੇਗਾ, ਇਹ ਵੀ ਤੁਰੰਤ ਰਿਪੋਰਟ ਕਰਨ ਤੇ ਨਿਰਭਰ ਕਰਦਾ ਹੈ।
- ਪੁਲਿਸ ਜਾਂ ਜ਼ਿਲ੍ਹੇ ਦੇ ਸਾਈਬਰ ਥਾਣੇ ਕੋਲ ਲਿਖਤੀ ਸ਼ਿਕਾਇਤ ਦਾਖ਼ਲ ਕਰੋ, ਲੈਣ-ਦੇਣ ਦੀਆਂ ID, ਸਕਰੀਨਸ਼ਾਟ, ਵਰਤੇ ਗਏ ਨੰਬਰ ਅਤੇ 1930 ਸ਼ਿਕਾਇਤ ਦਾ ਰਸੀਦ ਨੰਬਰ ਨਾਲ ਲਾ ਕੇ।
ਫ਼ਰੀਜ਼ ਕੀਤਾ ਪੈਸਾ ਵਾਪਸ ਲੈਣਾ
ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਖਾਤੇ ਤੇ ਰੋਕ ਪੁਲਿਸ ਵੱਲੋਂ ਜ਼ਬਤੀ ਹੈ (ਭਾਰਤੀ ਨਾਗਰਿਕ ਸੁਰੱਖਿਆ ਸੰਹਿਤਾ, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) ਦੀ ਧਾਰਾ 106, ਪੁਰਾਣੀ ਧਾਰਾ 102 CrPC), ਜਿਸ ਦੀ ਰਿਪੋਰਟ ਮੈਜਿਸਟ੍ਰੇਟ ਨੂੰ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ। ਪੀੜਤ ਨੂੰ ਰਕਮ ਛੱਡਣ ਦਾ ਹੁਕਮ ਮੈਜਿਸਟ੍ਰੇਟ ਧਾਰਾਵਾਂ 497 ਅਤੇ 503 BNSS (ਪੁਰਾਣੀਆਂ ਧਾਰਾਵਾਂ 451 ਅਤੇ 457 CrPC) ਹੇਠ ਅਰਜ਼ੀ ਤੇ ਦਿੰਦਾ ਹੈ, ਜਿਸ ਦੇ ਨਾਲ ਸ਼ਿਕਾਇਤ, ਰੋਕੀ ਰਕਮ ਬਾਰੇ ਬੈਂਕ ਦੀ ਪੁਸ਼ਟੀ ਅਤੇ ਪਛਾਣ ਦਾ ਸਬੂਤ ਹੁੰਦਾ ਹੈ। ਧਾਰਾ 107 BNSS ਪੁਲਿਸ ਨੂੰ, ਸੀਨੀਅਰ ਅਧਿਕਾਰੀਆਂ ਦੀ ਮਨਜ਼ੂਰੀ ਨਾਲ, ਮੈਜਿਸਟ੍ਰੇਟ ਤੋਂ ਉਸ ਜਾਇਦਾਦ ਦੀ ਕੁਰਕੀ ਮੰਗਣ ਦੀ ਵੀ ਇਜਾਜ਼ਤ ਦਿੰਦੀ ਹੈ ਜਿਸ ਨੂੰ ਅਪਰਾਧ ਦੀ ਕਮਾਈ ਮੰਨਿਆ ਜਾਂਦਾ ਹੈ। ਵਸੂਲੀ ਲਈ ਦੀਵਾਨੀ ਦਾਅਵਾ, ਜਾਂ ਆਪਣੇ ਫ਼ਰਜ਼ਾਂ ਵਿੱਚ ਨਾਕਾਮ ਰਹੇ ਬੈਂਕ ਵਿਰੁੱਧ ਖਪਤਕਾਰ ਸ਼ਿਕਾਇਤ, ਨਾਲ-ਨਾਲ ਚੱਲ ਸਕਦੀ ਹੈ।
ਜਦੋਂ ਤੁਹਾਡਾ ਆਪਣਾ ਖਾਤਾ ਫ਼ਰੀਜ਼ ਹੋਵੇ
ਕਈ ਖਾਤਾਧਾਰਕ ਪਾਉਂਦੇ ਹਨ ਕਿ ਉਨ੍ਹਾਂ ਦਾ ਖਾਤਾ ਇਸ ਲਈ ਫ਼ਰੀਜ਼ ਹੋ ਗਿਆ ਕਿਉਂਕਿ ਕਿਸੇ ਧੋਖਾਧੜੀ ਦਾ ਪੈਸਾ ਉਸ ਵਿੱਚੋਂ ਲੰਘਿਆ, ਅਕਸਰ ਕਈ ਤਬਾਦਲਿਆਂ ਬਾਅਦ। ਬੈਂਕ ਤੋਂ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਸ਼ਿਕਾਇਤ ਨੰਬਰ ਅਤੇ ਫ਼ਰੀਜ਼ ਕਰਨ ਲਈ ਕਹਿਣ ਵਾਲਾ ਥਾਣਾ ਮੰਗੋ, ਫਿਰ ਉਸ ਜਾਂਚ ਅਧਿਕਾਰੀ ਨੂੰ ਆਪਣੀ ਸਟੇਟਮੈਂਟ ਅਤੇ ਵਿਵਾਦਤ ਜਮ੍ਹਾਂ ਰਕਮ ਦੀ ਵਿਆਖਿਆ ਸਮੇਤ ਲਿਖੋ। ਜੇ ਫ਼ਰੀਜ਼ ਜਾਰੀ ਰਹੇ, ਤਾਂ ਸੰਬੰਧਿਤ ਮੈਜਿਸਟ੍ਰੇਟ ਨੂੰ ਛੱਡਣ ਲਈ ਅਰਜ਼ੀ ਦਿਓ, ਜਾਂ, ਜਿੱਥੇ ਕਾਰਵਾਈ ਬੇਹਿਸਾਬ ਜਾਂ ਅਧਿਕਾਰ ਤੋਂ ਬਿਨਾਂ ਹੋਵੇ, ਹਾਈ ਕੋਰਟ ਵਿੱਚ ਰਿੱਟ ਪਟੀਸ਼ਨ ਦਾਖ਼ਲ ਕਰੋ। ਦਫ਼ਤਰ ਦਾ ਫ਼ਰੀਜ਼ ਖਾਤਿਆਂ ਬਾਰੇ ਕਾਨੂੰਨ ਜਾਣੋ ਜਵਾਬ ਕਦਮ ਦੱਸਦਾ ਹੈ।
"ਡਿਜੀਟਲ ਗ੍ਰਿਫ਼ਤਾਰੀ" ਅਤੇ ਅਜਿਹੇ ਘੁਟਾਲੇ
ਕੋਈ ਵੀ ਪੁਲਿਸ ਬਲ, ਜਾਂਚ ਏਜੰਸੀ ਜਾਂ ਅਦਾਲਤ ਵੀਡੀਓ ਕਾਲ ਤੇ ਕਿਸੇ ਨੂੰ ਗ੍ਰਿਫ਼ਤਾਰ ਨਹੀਂ ਕਰਦੀ ਅਤੇ ਨਾ ਹੀ ਪੈਸਾ ਕਿਸੇ "ਸੁਰੱਖਿਅਤ ਖਾਤੇ" ਵਿੱਚ ਭੇਜਣ ਲਈ ਕਹਿੰਦੀ ਹੈ। BNSS ਹੇਠ ਗ੍ਰਿਫ਼ਤਾਰੀ ਲਈ ਸਰੀਰਕ ਹਿਰਾਸਤ, ਗ੍ਰਿਫ਼ਤਾਰੀ ਮੀਮੋ ਅਤੇ ਚੌਵੀ ਘੰਟਿਆਂ ਅੰਦਰ ਮੈਜਿਸਟ੍ਰੇਟ ਅੱਗੇ ਪੇਸ਼ੀ ਜ਼ਰੂਰੀ ਹੈ। ਜੋ ਕਾਲਰ ਗੁਪਤਤਾ ਅਤੇ ਤਬਾਦਲੇ ਦੀ ਮੰਗ ਕਰਦਾ ਹੈ, ਉਹ ਆਪ ਅਪਰਾਧ ਕਰ ਰਿਹਾ ਹੈ, ਜਿਸ ਦੀ ਰਿਪੋਰਟ 1930 ਤੇ ਕਰਨੀ ਚਾਹੀਦੀ ਹੈ।
ਵਿਚੋਲੇ ਅਤੇ ਸਮੱਗਰੀ ਹਟਾਉਣਾ
ਸੁਰੱਖਿਅਤ ਪਨਾਹ ਅਤੇ ਉਸ ਦੀਆਂ ਸ਼ਰਤਾਂ
IT ਐਕਟ ਦੀ ਧਾਰਾ 79 ਵਿਚੋਲੇ ਨੂੰ ਤੀਜੀ ਧਿਰ ਦੀ ਜਾਣਕਾਰੀ ਲਈ ਜ਼ਿੰਮੇਵਾਰੀ ਤੋਂ ਤਾਂ ਹੀ ਬਚਾਉਂਦੀ ਹੈ ਜੇ ਉਸ ਦੀ ਭੂਮਿਕਾ ਪਹੁੰਚ ਦੇਣ ਜਾਂ ਹੋਸਟਿੰਗ ਤੱਕ ਸੀਮਤ ਹੋਵੇ, ਉਹ ਸੰਚਾਰ ਸ਼ੁਰੂ ਨਾ ਕਰੇ, ਪ੍ਰਾਪਤਕਰਤਾ ਨਾ ਚੁਣੇ ਜਾਂ ਸਮੱਗਰੀ ਨਾ ਬਦਲੇ, ਅਤੇ ਬਣਦੀ ਸਾਵਧਾਨੀ ਅਤੇ ਸਰਕਾਰ ਵੱਲੋਂ ਨਿਰਧਾਰਿਤ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ਾਂ ਦੀ ਪਾਲਣਾ ਕਰੇ। ਇਹ ਸੁਰੱਖਿਆ ਖ਼ਤਮ ਹੋ ਜਾਂਦੀ ਹੈ ਜੇ ਉਹ ਗ਼ੈਰ-ਕਾਨੂੰਨੀ ਕੰਮ ਵਿੱਚ ਸਾਜ਼ਿਸ਼ ਕਰੇ, ਜਾਂ ਇਹ ਅਸਲ ਜਾਣਕਾਰੀ, ਜਾਂ ਸਰਕਾਰ ਤੋਂ ਨੋਟਿਸ, ਮਿਲਣ ਤੋਂ ਬਾਅਦ ਕਿ ਸਮੱਗਰੀ ਗ਼ੈਰ-ਕਾਨੂੰਨੀ ਕੰਮ ਲਈ ਵਰਤੀ ਜਾ ਰਹੀ ਹੈ, ਉਸ ਨੂੰ ਫ਼ੌਰੀ ਤੌਰ ਤੇ ਹਟਾਉਣ ਜਾਂ ਉਸ ਤੱਕ ਪਹੁੰਚ ਬੰਦ ਕਰਨ ਵਿੱਚ ਨਾਕਾਮ ਰਹੇ (ਧਾਰਾ 79(3))।
2025 ਅਤੇ 2026 ਵਿੱਚ ਸੋਧੇ IT ਨਿਯਮ, 2021
ਬਣਦੀ ਸਾਵਧਾਨੀ ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ (ਵਿਚੋਲਾ ਦਿਸ਼ਾ-ਨਿਰਦੇਸ਼ ਅਤੇ ਡਿਜੀਟਲ ਮੀਡੀਆ ਨੈਤਿਕਤਾ ਕੋਡ) ਨਿਯਮ, 2021 (Information Technology (Intermediary Guidelines and Digital Media Ethics Code) Rules, 2021) ਵਿੱਚ ਦੱਸੀ ਗਈ ਹੈ, ਜੋ 10/02/2026 ਦੇ ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ ਰਾਹੀਂ 20/02/2026 ਤੋਂ ਲਾਗੂ ਸੋਧੇ ਗਏ:
- ਅਦਾਲਤੀ ਹੁਕਮ ਅਤੇ ਸਰਕਾਰੀ ਨੋਟਿਸ। ਅਸਲ ਜਾਣਕਾਰੀ ਮਿਲਣ ਤੋਂ ਤਿੰਨ ਘੰਟਿਆਂ ਅੰਦਰ (ਪਹਿਲਾਂ ਛੱਤੀ ਘੰਟੇ) ਸਮੱਗਰੀ ਹਟਾਉਣੀ ਲਾਜ਼ਮੀ ਹੈ, ਅਤੇ ਅਸਲ ਜਾਣਕਾਰੀ ਸਿਰਫ਼ ਅਦਾਲਤੀ ਹੁਕਮ ਜਾਂ ਸੰਯੁਕਤ ਸਕੱਤਰ (ਜਾਂ ਜਿੱਥੇ ਅਜਿਹਾ ਅਧਿਕਾਰੀ ਨਿਯੁਕਤ ਨਾ ਹੋਵੇ ਉੱਥੇ ਡਾਇਰੈਕਟਰ) ਤੋਂ ਘੱਟ ਰੈਂਕ ਦੇ ਨਾ ਹੋਣ ਵਾਲੇ ਅਧਿਕਾਰਤ ਅਧਿਕਾਰੀ ਦੀ ਲਿਖਤੀ ਸੂਚਨਾ, ਜਾਂ ਪੁਲਿਸ ਲਈ ਵਿਸ਼ੇਸ਼ ਤੌਰ ਤੇ ਅਧਿਕਾਰਤ ਡਿਪਟੀ ਇੰਸਪੈਕਟਰ ਜਨਰਲ ਦੀ ਸੂਚਨਾ ਤੋਂ ਪੈਦਾ ਹੁੰਦੀ ਹੈ, ਸਕੱਤਰ ਪੱਧਰ ਤੇ ਮਹੀਨਾਵਾਰ ਸਮੀਖਿਆ ਸਮੇਤ (ਨਿਯਮ 3(1)(d))।
- ਨਿੱਜੀ ਤਸਵੀਰਾਂ ਅਤੇ ਭੇਸ ਧਾਰਨਾ। ਜੋ ਸਮੱਗਰੀ ਕਿਸੇ ਵਿਅਕਤੀ ਦੇ ਗੁਪਤ ਅੰਗ ਦਿਖਾਉਂਦੀ ਹੈ, ਨਗਨਤਾ ਜਾਂ ਜਿਨਸੀ ਕਿਰਿਆ ਦਿਖਾਉਂਦੀ ਹੈ, ਜਾਂ ਕਿਸੇ ਵਿਅਕਤੀ ਦਾ ਭੇਸ ਧਾਰਦੀ ਹੈ, ਛੇੜਛਾੜ ਕੀਤੀਆਂ ਤਸਵੀਰਾਂ ਸਮੇਤ, ਉਹ ਉਸ ਵਿਅਕਤੀ ਦੀ ਸ਼ਿਕਾਇਤ ਤੋਂ ਦੋ ਘੰਟਿਆਂ ਅੰਦਰ ਹਟਾਉਣੀ ਲਾਜ਼ਮੀ ਹੈ (ਨਿਯਮ 3(2)(b), ਪਹਿਲਾਂ ਚੌਵੀ ਘੰਟੇ)।
- ਸ਼ਿਕਾਇਤਾਂ। ਸ਼ਿਕਾਇਤ ਅਧਿਕਾਰੀ ਚੌਵੀ ਘੰਟਿਆਂ ਅੰਦਰ ਸ਼ਿਕਾਇਤ ਦੀ ਰਸੀਦ ਦਿੰਦਾ ਹੈ ਅਤੇ ਸੱਤ ਦਿਨਾਂ (ਪਹਿਲਾਂ ਪੰਦਰਾਂ) ਅੰਦਰ ਇਸ ਦਾ ਨਿਪਟਾਰਾ ਕਰਦਾ ਹੈ, ਅਤੇ ਕੁਝ ਸ਼੍ਰੇਣੀਆਂ ਦੀ ਗ਼ੈਰ-ਕਾਨੂੰਨੀ ਸਮੱਗਰੀ ਹਟਾਉਣ ਦੀਆਂ ਬੇਨਤੀਆਂ ਦਾ ਨਿਪਟਾਰਾ ਛੱਤੀ ਘੰਟਿਆਂ (ਪਹਿਲਾਂ ਬਹੱਤਰ) ਅੰਦਰ ਹੁੰਦਾ ਹੈ (ਨਿਯਮ 3(2)(a))।
- AI ਨਾਲ ਬਣੀ ਸਮੱਗਰੀ। ਪਲੇਟਫ਼ਾਰਮਾਂ ਲਈ ਲਾਜ਼ਮੀ ਹੈ ਕਿ ਜਾਇਜ਼ ਬਨਾਵਟੀ ਢੰਗ ਨਾਲ ਬਣੀ ਸਮੱਗਰੀ ਤੇ ਲੇਬਲ ਲਾਉਣ, ਗ਼ੈਰ-ਕਾਨੂੰਨੀ ਡੀਪਫ਼ੇਕ ਰੋਕਣ ਅਤੇ ਸਿਰਫ਼ ਸ਼ਿਕਾਇਤਾਂ ਤੇ ਨਹੀਂ, ਆਪਣੀ ਜਾਣਕਾਰੀ ਤੇ ਵੀ ਕਾਰਵਾਈ ਕਰਨ। ਨਿਯਮਾਂ ਦੀ ਪਾਲਣਾ ਵਿੱਚ ਹਟਾਉਣ ਨਾਲ ਪਲੇਟਫ਼ਾਰਮ ਦੀ ਸੁਰੱਖਿਅਤ ਪਨਾਹ ਖ਼ਤਮ ਨਹੀਂ ਹੁੰਦੀ।
ਸ਼ਿਕਾਇਤ ਅਧਿਕਾਰੀ ਤੋਂ ਅਸੰਤੁਸ਼ਟ ਵਰਤੋਂਕਾਰ ਨਿਯਮਾਂ ਹੇਠ ਬਣੀ ਸ਼ਿਕਾਇਤ ਅਪੀਲੀ ਕਮੇਟੀ (Grievance Appellate Committee) ਕੋਲ ਅਪੀਲ ਕਰ ਸਕਦਾ ਹੈ। ਇਸ ਤੋਂ ਵੱਖਰਾ, ਕੇਂਦਰ ਸਰਕਾਰ ਧਾਰਾ 69A ਹੇਠ ਸਮੱਗਰੀ ਬਲੌਕ ਕਰਨ ਦਾ ਨਿਰਦੇਸ਼ ਦੇ ਸਕਦੀ ਹੈ, ਅਤੇ ਅਦਾਲਤਾਂ ਨਾਮਜ਼ਦ ਅਤੇ ਅਣਪਛਾਤੇ ਵਿਅਕਤੀਆਂ ਵਿਰੁੱਧ ਹੁਕਮ-ਮਨਾਹੀ ਦਿੰਦੀਆਂ ਹਨ, ਪਲੇਟਫ਼ਾਰਮਾਂ ਨੂੰ ਸਮੱਗਰੀ ਹਟਾਉਣ ਅਤੇ ਪੋਸਟ ਕਰਨ ਵਾਲੇ ਦਾ ਖ਼ੁਲਾਸਾ ਕਰਨ ਦੇ ਨਿਰਦੇਸ਼ਾਂ ਸਮੇਤ। ਦਫ਼ਤਰ ਦਾ ਡੀਪਫ਼ੇਕ ਅਤੇ AI ਦੀ ਦੁਰਵਰਤੋਂ ਬਾਰੇ ਪੰਨਾ ਅਦਾਲਤੀ ਉਪਾਅ ਦੱਸਦਾ ਹੈ।
IT ਐਕਟ ਹੇਠ ਨਿਰਣਾ ਅਤੇ ਅਪੀਲਾਂ
ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ
ਜਿਸ ਵਿਅਕਤੀ ਦੇ ਕੰਪਿਊਟਰ, ਡਾਟਾ ਜਾਂ ਨੈੱਟਵਰਕ ਨੂੰ ਅਣਅਧਿਕਾਰਤ ਪਹੁੰਚ, ਡਾਊਨਲੋਡ, ਮਾਲਵੇਅਰ, ਵਿਘਨ ਜਾਂ ਅਜਿਹੇ ਕੰਮਾਂ ਨਾਲ ਨੁਕਸਾਨ ਹੋਇਆ ਹੈ, ਉਹ ਧਾਰਾ 43 ਹੇਠ ਮੁਆਵਜ਼ੇ ਦਾ ਦਾਅਵਾ ਕਰ ਸਕਦਾ ਹੈ, ਅਤੇ, 13/05/2027 ਤੱਕ, ਕਿਸੇ ਕੰਪਨੀ ਵੱਲੋਂ ਸੰਵੇਦਨਸ਼ੀਲ ਨਿੱਜੀ ਡਾਟਾ ਲਾਪਰਵਾਹੀ ਨਾਲ ਸੰਭਾਲਣ ਕਾਰਨ ਨੁਕਸਾਨ ਝੱਲਣ ਵਾਲਾ ਵਿਅਕਤੀ ਧਾਰਾ 43A ਹੇਠ ਦਾਅਵਾ ਕਰ ਸਕਦਾ ਹੈ। ਦਾਅਵਾ ਧਾਰਾ 46 ਹੇਠ ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਕੋਲ ਜਾਂਦਾ ਹੈ, ਜੋ ਉਨ੍ਹਾਂ ਦਾਅਵਿਆਂ ਦਾ ਫ਼ੈਸਲਾ ਕਰਦਾ ਹੈ ਜਿੱਥੇ ਸੱਟ ਜਾਂ ਨੁਕਸਾਨ Rs. 5 ਕਰੋੜ ਤੋਂ ਵੱਧ ਨਾ ਹੋਵੇ; ਵੱਡੇ ਦਾਅਵੇ ਸਮਰੱਥ ਦੀਵਾਨੀ ਅਦਾਲਤ ਕੋਲ ਜਾਂਦੇ ਹਨ (ਧਾਰਾ 46(1A))। 2003 ਦੇ ਇੱਕ ਕੇਂਦਰੀ ਹੁਕਮ ਰਾਹੀਂ ਹਰ ਰਾਜ ਜਾਂ ਕੇਂਦਰ ਸ਼ਾਸਿਤ ਪ੍ਰਦੇਸ਼ ਦੇ ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ ਵਿਭਾਗ ਦਾ ਸਕੱਤਰ ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਹੈ। ਅਧਿਕਾਰੀ ਜਾਂਚ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿਰੁੱਧ ਸ਼ਿਕਾਇਤ ਹੈ ਉਸ ਨੂੰ ਸੁਣਵਾਈ ਦਾ ਮੌਕਾ ਦਿੰਦਾ ਹੈ, ਅਤੇ ਹੋਏ ਲਾਭ, ਹੋਏ ਨੁਕਸਾਨ ਅਤੇ ਖੁੰਝ ਦੁਹਰਾਈ ਗਈ ਸੀ ਜਾਂ ਨਹੀਂ, ਇਸ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖ ਕੇ ਮੁਆਵਜ਼ਾ ਤੈਅ ਕਰਦਾ ਹੈ (ਧਾਰਾ 47)। ਕੋਈ ਵੀ ਦੀਵਾਨੀ ਅਦਾਲਤ ਉਹ ਮਾਮਲਾ ਨਹੀਂ ਸੁਣ ਸਕਦੀ ਜਿਸ ਦਾ ਫ਼ੈਸਲਾ ਕਰਨ ਦੀ ਸ਼ਕਤੀ ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਜਾਂ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ ਕੋਲ ਹੈ (ਧਾਰਾ 61)।
ਅਪੀਲਾਂ
- TDSAT ਕੋਲ। ਵਿੱਤ ਐਕਟ, 2017 ਤੋਂ ਦੂਰਸੰਚਾਰ ਝਗੜਾ ਨਿਪਟਾਰਾ ਅਤੇ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ, ਪੁਰਾਣੇ ਸਾਈਬਰ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ ਦੀ ਥਾਂ, IT ਐਕਟ ਹੇਠ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ ਹੈ (ਧਾਰਾ 48)। ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਦੇ ਹੁਕਮ ਵਿਰੁੱਧ ਅਪੀਲ ਨਕਲ ਮਿਲਣ ਤੋਂ ਪੰਤਾਲੀ ਦਿਨਾਂ ਅੰਦਰ ਦਾਖ਼ਲ ਕੀਤੀ ਜਾਂਦੀ ਹੈ, ਅਤੇ ਟ੍ਰਿਬਿਊਨਲ ਢੁਕਵੇਂ ਕਾਰਨ ਤੇ ਬਾਅਦ ਦੀ ਅਪੀਲ ਸਵੀਕਾਰ ਕਰ ਸਕਦਾ ਹੈ (ਧਾਰਾ 57)। ਧਿਰਾਂ ਦੀ ਸਹਿਮਤੀ ਨਾਲ ਦਿੱਤੇ ਹੁਕਮ ਵਿਰੁੱਧ ਕੋਈ ਅਪੀਲ ਨਹੀਂ ਹੁੰਦੀ।
- ਹਾਈ ਕੋਰਟ ਕੋਲ। TDSAT ਦੇ ਫ਼ੈਸਲੇ ਵਿਰੁੱਧ ਅਪੀਲ ਤੱਥ ਜਾਂ ਕਾਨੂੰਨ ਦੇ ਕਿਸੇ ਵੀ ਸਵਾਲ ਤੇ, ਫ਼ੈਸਲੇ ਦੀ ਸੂਚਨਾ ਤੋਂ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ, ਹਾਈ ਕੋਰਟ ਕੋਲ ਹੁੰਦੀ ਹੈ, ਜੋ ਢੁਕਵੇਂ ਕਾਰਨ ਤੇ ਸੱਠ ਦਿਨ ਹੋਰ ਵਧਾਈ ਜਾ ਸਕਦੀ ਹੈ (ਧਾਰਾ 62)।
- DPDP ਅਪੀਲਾਂ। ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਦੇ ਹੁਕਮਾਂ ਵਿਰੁੱਧ ਅਪੀਲਾਂ ਵੀ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ TDSAT ਕੋਲ ਜਾਂਦੀਆਂ ਹਨ (ਧਾਰਾ 29, DPDP ਐਕਟ)। ਦਫ਼ਤਰ ਦਾ TDSAT ਪ੍ਰਕਿਰਿਆ ਬਾਰੇ ਪੰਨਾ ਦੱਸਦਾ ਹੈ ਕਿ ਟ੍ਰਿਬਿਊਨਲ ਕਿਵੇਂ ਕੰਮ ਕਰਦਾ ਹੈ।
ਲੋਕ ਜੋ ਸਵਾਲ ਪੁੱਛਦੇ ਹਨ
ਕੀ DPDP ਐਕਟ ਹੁਣ ਲਾਗੂ ਹੈ?
ਅੰਸ਼ਕ ਤੌਰ ਤੇ। ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮ, 2025 (Digital Personal Data Protection Rules, 2025) 13/11/2025 ਨੂੰ ਨੋਟੀਫ਼ਾਈ ਹੋਏ ਅਤੇ ਐਕਟ ਪੜਾਵਾਂ ਵਿੱਚ ਲਾਗੂ ਹੋ ਰਿਹਾ ਹੈ। ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ (Data Protection Board) ਅਤੇ ਢਾਂਚਾਗਤ ਉਪਬੰਧ 13/11/2025 ਤੋਂ ਲਾਗੂ ਹਨ, ਅਤੇ ਸਹਿਮਤੀ ਪ੍ਰਬੰਧਕ (consent manager) ਦੇ ਉਪਬੰਧ 13/11/2026 ਤੋਂ। ਕਾਰੋਬਾਰਾਂ ਦੇ ਮੁੱਖ ਫ਼ਰਜ਼, ਜਿਵੇਂ ਨੋਟਿਸ, ਸਹਿਮਤੀ, ਸੁਰੱਖਿਆ, ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ ਅਤੇ ਮਿਟਾਉਣਾ, ਅਤੇ ਵਿਅਕਤੀਆਂ ਦੇ ਹੱਕ 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦੇ ਹਨ, ਜੁਰਮਾਨਿਆਂ ਸਮੇਤ। ਉਦੋਂ ਤੱਕ, ਅਜਿਹੇ ਡਾਟਾ ਨੂੰ ਲਾਪਰਵਾਹੀ ਨਾਲ ਸੰਭਾਲਣ ਲਈ ਮੁਆਵਜ਼ੇ ਤੇ IT ਐਕਟ ਦੀ ਧਾਰਾ 43A ਅਤੇ ਸੰਵੇਦਨਸ਼ੀਲ ਨਿੱਜੀ ਡਾਟਾ ਬਾਰੇ 2011 ਦੇ ਨਿਯਮ ਲਾਗੂ ਰਹਿੰਦੇ ਹਨ। ਪਰ ਤਿਆਰੀ ਵਿੱਚ ਮਹੀਨੇ ਲੱਗਦੇ ਹਨ।
DPDP ਐਕਟ ਹੇਠ ਡਾਟਾ ਉਲੰਘਣਾ ਲਈ ਕੀ ਜੁਰਮਾਨਾ ਹੈ?
ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਐਕਟ, 2023 (Digital Personal Data Protection Act, 2023) ਦੀ ਅਨੁਸੂਚੀ ਵੱਧ ਤੋਂ ਵੱਧ ਜੁਰਮਾਨੇ ਤੈਅ ਕਰਦੀ ਹੈ। ਉਲੰਘਣਾ ਰੋਕਣ ਲਈ ਵਾਜਬ ਸੁਰੱਖਿਆ ਪ੍ਰਬੰਧ ਨਾ ਕਰਨ ਤੇ Rs. 250 ਕਰੋੜ ਤੱਕ; ਬੋਰਡ ਅਤੇ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀਆਂ ਨੂੰ ਉਲੰਘਣਾ ਦੀ ਸੂਚਨਾ ਨਾ ਦੇਣ, ਜਾਂ ਬੱਚਿਆਂ ਦੇ ਡਾਟਾ ਬਾਰੇ ਫ਼ਰਜ਼ਾਂ ਦੀ ਉਲੰਘਣਾ ਤੇ Rs. 200 ਕਰੋੜ ਤੱਕ; ਅਹਿਮ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (significant data fiduciary) ਦੇ ਵਾਧੂ ਫ਼ਰਜ਼ਾਂ ਦੀ ਉਲੰਘਣਾ ਤੇ Rs. 150 ਕਰੋੜ ਤੱਕ; ਅਤੇ ਹੋਰ ਉਲੰਘਣਾਵਾਂ ਤੇ Rs. 50 ਕਰੋੜ ਤੱਕ। ਬੋਰਡ ਉਲੰਘਣਾ ਦੀ ਕਿਸਮ, ਗੰਭੀਰਤਾ ਅਤੇ ਮਿਆਦ ਅਤੇ ਉਸ ਦਾ ਅਸਰ ਘਟਾਉਣ ਲਈ ਚੁੱਕੇ ਕਦਮਾਂ ਨੂੰ ਧਿਆਨ ਵਿੱਚ ਰੱਖ ਕੇ ਰਕਮ ਤੈਅ ਕਰਦਾ ਹੈ। ਇਹ ਜੁਰਮਾਨੇ 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦੇ ਹਨ।
ਕੰਪਨੀ ਨੂੰ ਡਾਟਾ ਉਲੰਘਣਾ ਦੀ ਰਿਪੋਰਟ ਕਿੰਨੇ ਘੰਟਿਆਂ ਅੰਦਰ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ?
ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਸੁਰੱਖਿਆ ਨਿਯਮ, 2025 ਦੇ ਨਿਯਮ 7 ਹੇਠ, ਜੋ 13/05/2027 ਤੋਂ ਲਾਗੂ ਹੁੰਦਾ ਹੈ, ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ (data fiduciary) ਲਈ ਲਾਜ਼ਮੀ ਹੈ ਕਿ ਨਿੱਜੀ ਡਾਟਾ ਉਲੰਘਣਾ ਦਾ ਪਤਾ ਲੱਗਦੇ ਹੀ ਬਿਨਾਂ ਦੇਰੀ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਨੂੰ ਸੂਚਿਤ ਕਰੇ, ਉਸ ਦੀ ਕਿਸਮ, ਹੱਦ, ਸਮੇਂ ਅਤੇ ਸੰਭਾਵਿਤ ਅਸਰ ਦੇ ਵੇਰਵੇ ਸਮੇਤ। ਬਹੱਤਰ ਘੰਟਿਆਂ ਅੰਦਰ, ਜਾਂ ਬੇਨਤੀ ਤੇ ਬੋਰਡ ਵੱਲੋਂ ਦਿੱਤੀ ਲੰਮੀ ਮਿਆਦ ਅੰਦਰ, ਉਸ ਨੂੰ ਬੋਰਡ ਨੂੰ ਉਲੰਘਣਾ ਬਾਰੇ ਨਵੀਨਤਮ ਅਤੇ ਵਿਸਥਾਰਤ ਜਾਣਕਾਰੀ ਦੇਣੀ ਲਾਜ਼ਮੀ ਹੈ, ਜਿਸ ਵਿੱਚ ਉਸ ਦਾ ਅਸਰ ਘਟਾਉਣ ਲਈ ਚੁੱਕੇ ਕਦਮ ਸ਼ਾਮਲ ਹਨ। ਹਰ ਪ੍ਰਭਾਵਿਤ ਵਿਅਕਤੀ ਨੂੰ ਵੀ ਬਿਨਾਂ ਦੇਰੀ, ਸਰਲ ਭਾਸ਼ਾ ਵਿੱਚ, ਉਲੰਘਣਾ, ਉਸ ਦੇ ਸੰਭਾਵਿਤ ਨਤੀਜਿਆਂ ਅਤੇ ਉਹ ਕੀ ਕਰ ਸਕਦਾ ਜਾਂ ਸਕਦੀ ਹੈ, ਬਾਰੇ ਦੱਸਣਾ ਲਾਜ਼ਮੀ ਹੈ।
ਮੇਰਾ ਪੈਸਾ ਔਨਲਾਈਨ ਧੋਖਾਧੜੀ ਵਿੱਚ ਚਲਾ ਗਿਆ। ਮੈਂ ਇਸ ਨੂੰ ਵਾਪਸ ਕਿਵੇਂ ਲਵਾਂ?
ਤੁਰੰਤ 1930 ਹੈਲਪਲਾਈਨ ਜਾਂ cybercrime.gov.in ਤੇ ਰਿਪੋਰਟ ਕਰੋ, ਕਿਉਂਕਿ ਪ੍ਰਣਾਲੀ ਪੈਸਾ ਕਢਵਾਏ ਜਾਣ ਤੋਂ ਪਹਿਲਾਂ ਪ੍ਰਾਪਤ ਕਰਨ ਵਾਲੇ ਖਾਤੇ ਵਿੱਚ ਰਕਮ ਤੇ ਰੋਕ ਲਾ ਸਕਦੀ ਹੈ। ਉਸੇ ਦਿਨ ਆਪਣੇ ਬੈਂਕ ਨੂੰ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਸੂਚਿਤ ਕਰੋ ਅਤੇ ਰਸੀਦ ਸੰਭਾਲ ਕੇ ਰੱਖੋ। ਲੈਣ-ਦੇਣ ਦੀਆਂ ID ਅਤੇ ਸਕਰੀਨਸ਼ਾਟਾਂ ਸਮੇਤ ਪੁਲਿਸ ਕੋਲ ਲਿਖਤੀ ਸ਼ਿਕਾਇਤ ਦਾਖ਼ਲ ਕਰੋ। ਫ਼ਰੀਜ਼ ਕੀਤਾ ਪੈਸਾ ਭਾਰਤੀ ਨਾਗਰਿਕ ਸੁਰੱਖਿਆ ਸੰਹਿਤਾ, 2023 (Bharatiya Nagarik Suraksha Sanhita, 2023) ਦੀਆਂ ਧਾਰਾਵਾਂ 497 ਅਤੇ 503 ਹੇਠ ਅਰਜ਼ੀ ਤੇ ਮੈਜਿਸਟ੍ਰੇਟ ਤੁਹਾਨੂੰ ਵਾਪਸ ਕਰਵਾਉਂਦਾ ਹੈ। ਜੇ ਬੈਂਕ ਆਪਣੇ ਫ਼ਰਜ਼ਾਂ ਵਿੱਚ ਨਾਕਾਮ ਰਿਹਾ, ਤਾਂ ਬੈਂਕ ਨੂੰ ਅਤੇ ਫਿਰ ਰਿਜ਼ਰਵ ਬੈਂਕ ਦੇ ਲੋਕਪਾਲ (ombudsman) ਨੂੰ ਸ਼ਿਕਾਇਤ, ਜਾਂ ਖਪਤਕਾਰ ਸ਼ਿਕਾਇਤ, ਵੀ ਹੋ ਸਕਦੀ ਹੈ।
ਕਿਸੇ ਹੋਰ ਦੀ ਸਾਈਬਰ ਸ਼ਿਕਾਇਤ ਕਾਰਨ ਮੇਰਾ ਬੈਂਕ ਖਾਤਾ ਫ਼ਰੀਜ਼ ਹੋ ਗਿਆ। ਮੈਂ ਕੀ ਕਰ ਸਕਦਾ ਹਾਂ?
ਬੈਂਕ ਤੋਂ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਸ਼ਿਕਾਇਤ ਜਾਂ ਰਸੀਦ ਨੰਬਰ, ਫ਼ਰੀਜ਼ ਕਰਨ ਲਈ ਕਹਿਣ ਵਾਲਾ ਥਾਣਾ ਜਾਂ ਸਾਈਬਰ ਸੈੱਲ, ਅਤੇ ਨਿਸ਼ਾਨ ਲਾਈ ਰਕਮ ਮੰਗੋ। ਉਸ ਜਾਂਚ ਅਧਿਕਾਰੀ ਨੂੰ ਆਪਣੀ ਖਾਤਾ ਸਟੇਟਮੈਂਟ ਅਤੇ ਵਿਵਾਦਤ ਜਮ੍ਹਾਂ ਰਕਮ ਦੀ ਵਿਆਖਿਆ ਕਰਦੇ ਦਸਤਾਵੇਜ਼ਾਂ ਸਮੇਤ ਲਿਖੋ। ਫ਼ਰੀਜ਼ ਇੱਕ ਜ਼ਬਤੀ ਹੈ ਜਿਸ ਦੀ ਰਿਪੋਰਟ ਪੁਲਿਸ ਨੂੰ ਮੈਜਿਸਟ੍ਰੇਟ ਨੂੰ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ, ਇਸ ਲਈ ਜੇ ਇਹ ਜਾਰੀ ਰਹੇ ਤਾਂ ਤੁਸੀਂ ਸੰਬੰਧਿਤ ਮੈਜਿਸਟ੍ਰੇਟ ਨੂੰ ਖਾਤਾ, ਜਾਂ ਵਿਵਾਦਤ ਰਕਮ ਤੋਂ ਉੱਪਰ ਦੀ ਰਕਮ, ਛੱਡਣ ਲਈ ਅਰਜ਼ੀ ਦੇ ਸਕਦੇ ਹੋ। ਜਿੱਥੇ ਫ਼ਰੀਜ਼ ਅਧਿਕਾਰ ਤੋਂ ਬਿਨਾਂ ਜਾਂ ਸਾਫ਼ ਤੌਰ ਤੇ ਬੇਹਿਸਾਬ ਹੋਵੇ, ਉੱਥੇ ਸੰਵਿਧਾਨ ਦੇ ਅਨੁਛੇਦ 226 ਹੇਠ ਹਾਈ ਕੋਰਟ ਵਿੱਚ ਰਿੱਟ ਪਟੀਸ਼ਨ ਦਾਖ਼ਲ ਕੀਤੀ ਜਾ ਸਕਦੀ ਹੈ।
ਔਨਲਾਈਨ ਠੱਗੀ ਅਤੇ ਪਛਾਣ ਦੀ ਚੋਰੀ ਤੇ ਕਿਹੜੀਆਂ ਧਾਰਾਵਾਂ ਲਾਗੂ ਹੁੰਦੀਆਂ ਹਨ?
ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ ਐਕਟ, 2000 (Information Technology Act, 2000) ਹੇਠ, ਪਛਾਣ ਦੀ ਚੋਰੀ ਧਾਰਾ 66C ਹੈ ਅਤੇ ਕੰਪਿਊਟਰ ਸਾਧਨ ਵਰਤ ਕੇ ਭੇਸ ਬਦਲ ਕੇ ਠੱਗੀ ਧਾਰਾ 66D ਹੈ, ਦੋਵਾਂ ਲਈ ਤਿੰਨ ਸਾਲ ਤੱਕ ਦੀ ਸਜ਼ਾ ਅਤੇ Rs. 1 ਲੱਖ ਤੱਕ ਦਾ ਜੁਰਮਾਨਾ। ਬੇਈਮਾਨੀ ਨਾਲ ਹੈਕਿੰਗ ਜਾਂ ਡਾਟਾ ਚੋਰੀ ਧਾਰਾ 43 ਨਾਲ ਪੜ੍ਹੀ ਧਾਰਾ 66 ਹੇਠ ਆਉਂਦੀ ਹੈ। ਭਾਰਤੀ ਨਿਆਂ ਸੰਹਿਤਾ, 2023 (Bharatiya Nyaya Sanhita, 2023) ਹੇਠ, ਠੱਗੀ ਧਾਰਾ 318 ਹੈ, ਭੇਸ ਬਦਲ ਕੇ ਠੱਗੀ ਧਾਰਾ 319, ਜਬਰੀ ਵਸੂਲੀ ਧਾਰਾ 308, ਅਤੇ ਠੱਗੀ ਲਈ ਜਾਅਲਸਾਜ਼ੀ ਧਾਰਾ 336(3)। ਪੁਲਿਸ ਆਮ ਤੌਰ ਤੇ ਦੋਵੇਂ ਤਰ੍ਹਾਂ ਦੇ ਅਪਰਾਧ ਦਰਜ ਕਰਦੀ ਹੈ। ਕਿਉਂਕਿ ਤਿੰਨ ਸਾਲ ਵਾਲੇ IT ਐਕਟ ਅਪਰਾਧ ਜ਼ਮਾਨਤਯੋਗ ਹਨ, ਇਸ ਲਈ ਕੇਸ ਦੀ ਗੰਭੀਰਤਾ ਅਕਸਰ BNS ਦੀਆਂ ਧਾਰਾਵਾਂ ਤੈਅ ਕਰਦੀਆਂ ਹਨ।
ਪਲੇਟਫ਼ਾਰਮ ਨੂੰ ਮੇਰੀ ਨਕਲੀ ਜਾਂ ਨਿੱਜੀ ਤਸਵੀਰ ਕਿੰਨੀ ਜਲਦੀ ਹਟਾਉਣੀ ਲਾਜ਼ਮੀ ਹੈ?
IT ਨਿਯਮ, 2021 (IT Rules, 2021) ਦੇ ਨਿਯਮ 3(2)(b) ਹੇਠ, ਜਿਵੇਂ 20/02/2026 ਤੋਂ ਲਾਗੂ ਸੋਧ ਨਾਲ ਹੈ, ਵਿਚੋਲੇ (intermediary) ਲਈ ਲਾਜ਼ਮੀ ਹੈ ਕਿ ਤੁਹਾਡੀ ਸ਼ਿਕਾਇਤ ਮਿਲਣ ਤੋਂ ਦੋ ਘੰਟਿਆਂ ਅੰਦਰ ਸਮੱਗਰੀ ਹਟਾਉਣ ਜਾਂ ਉਸ ਤੱਕ ਪਹੁੰਚ ਬੰਦ ਕਰਨ ਲਈ ਹਰ ਵਾਜਬ ਕਦਮ ਚੁੱਕੇ, ਜਿੱਥੇ ਸਮੱਗਰੀ ਤੁਹਾਡੇ ਗੁਪਤ ਅੰਗ ਦਿਖਾਉਂਦੀ ਹੋਵੇ, ਤੁਹਾਨੂੰ ਨਗਨ ਜਾਂ ਜਿਨਸੀ ਕਿਰਿਆ ਵਿੱਚ ਦਿਖਾਉਂਦੀ ਹੋਵੇ, ਜਾਂ ਤੁਹਾਡਾ ਭੇਸ ਧਾਰਦੀ ਹੋਵੇ, ਜਿਸ ਵਿੱਚ ਛੇੜਛਾੜ ਕੀਤੀਆਂ (morphed) ਜਾਂ AI ਨਾਲ ਬਣਾਈਆਂ ਤਸਵੀਰਾਂ ਸ਼ਾਮਲ ਹਨ। ਪਹਿਲਾਂ ਇਹ ਮਿਆਦ ਚੌਵੀ ਘੰਟੇ ਸੀ। ਪਲੇਟਫ਼ਾਰਮ ਦੀ ਸ਼ਿਕਾਇਤ ਪ੍ਰਣਾਲੀ ਰਾਹੀਂ ਸ਼ਿਕਾਇਤ ਕਰੋ, ਰਸੀਦ ਅਤੇ ਲਿੰਕ ਸੰਭਾਲ ਕੇ ਰੱਖੋ, ਅਤੇ cybercrime.gov.in ਤੇ ਰਿਪੋਰਟ ਕਰੋ। ਜੇ ਸਮੱਗਰੀ ਫਿਰ ਵੀ ਰਹੇ, ਤਾਂ ਅਦਾਲਤ ਹਟਾਉਣ ਦਾ ਹੁਕਮ ਦੇ ਸਕਦੀ ਹੈ, ਅਕਸਰ ਪਹਿਲੇ ਹੀ ਦਿਨ।
ਕੀ ਮੈਂ ਉਸ ਕੰਪਨੀ ਤੋਂ ਮੁਆਵਜ਼ਾ ਮੰਗ ਸਕਦਾ ਹਾਂ ਜਿਸ ਨੇ ਮੇਰਾ ਡਾਟਾ ਲੀਕ ਕੀਤਾ?
ਹਾਂ, ਪਰ ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਤੋਂ ਨਹੀਂ, ਜਿਸ ਦੇ ਜੁਰਮਾਨੇ ਸਰਕਾਰ ਕੋਲ ਜਾਂਦੇ ਹਨ। 13/05/2027 ਤੱਕ, ਜੋ ਕਾਰਪੋਰੇਟ ਸੰਸਥਾ ਆਪਣੇ ਕੋਲ ਰੱਖੇ ਸੰਵੇਦਨਸ਼ੀਲ ਨਿੱਜੀ ਡਾਟਾ ਦੀ ਰਾਖੀ ਵਿੱਚ ਲਾਪਰਵਾਹੀ ਨਾਲ ਨਾਕਾਮ ਰਹਿੰਦੀ ਹੈ, ਉਹ IT ਐਕਟ ਦੀ ਧਾਰਾ 43A ਹੇਠ ਮੁਆਵਜ਼ਾ ਦੇਣ ਲਈ ਜ਼ਿੰਮੇਵਾਰ ਹੈ, ਜਿਸ ਦਾ ਦਾਅਵਾ Rs. 5 ਕਰੋੜ ਤੱਕ ਦੀ ਰਕਮ ਲਈ ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ (adjudicating officer) ਕੋਲ ਅਤੇ ਉਸ ਤੋਂ ਉੱਪਰ ਦੀਵਾਨੀ ਅਦਾਲਤ ਵਿੱਚ ਕੀਤਾ ਜਾਂਦਾ ਹੈ। 13/05/2027 ਤੋਂ ਬਾਅਦ ਧਾਰਾ 43A ਹਟਾ ਦਿੱਤੀ ਜਾਂਦੀ ਹੈ, ਅਤੇ ਮੁਆਵਜ਼ੇ ਦਾ ਦਾਅਵਾ ਦੀਵਾਨੀ ਮੁਕੱਦਮੇ ਜਾਂ ਖਪਤਕਾਰ ਸ਼ਿਕਾਇਤ ਰਾਹੀਂ ਹੁੰਦਾ ਹੈ, ਜਦੋਂ ਕਿ ਬੋਰਡ ਉਲੰਘਣਾ ਅਤੇ ਜੁਰਮਾਨੇ ਨਾਲ ਨਜਿੱਠਦਾ ਹੈ। ਉਲੰਘਣਾ ਦਾ ਨੋਟਿਸ ਅਤੇ ਨੁਕਸਾਨ ਦਾ ਸਬੂਤ ਸੰਭਾਲ ਕੇ ਰੱਖੋ।
ਸਾਈਬਰ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ ਖ਼ਤਮ ਹੋਣ ਤੋਂ ਬਾਅਦ IT ਐਕਟ ਦੀਆਂ ਅਪੀਲਾਂ ਕੌਣ ਸੁਣਦਾ ਹੈ?
ਦੂਰਸੰਚਾਰ ਝਗੜਾ ਨਿਪਟਾਰਾ ਅਤੇ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ (Telecom Disputes Settlement and Appellate Tribunal)। ਵਿੱਤ ਐਕਟ, 2017 (Finance Act, 2017) ਤੋਂ, ਸੂਚਨਾ ਤਕਨਾਲੋਜੀ ਐਕਟ, 2000 ਦੀ ਧਾਰਾ 48 TDSAT ਨੂੰ ਐਕਟ ਹੇਠ ਅਪੀਲੀ ਟ੍ਰਿਬਿਊਨਲ ਬਣਾਉਂਦੀ ਹੈ। ਨਿਰਣਾਇਕ ਅਧਿਕਾਰੀ ਦੇ ਹੁਕਮ ਵਿਰੁੱਧ ਅਪੀਲ ਨਕਲ ਮਿਲਣ ਤੋਂ ਪੰਤਾਲੀ ਦਿਨਾਂ ਅੰਦਰ ਦਾਖ਼ਲ ਕਰਨੀ ਲਾਜ਼ਮੀ ਹੈ, ਅਤੇ ਟ੍ਰਿਬਿਊਨਲ ਢੁਕਵੇਂ ਕਾਰਨ ਤੇ ਬਾਅਦ ਦੀ ਅਪੀਲ ਸਵੀਕਾਰ ਕਰ ਸਕਦਾ ਹੈ (ਧਾਰਾ 57)। ਅਗਲੀ ਅਪੀਲ ਤੱਥ ਜਾਂ ਕਾਨੂੰਨ ਦੇ ਕਿਸੇ ਵੀ ਸਵਾਲ ਤੇ ਫ਼ੈਸਲੇ ਤੋਂ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ ਹਾਈ ਕੋਰਟ ਕੋਲ ਹੁੰਦੀ ਹੈ, ਜੋ ਸੱਠ ਦਿਨ ਹੋਰ ਵਧਾਈ ਜਾ ਸਕਦੀ ਹੈ (ਧਾਰਾ 62)। ਡਾਟਾ ਪ੍ਰੋਟੈਕਸ਼ਨ ਬੋਰਡ ਤੋਂ ਅਪੀਲਾਂ ਵੀ ਸੱਠ ਦਿਨਾਂ ਅੰਦਰ TDSAT ਕੋਲ ਜਾਂਦੀਆਂ ਹਨ।
ਕੀ DPDP ਐਕਟ ਛੋਟੇ ਕਾਰੋਬਾਰ ਜਾਂ ਸਟਾਰਟਅੱਪ ਤੇ ਲਾਗੂ ਹੁੰਦਾ ਹੈ?
ਹਾਂ। ਐਕਟ ਵਿੱਚ ਟਰਨਓਵਰ ਜਾਂ ਆਕਾਰ ਦੀ ਕੋਈ ਹੱਦ ਨਹੀਂ: ਜੋ ਵੀ ਵਿਅਕਤੀ ਭਾਰਤ ਵਿੱਚ ਡਿਜੀਟਲ ਨਿੱਜੀ ਡਾਟਾ ਪ੍ਰੋਸੈੱਸ ਕਰਦਾ ਹੈ, ਜਾਂ ਵਿਦੇਸ਼ ਤੋਂ ਭਾਰਤ ਦੇ ਲੋਕਾਂ ਨੂੰ ਵਸਤਾਂ ਜਾਂ ਸੇਵਾਵਾਂ ਪੇਸ਼ ਕਰਦਾ ਹੈ, ਉਹ ਉਸ ਡਾਟਾ ਲਈ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ ਹੈ ਜਿਸ ਨੂੰ ਪ੍ਰੋਸੈੱਸ ਕਰਨ ਦਾ ਉਹ ਫ਼ੈਸਲਾ ਕਰਦਾ ਹੈ, ਜਿਸ ਵਿੱਚ ਗਾਹਕਾਂ, ਮੁਲਾਜ਼ਮਾਂ ਅਤੇ ਵਿਕਰੇਤਾਵਾਂ ਦਾ ਡਾਟਾ ਸ਼ਾਮਲ ਹੈ। ਸਰਕਾਰ ਨੋਟੀਫ਼ਿਕੇਸ਼ਨ ਰਾਹੀਂ ਕੁਝ ਵਰਗਾਂ, ਸਟਾਰਟਅੱਪਾਂ ਸਮੇਤ, ਨੂੰ ਕੁਝ ਫ਼ਰਜ਼ਾਂ ਤੋਂ ਛੋਟ ਦੇ ਸਕਦੀ ਹੈ, ਅਤੇ ਭਾਰੀ ਫ਼ਰਜ਼ ਸਿਰਫ਼ ਉਨ੍ਹਾਂ ਤੇ ਪੈਂਦੇ ਹਨ ਜਿਨ੍ਹਾਂ ਨੂੰ ਅਹਿਮ ਡਾਟਾ ਫ਼ਿਡਿਊਸ਼ਰੀ ਵਜੋਂ ਨੋਟੀਫ਼ਾਈ ਕੀਤਾ ਗਿਆ ਹੈ। ਛੋਟੇ ਕਾਰੋਬਾਰ ਨੂੰ 13/05/2027 ਤੋਂ ਪਹਿਲਾਂ ਆਪਣੇ ਇਕੱਠੇ ਕੀਤੇ ਡਾਟਾ ਦਾ ਨਕਸ਼ਾ ਬਣਾਉਣਾ, ਸਾਫ਼ ਨੋਟਿਸ ਲਿਖਣਾ, ਸ਼ਿਕਾਇਤ ਲਈ ਸੰਪਰਕ ਕਾਇਮ ਕਰਨਾ ਅਤੇ ਆਪਣੇ ਵਿਕਰੇਤਾਵਾਂ ਨਾਲ ਇਕਰਾਰਨਾਮੇ ਕਰਨੇ ਚਾਹੀਦੇ ਹਨ।
ਇਹ ਜਵਾਬ ਸਿੱਖਿਆ ਲਈ ਦਿੱਤੇ ਸਾਰ ਹਨ; ਇਹ ਕਿਸੇ ਵੀ ਨਿੱਜੀ ਮਾਮਲੇ ਬਾਰੇ ਕਾਨੂੰਨੀ ਸਲਾਹ ਨਹੀਂ ਹਨ।
ਗੰਭੀਰ ਸਵਾਲ ਇਸ ਗੱਲ ਦਾ ਹੱਕਦਾਰ ਹੈ ਕਿ ਉਸ ਦੀ ਬ੍ਰੀਫ਼ ਪੜ੍ਹੀ ਜਾਵੇ।
ਮੁਲਾਕਾਤਾਂ ਪਹਿਲਾਂ ਸਮਾਂ ਲੈ ਕੇ G-46, Basement, Greater Kailash III, New Delhi ਵਿਖੇ ਹੁੰਦੀਆਂ ਹਨ। ਚਿੱਠੀ-ਪੱਤਰ ਪ੍ਰਿੰਸੀਪਲ ਆਪ ਪੜ੍ਹਦੇ ਹਨ।
ਇਹ ਪੰਨਾ Bar Council of India Rules ਦੀ ਇਜਾਜ਼ਤ ਅਨੁਸਾਰ Lokesh Bhardwaj Law Offices ਦੇ ਕੰਮ ਬਾਰੇ ਆਮ ਜਾਣਕਾਰੀ ਦਿੰਦਾ ਹੈ। ਇਹ ਕਾਨੂੰਨੀ ਸਲਾਹ ਨਹੀਂ ਹੈ, ਅਤੇ ਇਸ ਨਾਲ ਐਡਵੋਕੇਟ ਅਤੇ ਮੁਵੱਕਿਲ ਦਾ ਰਿਸ਼ਤਾ ਨਹੀਂ ਬਣਦਾ। LBLO ਕਿਸੇ ਮਾਮਲੇ ਵਿੱਚ ਸਿਰਫ਼ ਲਿਖਤੀ ਰੂਪ ਵਿੱਚ ਤੈਅ ਐਂਗੇਜਮੈਂਟ ਉੱਤੇ ਹੀ ਕੰਮ ਕਰਦਾ ਹੈ।
ਕਾਨੂੰਨ 16/11/2026 ਅਨੁਸਾਰ ਦੱਸਿਆ ਗਿਆ ਹੈ।